#1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
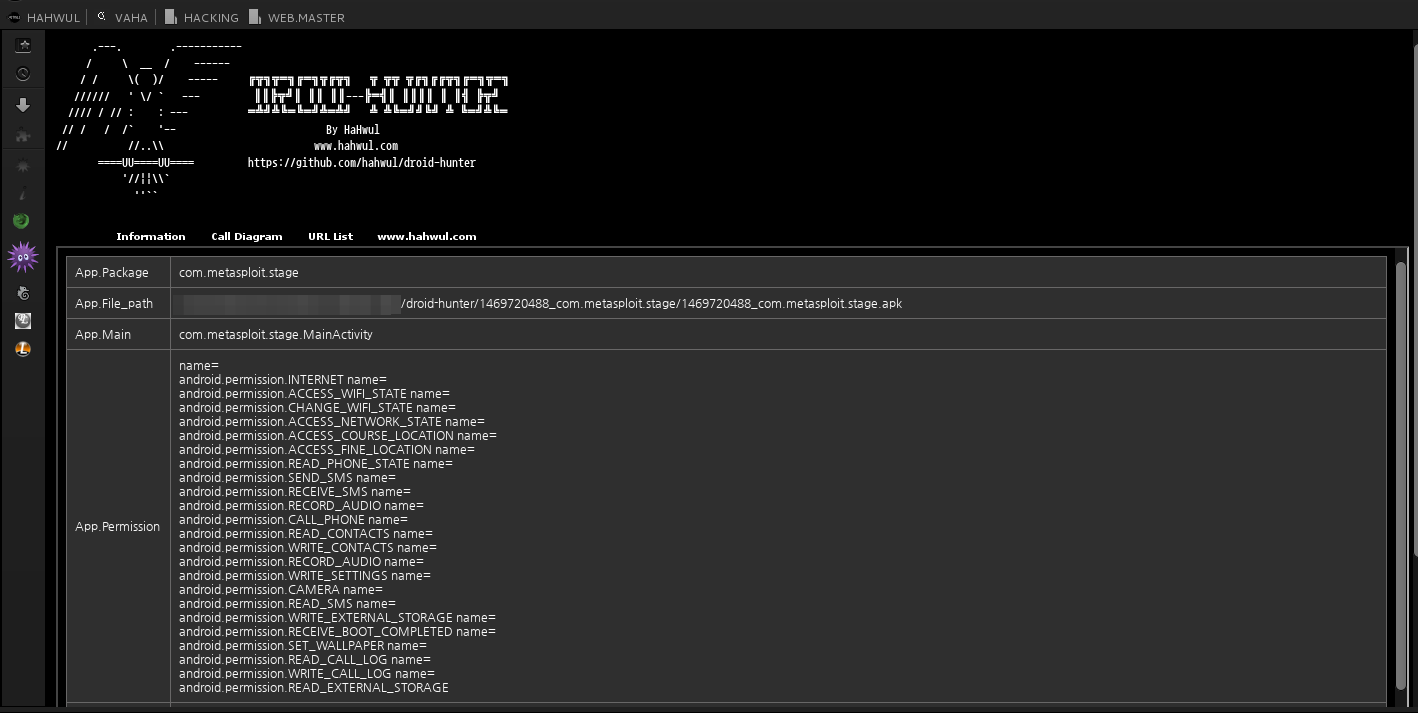
 hahwul/droid-hunter
(더 이상 사용되지 않음) Android 애플리케이션 취약점 분석 및 Android 침투 테스트 도구
 certcc/trommel
TROMMEL: 임베디드 장치 파일을 샅샅이 조사하여 잠재적 취약 지표를 식별
 beardypig/ghidra-emotionengine
플레이스테이션 2의 Emotion Engine MIPS 기반 CPU용 Ghidra 프로세서
 anteater/anteater
Anteater - CI/CD 게이트 체크 프레임워크
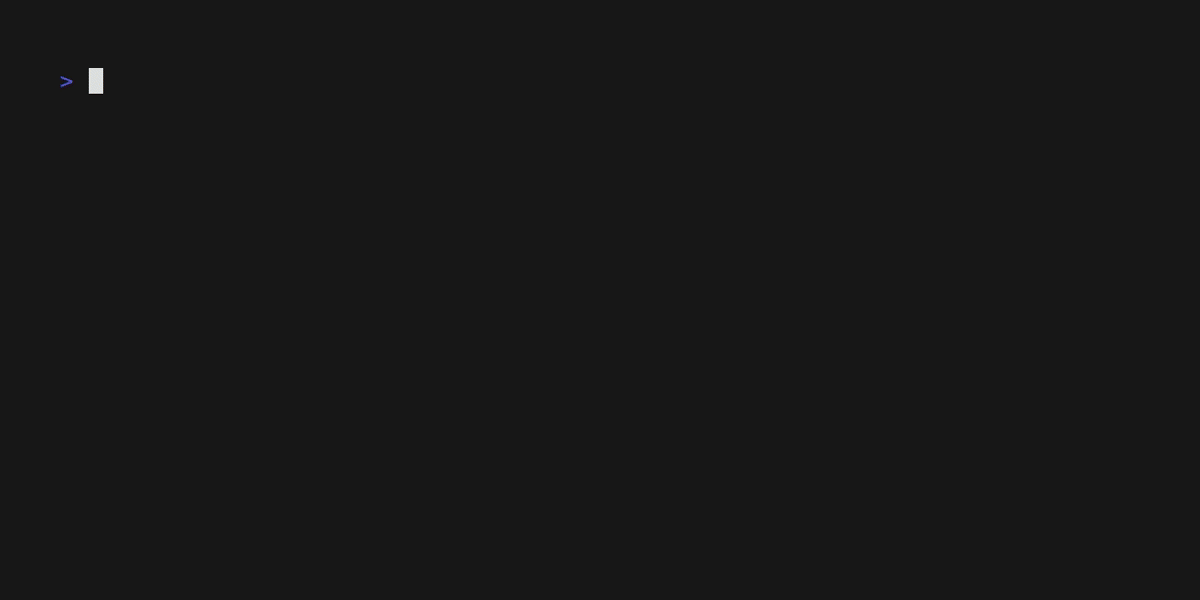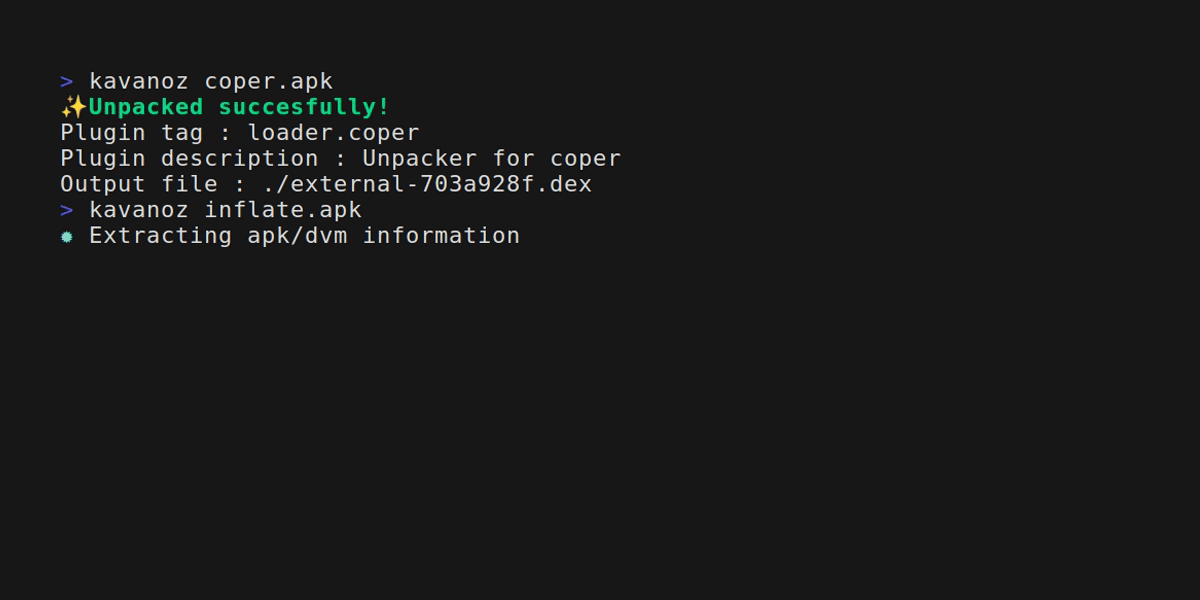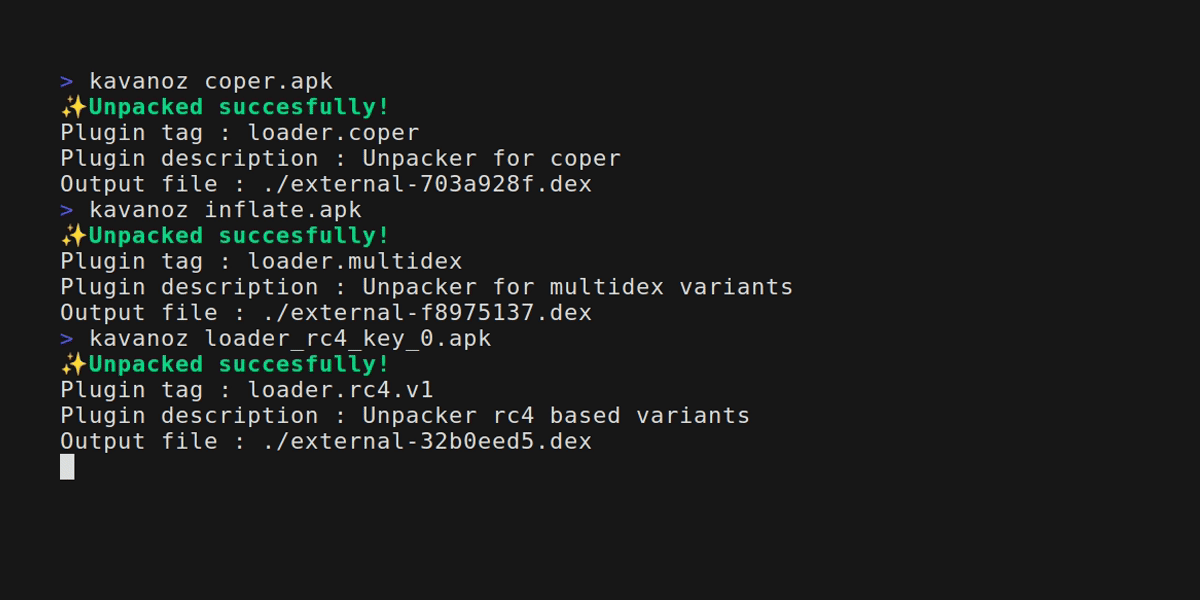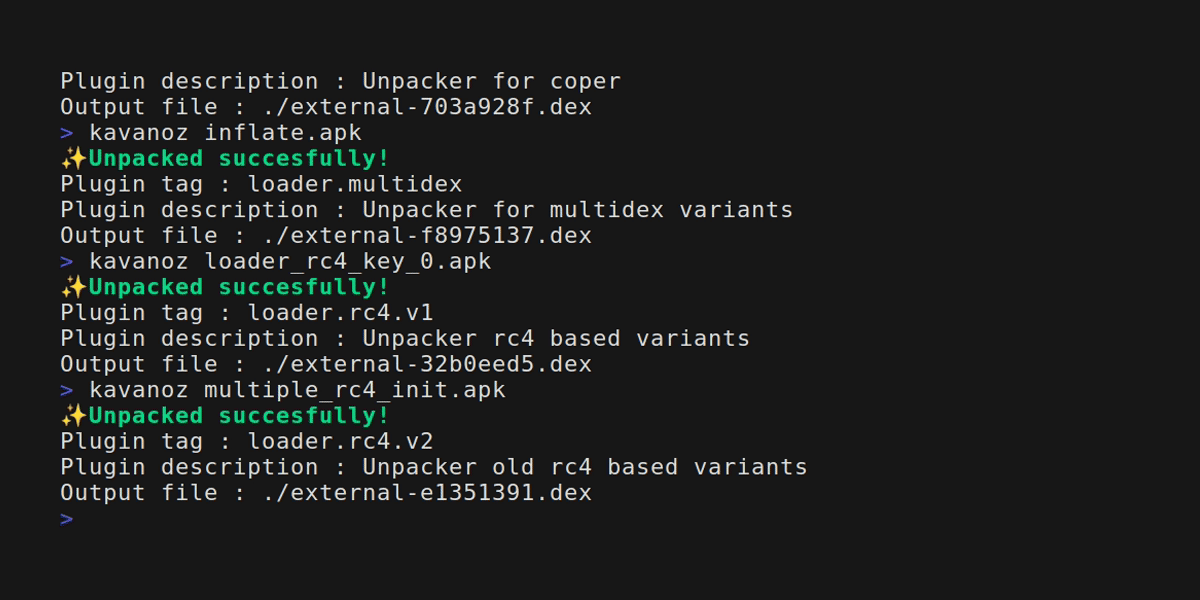 eybisi/kavanoz
일반적인 안드로이드 뱅커 악성코드를 정적으로 언패킹합니다.
 mandiant/route-sixty-sink
Link sources to sinks in C# applications.
 mandiant/flashmingo
일부 휴리스틱 기반의 SWF 파일 자동 분석. 플러그인을 통해 확장 가능.
 mrakovic-org/nashavm
Nasha는 .NET 파일을 위한 가상 머신이며, 그 런타임은 C++/CLI로 만들어졌습니다.
 cmatthewbrooks/r2kit
radare 기반의 악성코드 코드 분석 워크플로우를 위한 스크립트 세트
 danielruf/snyk-js-jquery-565129
SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023에 대한 패치, SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428에 대한 패치를…
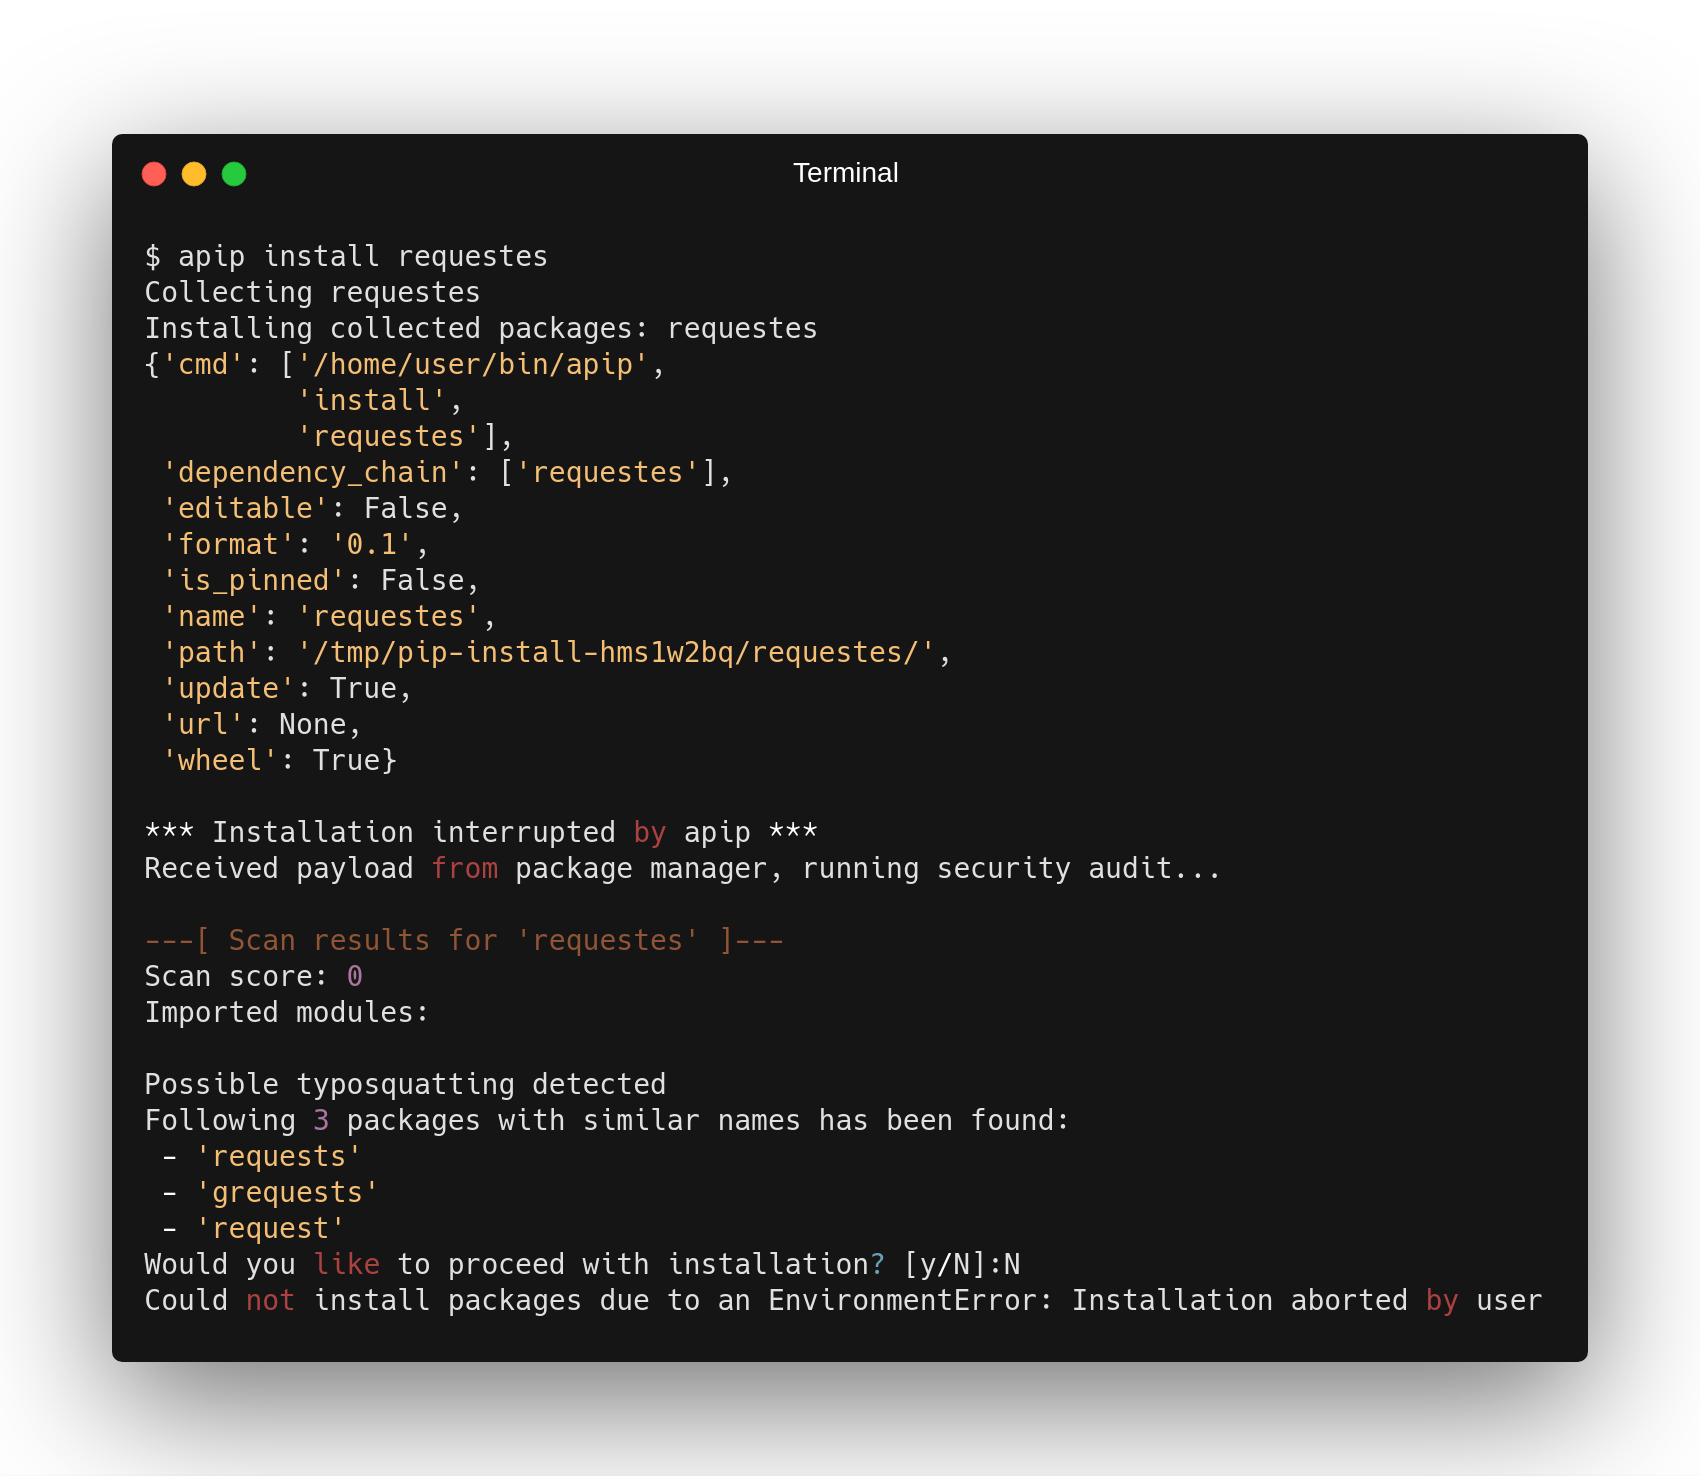
 maweil/bidi_char_detector
파일에서 공급망 공격에 악용될 수 있는 유니코드 BIDI 문자의 존재 여부를 확인합니다. CVE-2021-42574를 참조하세요.
 garlicb/jquery35-local-agent
레거시 Spring/JSP를 위한 오프라인 jQuery CVE-2020-11023 수정 키트 - Node.js 내장 모듈만 사용 (npm 미사용, 인터넷 미연결)
 sirredbeard/cve-2025-60876
CVE-2025-60876 BusyBox wget의 HTTP 헤더 인젝션에 대한 동작 보존 수정, 개념 증명, 퍼센트 인코딩 패치 및 업스트림 제출 자료 포함.
 aipeacs/sc3010-computer-security
Struts2와 PowerShell을 사용하여 CVE-2017-5638 OGNL Injection 취약점을 재현
 577industries/aegisgraph
AegisGraph: 보안 메시징 애플리케이션(SMA)을 위한 그래프 기반 애플리케이션 계층 평가 증거 플랫폼. DARPA ASEMA HR0011SB20254-12 Tier 3 연구. ReproChain CVE-2023-4863 도달 가능성 + PolyDiff 차등…