#1
 trinadh465/platform_art_cve-2021-0394
Android 런타임 취약점 CVE-2021-0394를 분석하고 시연하여, 보안 연구자와 개발자에게 코드 수준의 통찰력을 제공합니다.
 trinadh465/external_aac_aosp10_r33_cve-2023-21282
특정 Android 취약점(CVE-2023-21282)을 AAC 오디오 코덱에서 분석하고 패치하여, 보안 강화를 위한 패치된 AOSP10 소스 트리를 제공합니다.
 trinadh465/openssl-1.1.1g_cve-2022-4304
TLS/SSL 프로토콜과 범용 암호화 라이브러리를 제공하는 OpenSSL 툴킷으로, 키 생성, 인증서 관리, 암호화 및 복호화를 위한 명령줄 도구를 포함합니다.
 shoucheng3/jenkinsci__workflow-cps-plugin_cve-2022-25173_2646-v6ed3b5b01ff1
Jenkins Pipeline Groovy Plugin의 CPS 인터프리터 샌드박스 우회를 대상으로 하는 CVE-2022-25173용 익스플로잇으로, 조작된 Pipeline 스크립트를 통해 Jenkins 컨트롤러 내에서 임의 코드 실행을 가능하게 합니다.
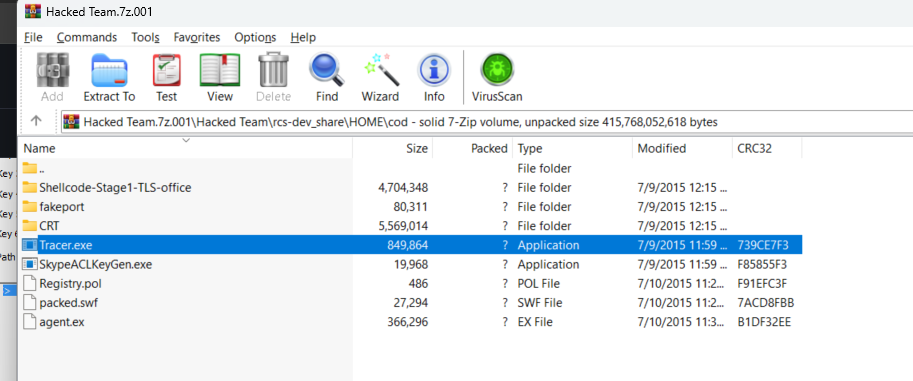 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
해킹 팀용 SkypeACLKeyGen.exe 분석
 pandante-central/cve-2023-24329-codeql-test
CVE-2023-24329에 대한 CodeQL 쿼리 테스트로, Python의 urllib.parse 모듈에서 특정 취약점을 정적 분석으로 탐지하는 방법을 보여줍니다.
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Ruby Gemfile 의존성 내 알려진 취약점을 특정 CVE를 스캔하여 탐지하며, 개발 파이프라인에서 자동화된 보안 점검을 가능하게 합니다.
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
신뢰할 수 없는 소스로부터의 빠르고 구성 가능한 HTML 살균을 위한 Java 라이브러리. 정책 기반 스캐닝을 사용하여 악성 JavaScript 및 CSS를 제거하여 웹 애플리케이션에서 XSS 공격을 방지합니다.
 shoucheng3/nahsra__antisamy_cve-2022-29577_1-6-6-1
신뢰할 수 없는 HTML을 빠르고 구성 가능하게 정화하여 크로스 사이트 스크립팅(XSS) 공격을 방지하는 Java 라이브러리입니다. 정책 기반 스캐닝을 사용하여 사용자가 제공한 마크업을 삭제합니다.
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
Java 유틸리티 라이브러리로, 특정 CVE 취약점에 초점을 맞추어 보안 평가를 위한 코드 분석 및 정적 분석 기능을 제공합니다.
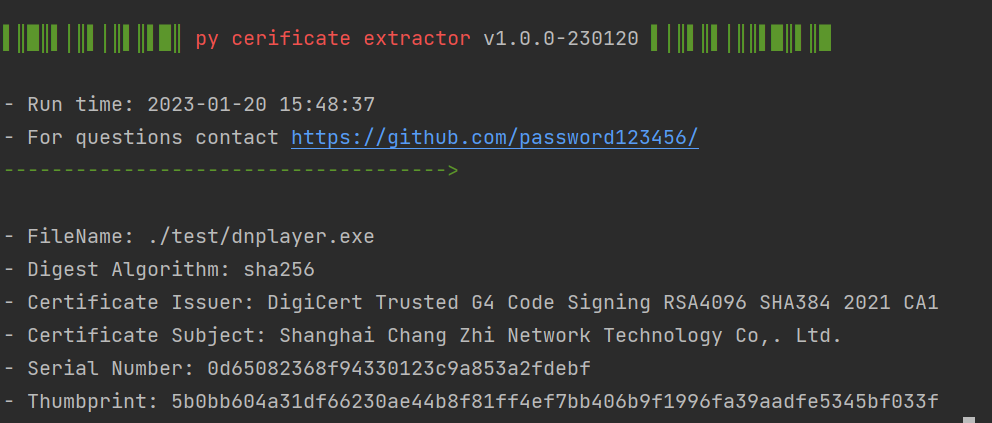 password123456/py_certificate_extractor
Python과 pefile을 사용하여 디지털 서명된 PE 파일에서 인증서 정보를 추출 및 내보내며, 코드 서명 인증서의 포렌식 분석을 가능하게 합니다.
 shoucheng3/xwiki__xwiki-commons_cve-2023-31126_14-10-3
Java 라이브러리로, XWiki 프로젝트를 위한 기술 공통 기능을 제공하며, 보안 테스트를 위한 취약점 분석 및 정적 코드 검사에 중점을 둡니다.
 calusdotai/anticipator
Anticipator는 다중 에이전트 AI 시스템을 위한 오픈소스 위협 탐지 플랫폼입니다.
 shoucheng3/xwiki__xwiki-commons_cve-2023-36471_14-10-5
XWiki 플랫폼을 위한 공통 유틸리티 및 컴포넌트를 제공하는 기술적 Java 라이브러리로, 보안 취약점 수정 및 코드 분석 기능을 포함합니다.
 shoucheng3/apache__myfaces_cve-2011-4367_2-0-11
CVE-2011-4367에 대한 익스플로잇으로, Apache MyFaces JSF 구현을 대상으로 하며 Jakarta Faces 프레임워크의 원격 코드 실행 취약점을 시연합니다.
 gmh5225/ida_plugin_pcodegpt
OpenAI GPT-3.5/GPT-4를 사용하여 함수 이름 지정, 코드 설명, 디컴파일된 의사코드 분석과 같은 리버스 엔지니어링 작업을 자동화하는 IDA Pro 플러그인입니다.
 tigr78/cve-2025-53964
CVE-2025-53964에 대한 개념 증명 익스플로잇: GoldenDict 1.5.0/1.5.1에서 악성 XDXF 사전을 통한 원격 파일 읽기/쓰기로, 삭제되지 않은 XML 및 JS 실행을 활용합니다.