
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 sudotom/rcno-reviews
Recencio Book Reviews - WordPress 플러그인으로, 책 리뷰를 관리합니다. 원래 Kemory Grubb이 만들었습니다. CVE-2024-33648 및 57개의 추가 취약점을 해결한 보안 패치 포크로, 5회의 반복적인 AI 기반 보안 감사를 통해…
 gmh5225/evmbench-certora-agent-harness
LLM과 Certora Prover를 사용하여 스마트 컨트랙트 CVL 명세를 생성하고 개선하며, 성공하거나 최대 반복 횟수에 도달할 때까지 검증기 출력을 피드백하는 반복적 에이전트 하네스입니다.
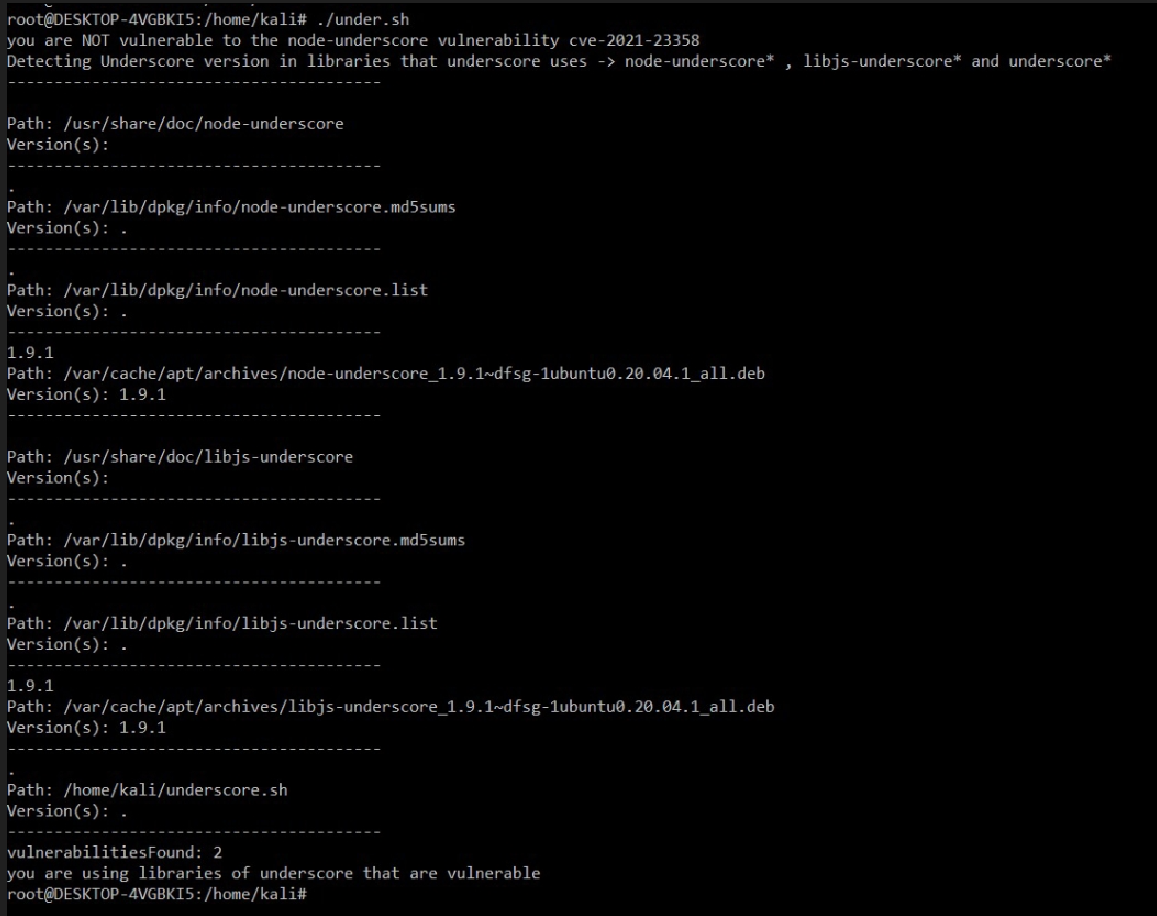 ekamsinghwalia/detection-script-for-cve-2021-23358
cve-2021-23358 탐지 스크립트
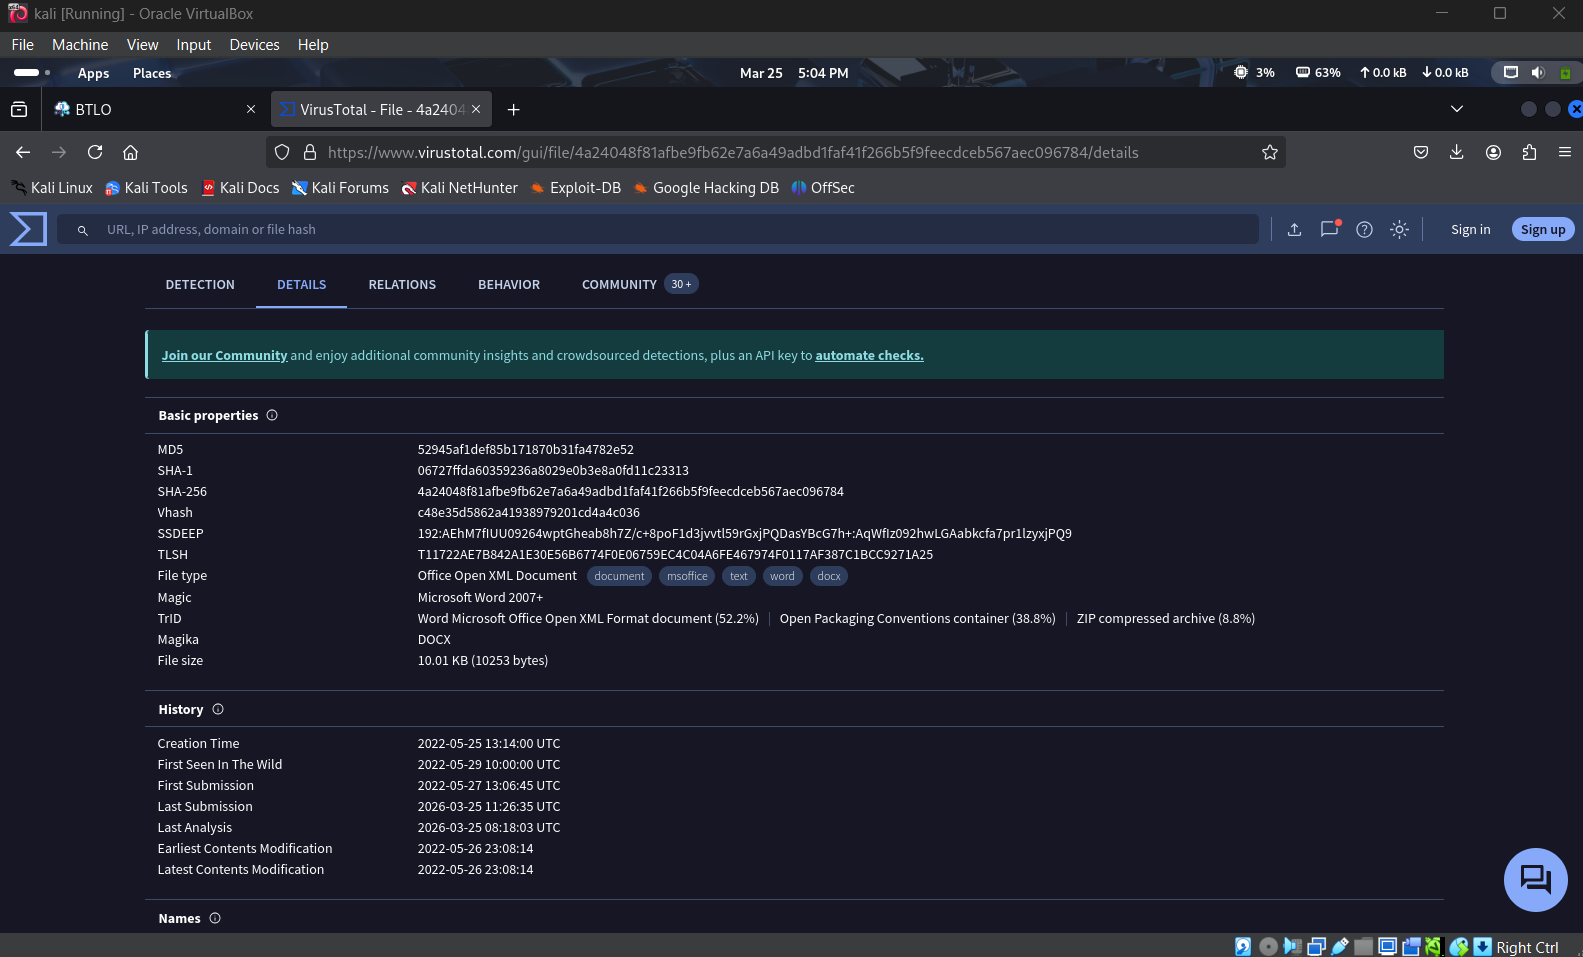 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Blue Team Labs Online의 Follina (CVE-2022-30190) 정적 악성코드 분석
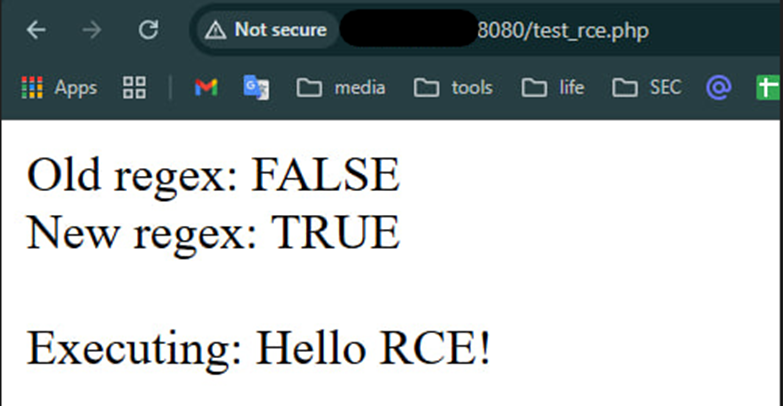 soltanali0/cve-2024-12877-exploit
교육용 CVE-2024-12877 익스플로잇 데모: GiveWP WordPress 플러그인의 PHP 객체 주입 취약점 시연. 근본 원인 분석, 정규식 우회 기법, 안전한 익스플로잇 관행 포함.
 tiran/cve-2018-8970
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970 데모
 ekamsinghwalia/openssl-vulnerability-detection-script
CVE-2022-2274용 OpenSSL 취약점 탐지 스크립트입니다.
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7 ~ v.5.8.6에서 발생하고 v.5.8.8에서 수정된 문제로, 로컬 공격자가 grub_sfs_read_extent 함수를 통해 서비스 거부(denial of service)를 유발할 수 있습니다.
 cucumberanorsncompany/sealsecurityassignment
CVE-2023-26136 취약점 연구 중
 klassiker/cve-2025-55182
CVE-2025-55182의 프로토타입 오염 취약점에 대한 CodeQL 기반 분석, React Server Components에서의 익스플로잇 POC 및 안전하지 않은 속성 순회를 위한 정적 탐지 쿼리 포함.
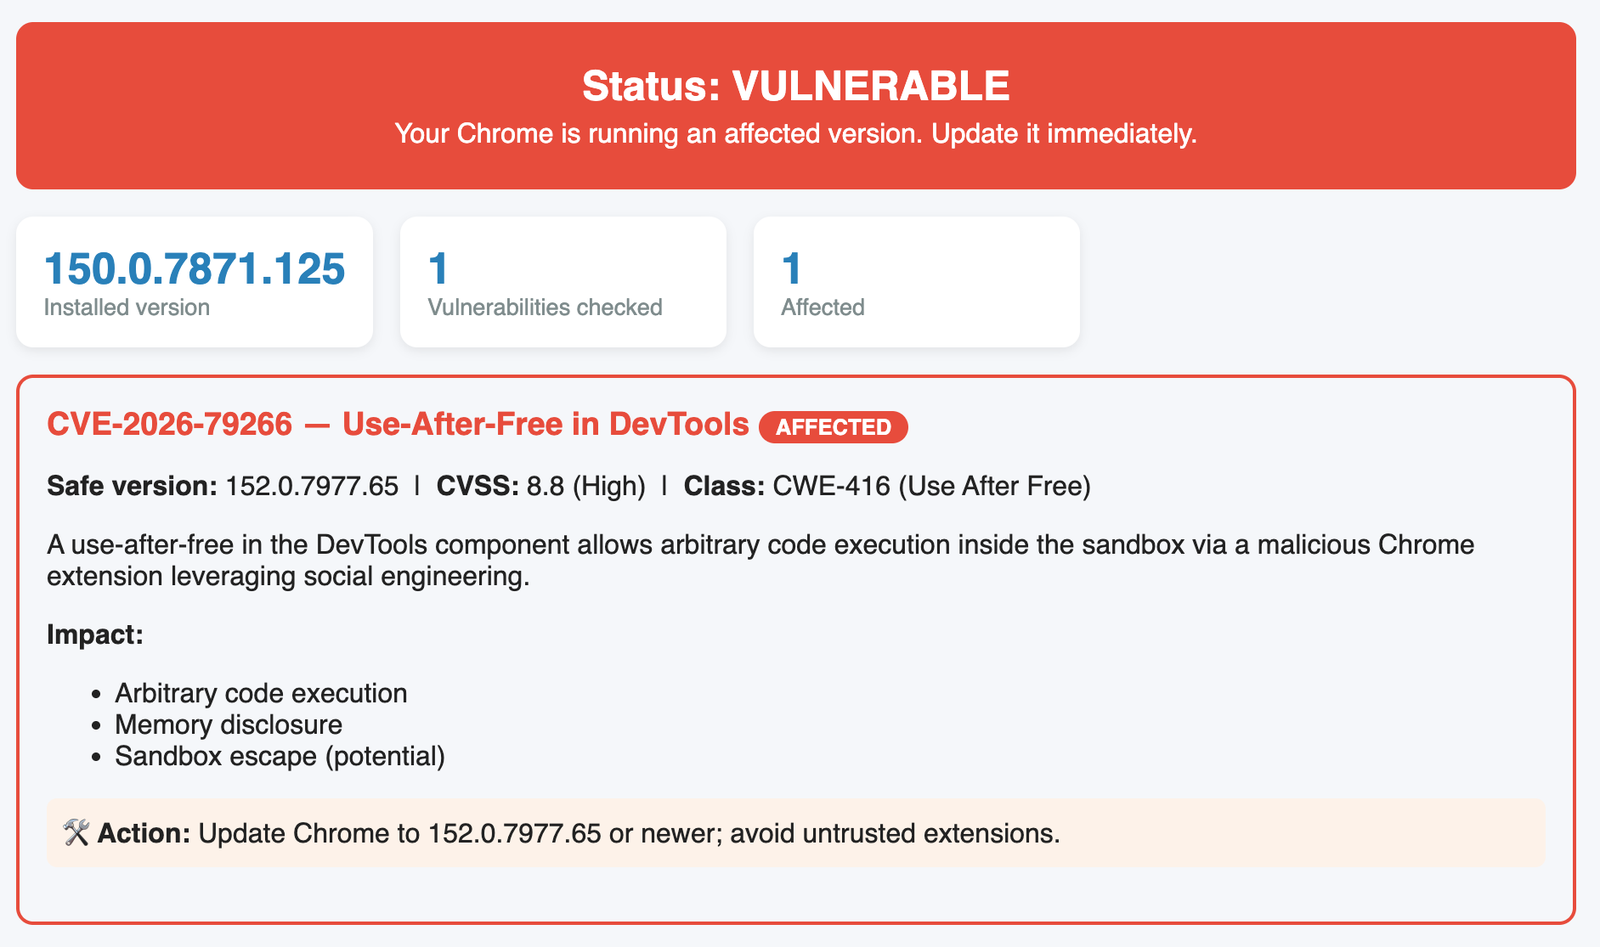 virologi-info/chrome-vuln-scanner
CVE-2026-79266을 확인하세요. DevTools 구성 요소의 use-after-free 취약점으로 인해, 사회 공학을 악용한 악성 Chrome 확장 프로그램을 통해 샌드박스 내부에서 임의 코드 실행이 가능합니다.
 captain4554/captain4554.github.io
🔍 정적 및 동적 분석을 결합한 하이브리드 도구로 CVE-2025-55182 취약점을 스캔하여 보안 평가를 개선합니다.
 dwictor0/poc-cve-2025-25200
정규식의 역추적(backtracking)을 악용하는 ReDoS로, Node.js 애플리케이션에서 과도한 CPU 소비와 서비스 거부(DoS)를 초래합니다.
 p3dr16k/log4j-1.2.15-mod
CVE-2021-44228 취약점에 대한 패치가 포함된 log4j 버전 1
 ianoboyle/cve-2025-57833
예시 취약 애플리케이션 (CVE-2025–57833)
 jithinodattu/cve-2007-4559-lab
자체 포함형 Docker 랩으로, Python의 tarfile 모듈을 통한 CVE-2007-4559(TarSlip) 디렉터리 트래버설을 시연합니다. 취약한 API와 수정된 API, 페이로드 생성, 그리고 보안 교육용 대화형 데모 스크립트를 포함합니다.
 thegenetic/cve-2026-2964-lab
# CVE-2026-2964 교육용 실습 랩 web-audio-recorder-js의 프로토타입 오염 취약점으로 인해 RCE(원격 코드 실행)로 이어지는 CVE-2026-2964를 시연하는 교육용 랩입니다. 취약한 서버와 패치된 서버, 설정 스크립트, 공격…








