
 #1
 hiddenillusion/nomorexor
파일의 256바이트 XOR 키를 빈도 분석을 사용하여 추측하는 데 도움을 주는 도구
 momenbasel/malware-check
정적 및 동적 분석 도구로, 악성 코드, 의심스러운 바이너리, 개인정보 침해를 탐지합니다.
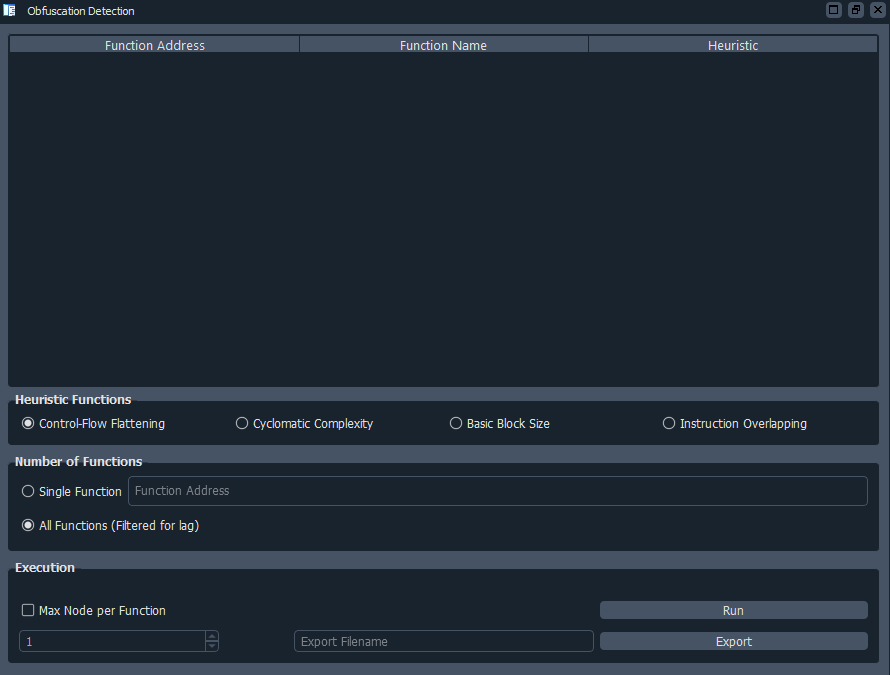 mcdulltii/obfdetect
IDA 플러그인으로, 휴리스틱 분석과 지배자 트리 시각화를 사용하여 바이너리에서 난독화된 코드와 제어 흐름 평탄화를 자동으로 탐지합니다.
 100daysofyara/2024
커뮤니티가 100 Days of YARA 2024에서 공유한 규칙
 pan-unit42/dotnetfile
.NET 어셈블리의 CLR/PE 메타데이터를 파싱하여 스트림과 해시 지문을 노출함으로써 악성코드 분석 및 위협 헌팅을 지원하는 Python 라이브러리입니다.
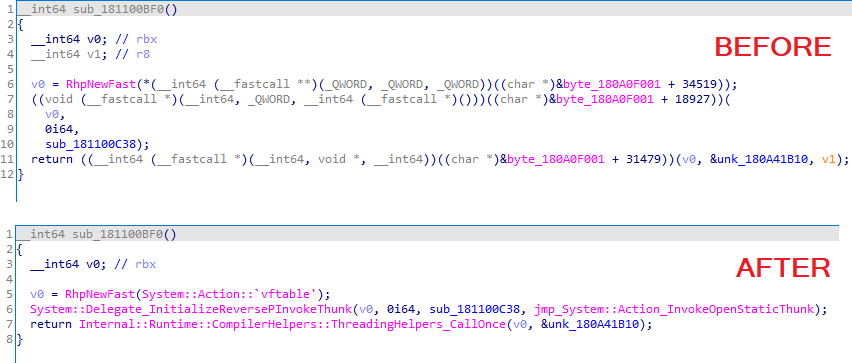 synacktiv/dotniet
IDA Pro 플러그인으로, .NET Native 바이너리에서 런타임에 확인된 심볼을 가져오고 SharedLibrary.dll과 해당 PDB를 파싱하여 누락된 임포트를 분석용으로 복원합니다.
 gadievron/honeyslop
환각('슬롭') 취약점 보고서를 신속하게 분류하기 위한 코드 카나리아
 trou/cpu_rec_rs
바이너리 파일에 사용된 CPU 아키텍처를 판별합니다.
 peterhackz/zyrox
Zyrox: LLVM 기반의 컴파일 타임 난독화 플러그인.
 warpedatom/offsetinspect
AMSI/Defender 탐지 경계 분석 및 정적 악성코드 트리아지를 위한 PowerShell 툴킷으로, 바이트 오프셋을 탐지 트리거에 매핑하며 YARA, 엔트로피, 문자열, PE/imphash 분석도 제공합니다. OffsetScan의 동반 도구입니다.
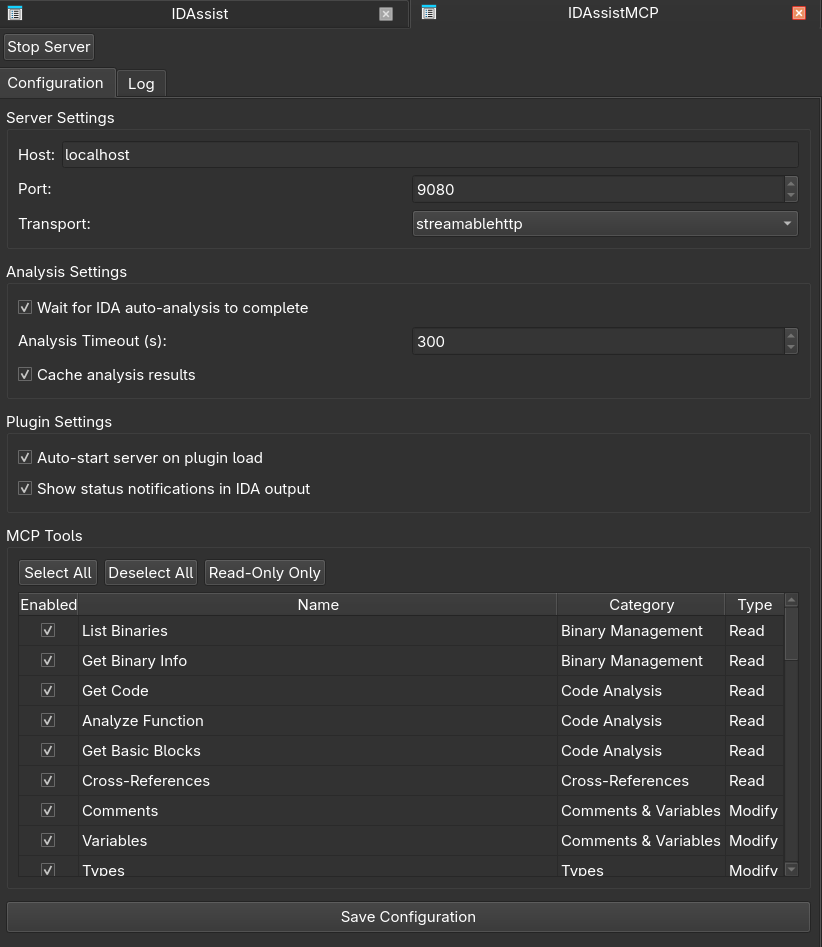 symgraph/idassistmcp
IDA Pro용 독립형 MCP 서버 플러그인.
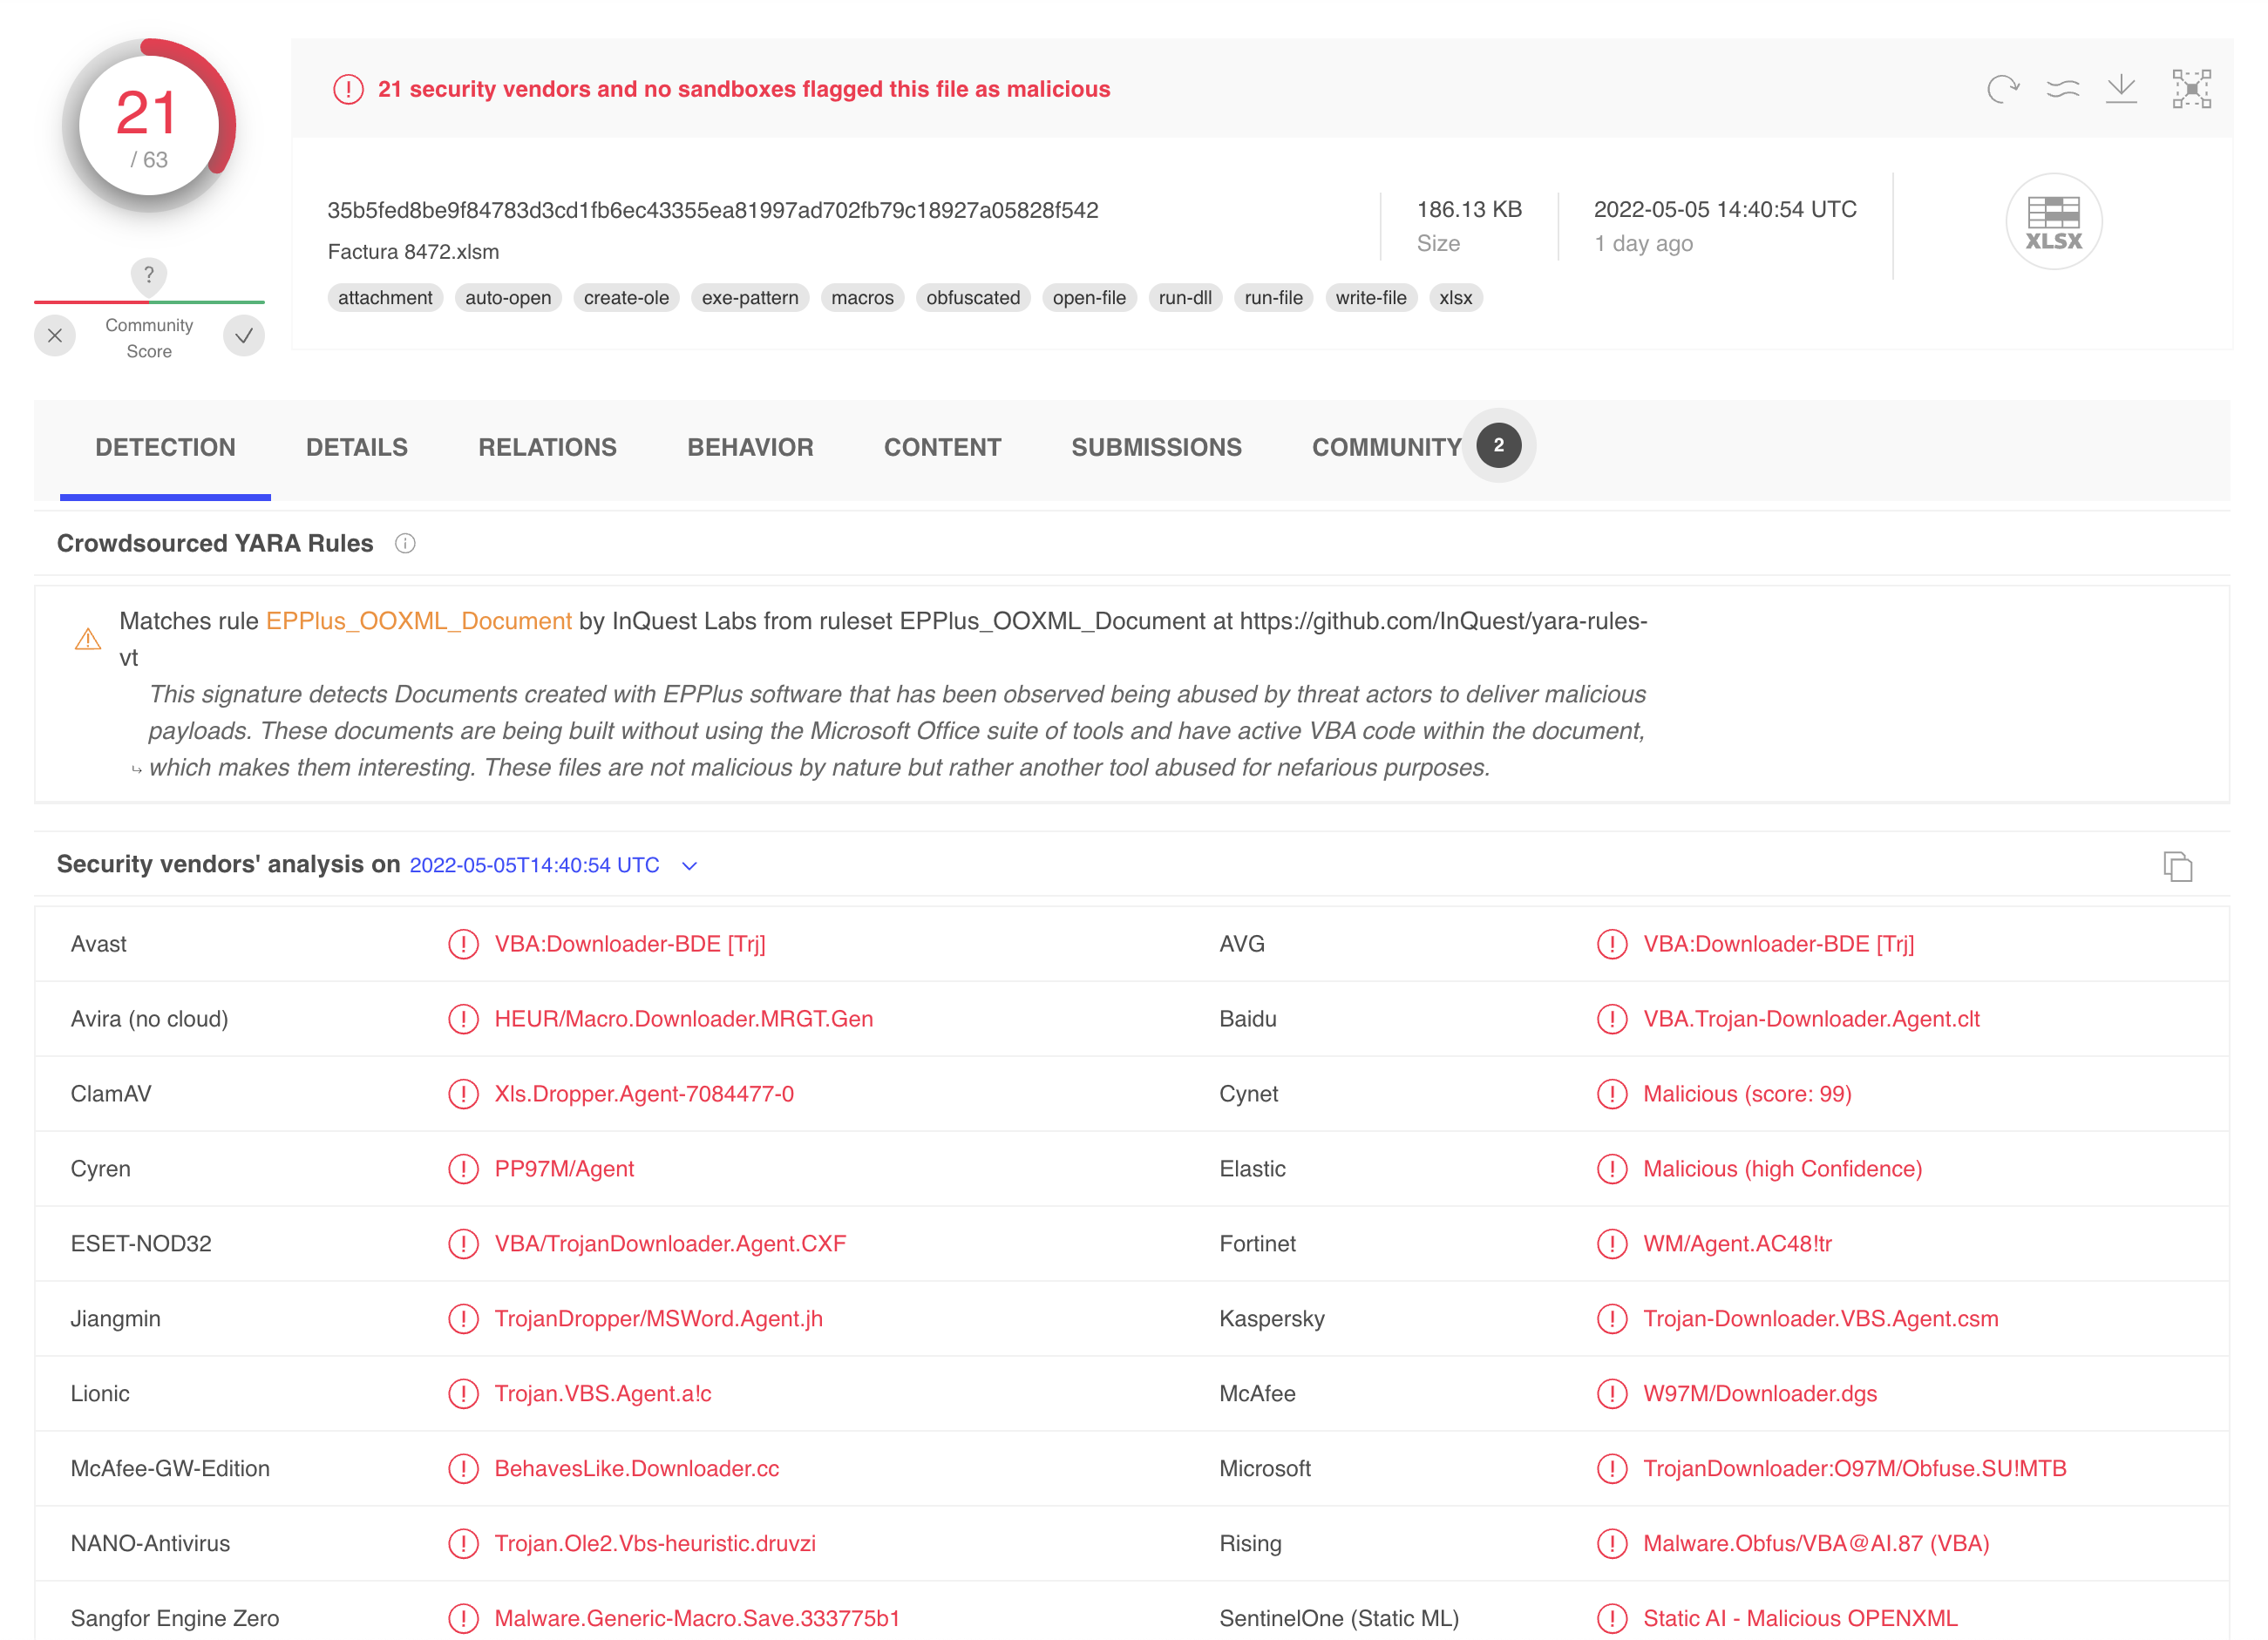 inquest/yara-rules-vt
VirusTotal.com을 통해 사용하도록 설계된 YARA 규칙 모음입니다.
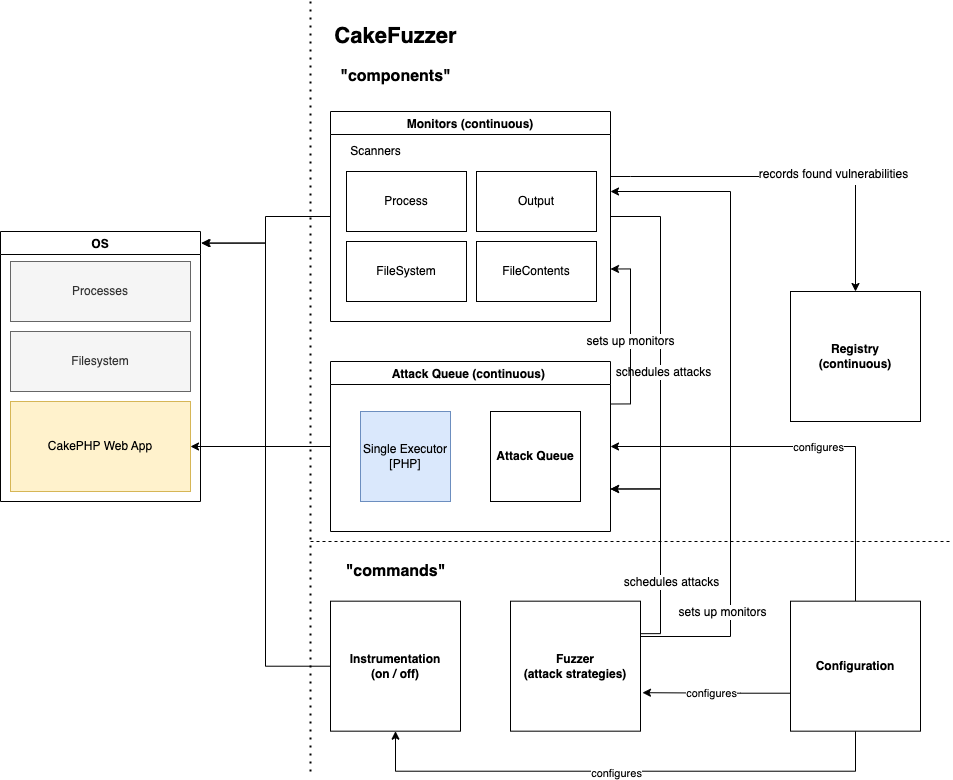 zigrin-security/cakefuzzer
Cake Fuzzer는 특정 프레임워크를 기반으로 생성된 웹 애플리케이션에서 가양성(false positive)이 매우 적은 상태로 자동으로 지속적으로 취약점을 발견하는 데 도움을 주기 위한 프로젝트입니다.
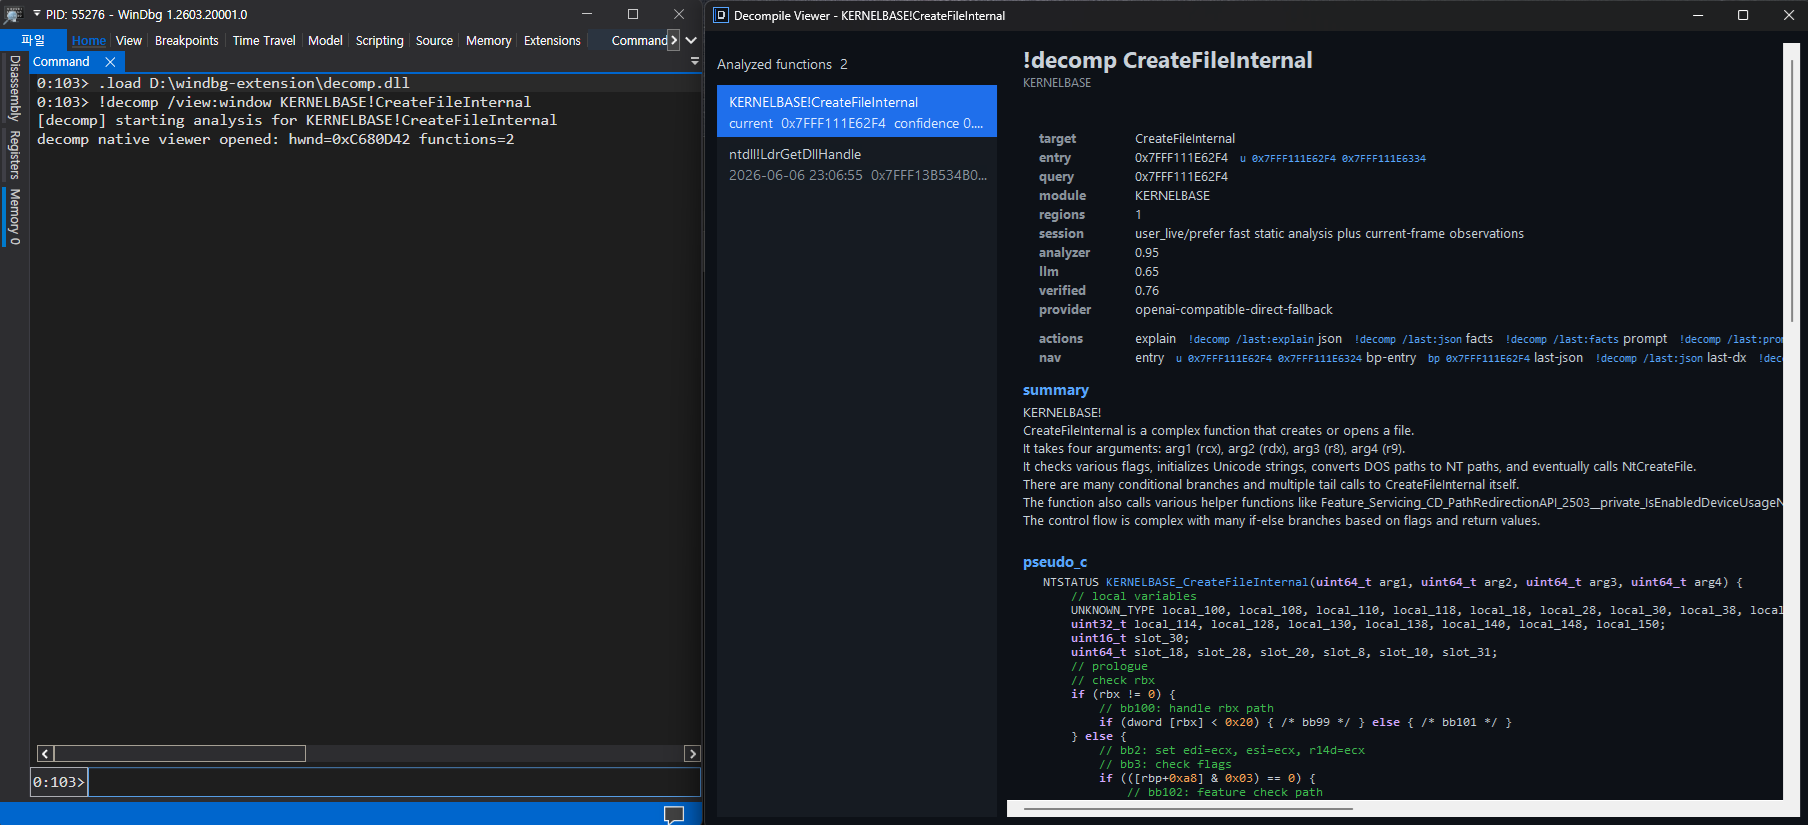 kernullist/windbg-decompile-ext
실시간 함수를 디스어셈블하고 LLM을 사용하여 검증된 의사 코드를 생성하는 WinDbg x64 확장 프로그램.









