
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
 xcodeon1/ipa-scope
iOS 애플리케이션용 정적 분석 도구로, 링크, API 키, 하위 도메인, 바이너리 정보, 링크된 라이브러리 및 문자열을 추출하여 모바일 침투 테스트를 지원합니다.

 sh3llyr/statistrings
YARA 규칙 문자열 통계 계산기 및 악성코드 연구 도우미
 wspr-ncsu/mininode
정적 분석 CLI 도구로, 종속성 그래프를 구성하고 거친 또는 세밀한 모드에서 사용되지 않는 모듈과 함수를 제거하여 Node.js 애플리케이션의 공격 표면을 줄입니다.
 aws/http-desync-guardian
HTTP 요청을 분석하여 HTTP Desync 공격의 위험을 최소화합니다 (HTTP 요청 스머글링/분할의 전조).
 bridgecrewio/checkov
인프라를 코드로 관리하는 정적 분석 도구로, Terraform, Kubernetes, CloudFormation, 컨테이너 이미지에서 클라우드 구성 오류, 취약점, 시크릿을 빌드 시점에 탐지합니다.
 ajinabraham/njsscan
Node.js 애플리케이션을 위한 의미 인식 SAST 스캐너로, libsast 패턴 매칭과 semgrep 구문 인식 분석을 사용하여 안전하지 않은 코드 패턴을 탐지합니다.
 facebook/mariana-trench
Android 및 Java 애플리케이션을 위한 보안 중심의 정적 분석 도구입니다.
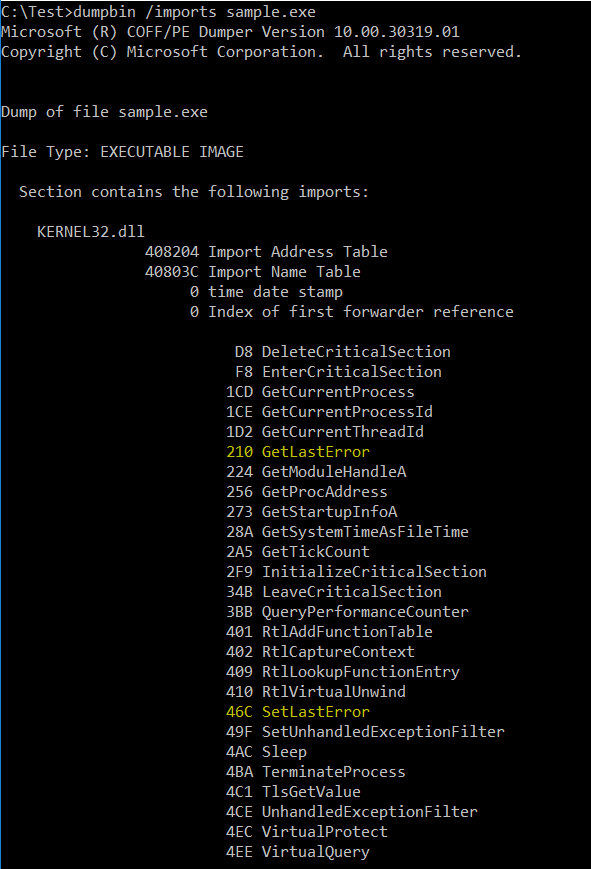 d35ha/callobfuscator
특정 Windows API를 다른 API로 난독화합니다.
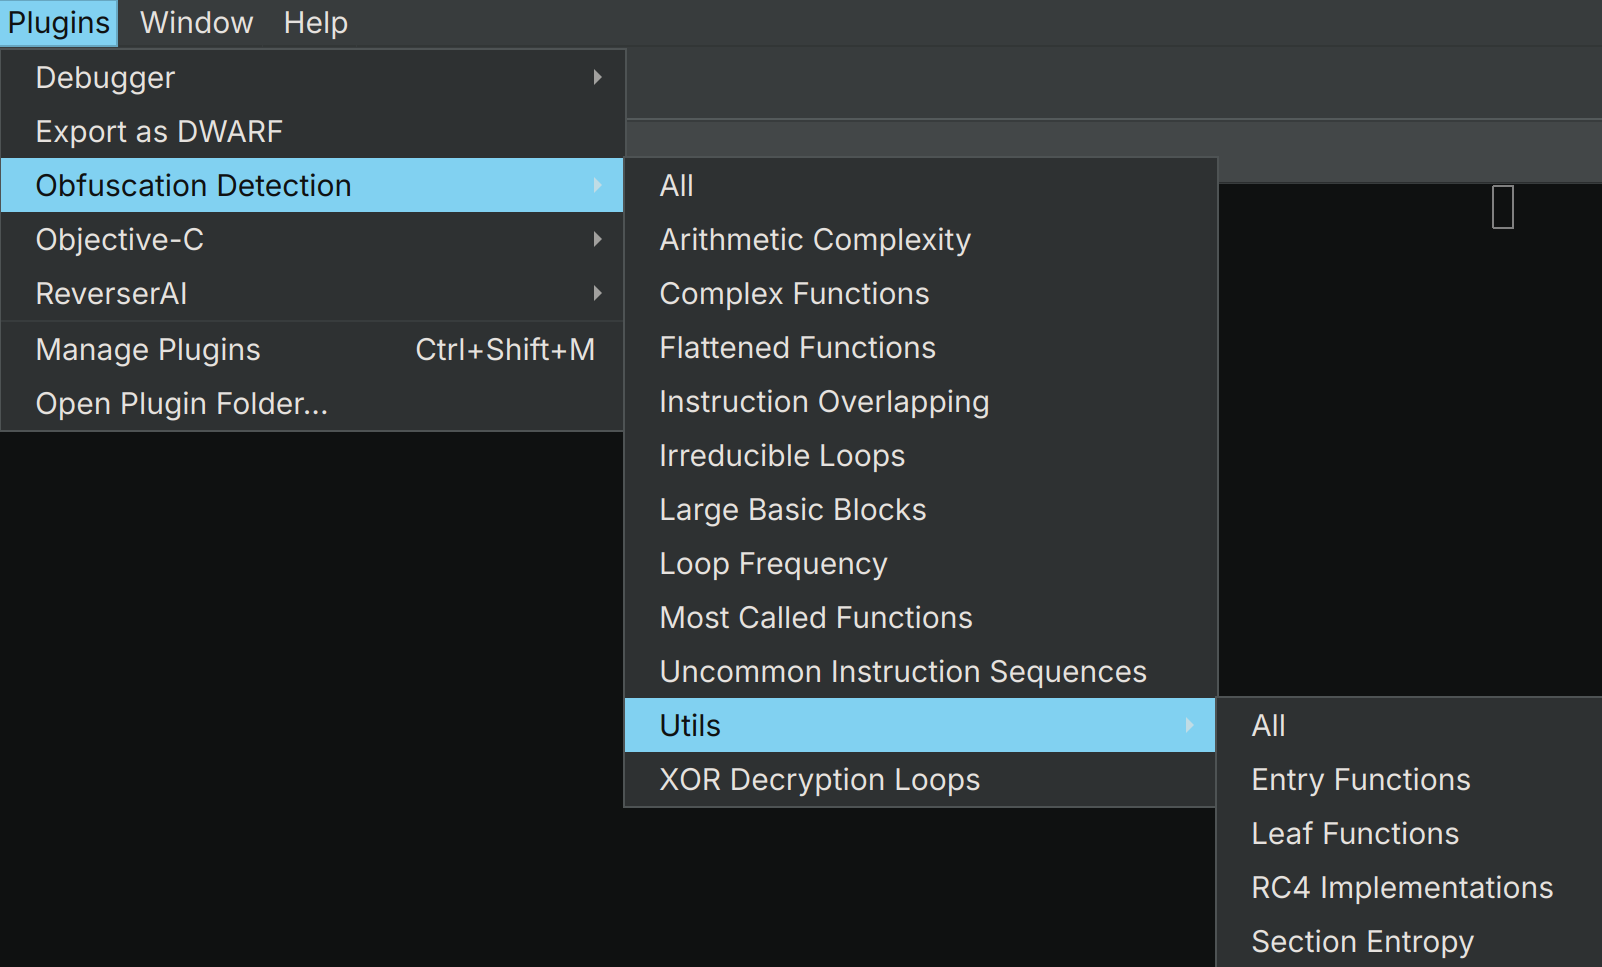 mrphrazer/obfuscation_detection
난독화된 코드 및 기타 흥미로운 코드 구조를 식별하는 Binary Ninja 플러그인
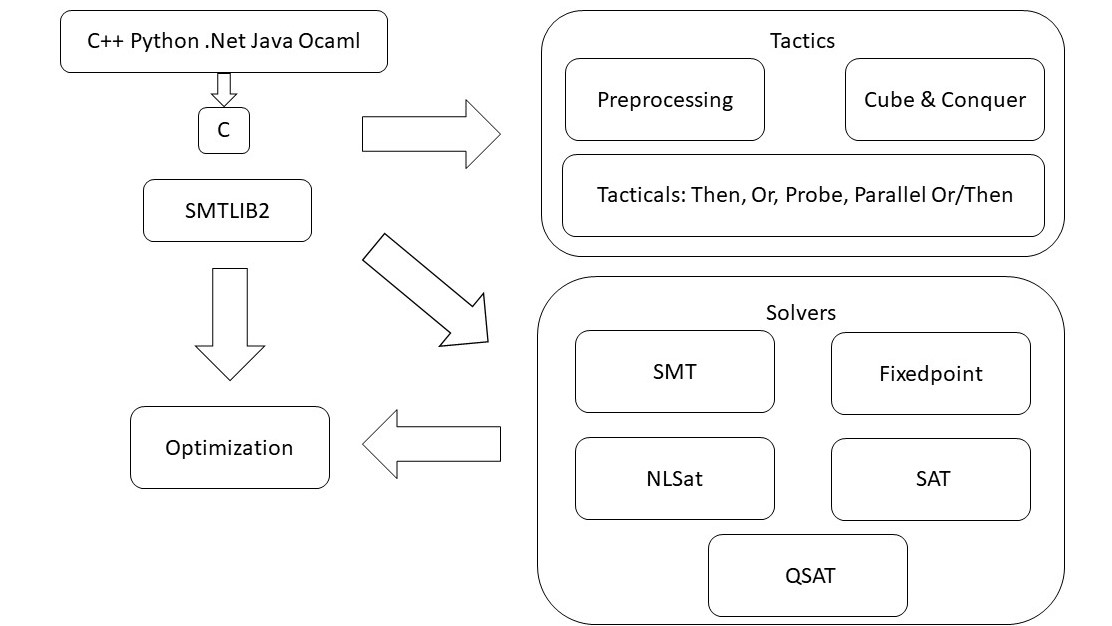 z3prover/z3
자동 정리 증명, 제약 조건 해결 및 프로그램 검증을 위한 고성능 SMT 해결사. 형식적 분석을 위한 여러 이론 및 언어 바인딩을 지원합니다.
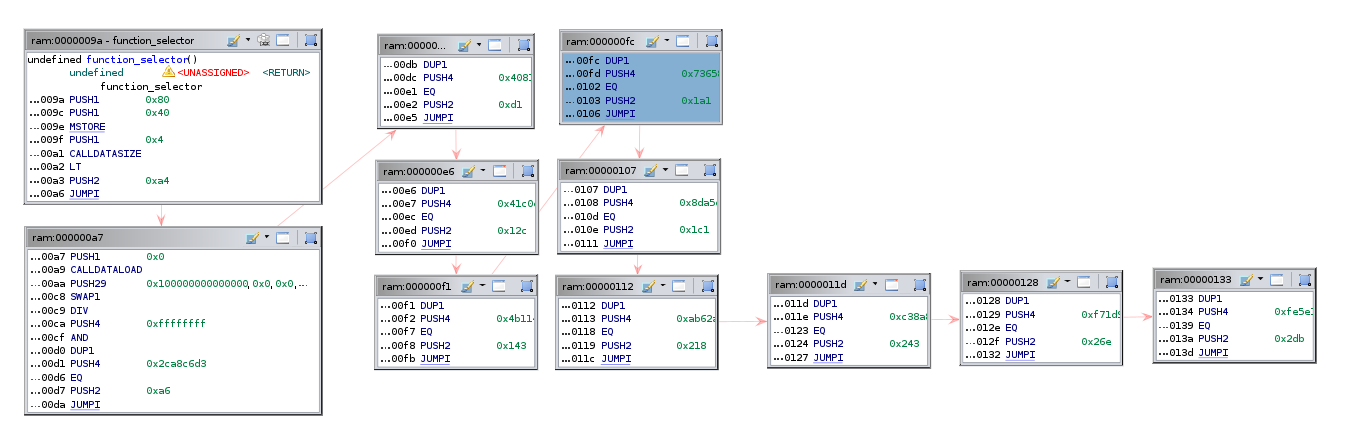 adelapie/ghidra-evm
Ghidra 모듈로 이더리움 스마트 계약 바이트코드를 디스어셈블링, 디컴파일링, 분석합니다. 안전하지 않은 명령어를 탐지하고, 숨겨진 메서드를 추출하며, 보안 감사를 위한 제어 흐름 그래프를 생성합니다.
 gitleaks/gitleaks
빠르고 오픈소스인 정적 분석 도구로, Git 저장소, 파일, stdin 스트림에서 비밀번호, API 키, 토큰과 같은 하드코딩된 비밀 정보를 감지하며 사용자 정의 규칙 엔진을 지원합니다.

 niclas-zone/ci/gitleaks
CI 구성 요소로, Gitleaks SAST 도구와 함께 사용되며 git 저장소에서 하드코딩된 비밀번호, API 키, 토큰을 스캔하고 사용자 정의 및 원격 구성을 지원합니다.
 xteardx/diaphora-mcp
자동 바이너리 비교를 위한 MCP 서버
 ggfuchsi-oss/spectrida-reverse_engineering_stack
병렬 IDA Pro 바이너리 분석, AI 기반 함수 명명, Neo4j 지식 그래프, phantomrt 에뮬레이션/후킹/퍼징 엔진을 활용한 PE, ELF, NSO 형식의 자동 리버스 엔지니어링
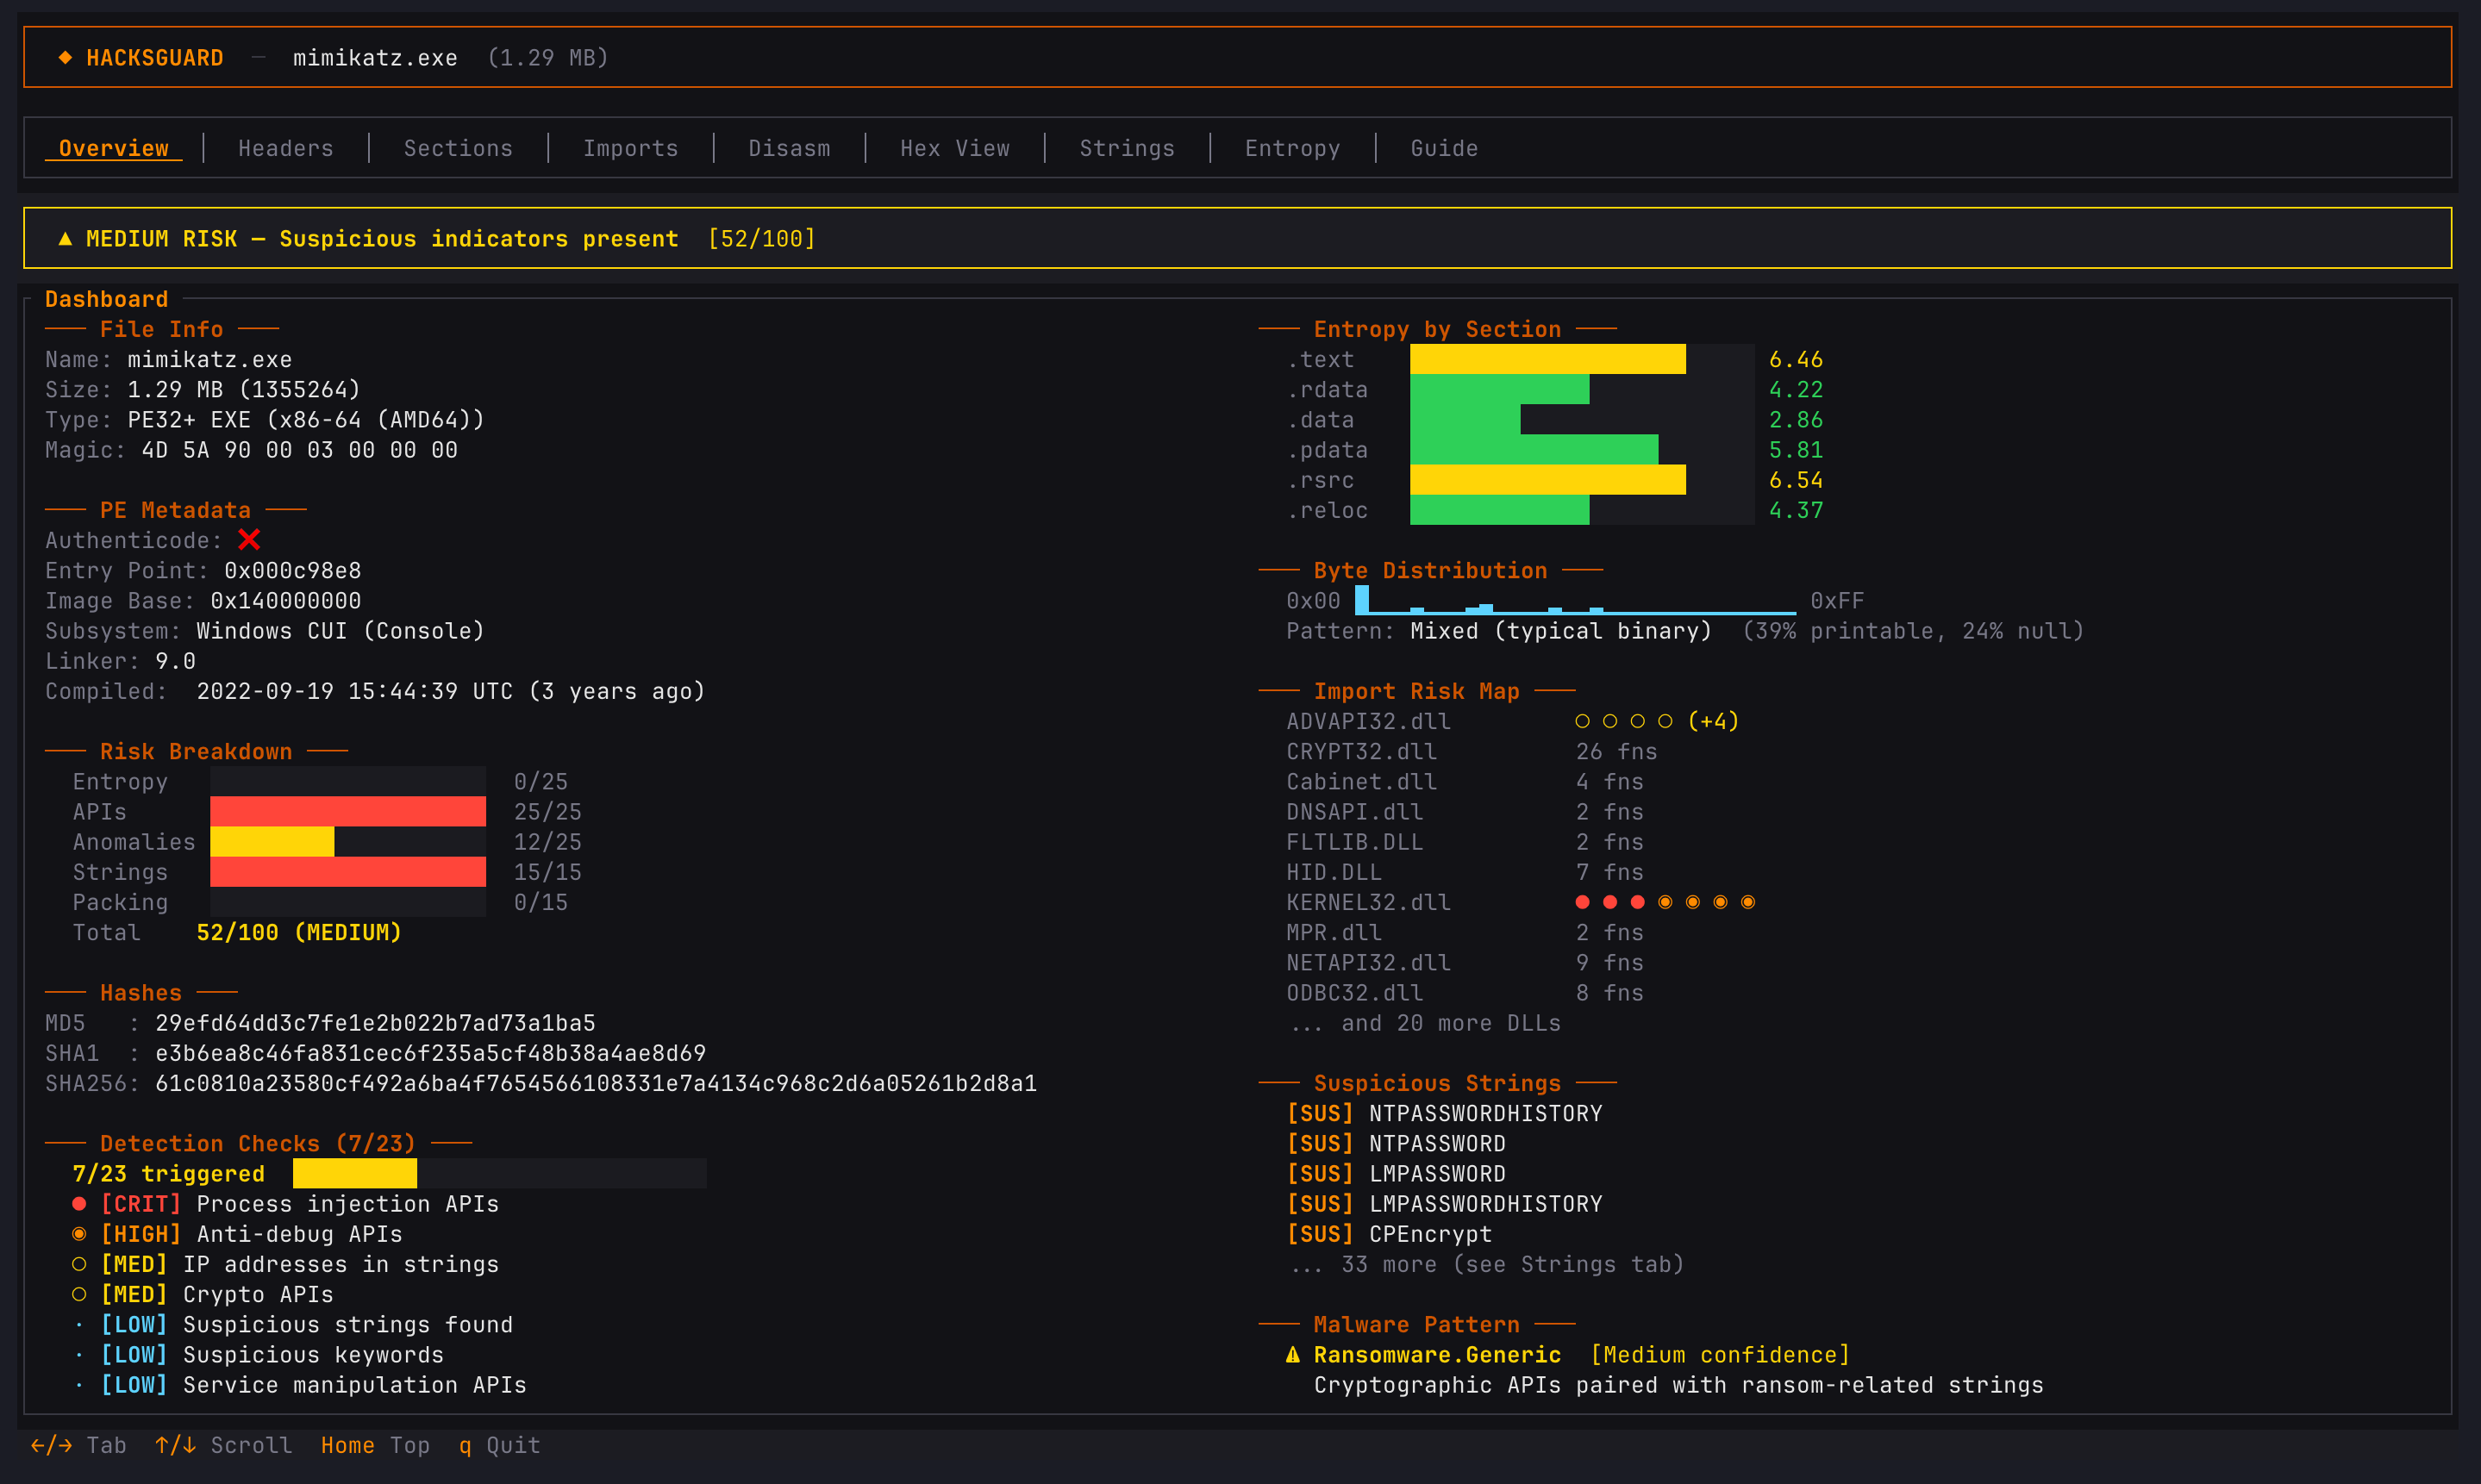 rhacknarok/hacksguard
Rust로 제작된 매우 빠른 멀티스레드 TUI 기반 악성코드 분석 도구입니다. 깊은 PE 파싱, YARA 스캐닝, 휴리스틱 위험 점수 산정 기능을 제공합니다.








