
 #1
Tools for crafting and manipulating low-level code executed after successful exploitation.
Kitploit 추천

 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — x86-64 어셈블리 분석 및 개발 | x86-64 어셈블리 분석 및 개발
 lem0nsec/shellghost
프로세스 시작부터 종료까지 셸코드를 보이지 않게 하는 메모리 기반 우회 기술.
 plackyhacker/shellcode-encryptor
바이러스 백신을 우회하기 위한 간단한 쉘 코드 암호화/복호화/실행기
 0neb1n/cve-2020-1349
MIME 헤더 파싱 버그를 사용하여 힙 오버플로 및 vftable 덮어쓰기를 통한 EIP 제어를 달성하는 Outlook 2019 제로클릭 취약점 CVE-2020-1349용 익스플로잇.

 d4t4s3c/offensivereverseshellcheatsheet
Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby, msfvenom의 리버스 셸 페이로드와 웹셸, 로그 포이즈닝, SSTI 기법을 레드 팀 활동용으로 정리한 큐레이션된 치트 시트입니다.
 gaasedelen/patching
IDA Pro용 대화형 바이너리 패치 플러그인
 allevon412/teamsimplant
은밀한 DLL 프록싱 임플란트로, Microsoft Teams에 AES 암호화된 셸코드를 언후킹 기법을 통해 주입하여 Metasploit Meterpreter 세션으로 지속적인 백도어 접근을 제공합니다.
 blacksnufkin/rusty-playground
악성코드 개발을 배우면서 작성한 Rust 프로그램
 popclom/cve-2025-5548
FreeFloat FTP 서버에서 Python 퍼징, Immunity Debugger와 mona.py, 그리고 IDA Free를 사용한 바이너리 분석 및 페이로드 개발을 통해 버퍼 오버플로우를 익스플로잇하는 단계별 가이드
 cookiengineer/actual-php2shell
:robot: (바이브코딩 프로토타입) 아니요, 이 취약점을 악용하는 쉬운 방법이 있습니다!
 daem0nc0re/tangledwinexec
Windows 프로세스 실행 기법 조사를 위한 PoC 및 도구
 solomonsklash/sleepycrypt
실행 중인 프로세스 이미지를 슬립(sleep) 상태일 때 암호화하는 셸코드 함수
 checkpointsw/vectoredoverloading
하드웨어 중단점 및 벡터 예외 처리를 사용하여 DLL 로딩을 조작하고 임의의 페이로드를 실행하는 로컬 PE 인젝션 기술로, KidKadi 악성코드에서 관찰되었습니다.
 hasherezade/pe_to_shellcode
PE를 셸코드로 변환합니다.
 varbaek/xsser
XSS에서 RCE까지 2.75 - Black Hat Europe Arsenal 2017 + 추가
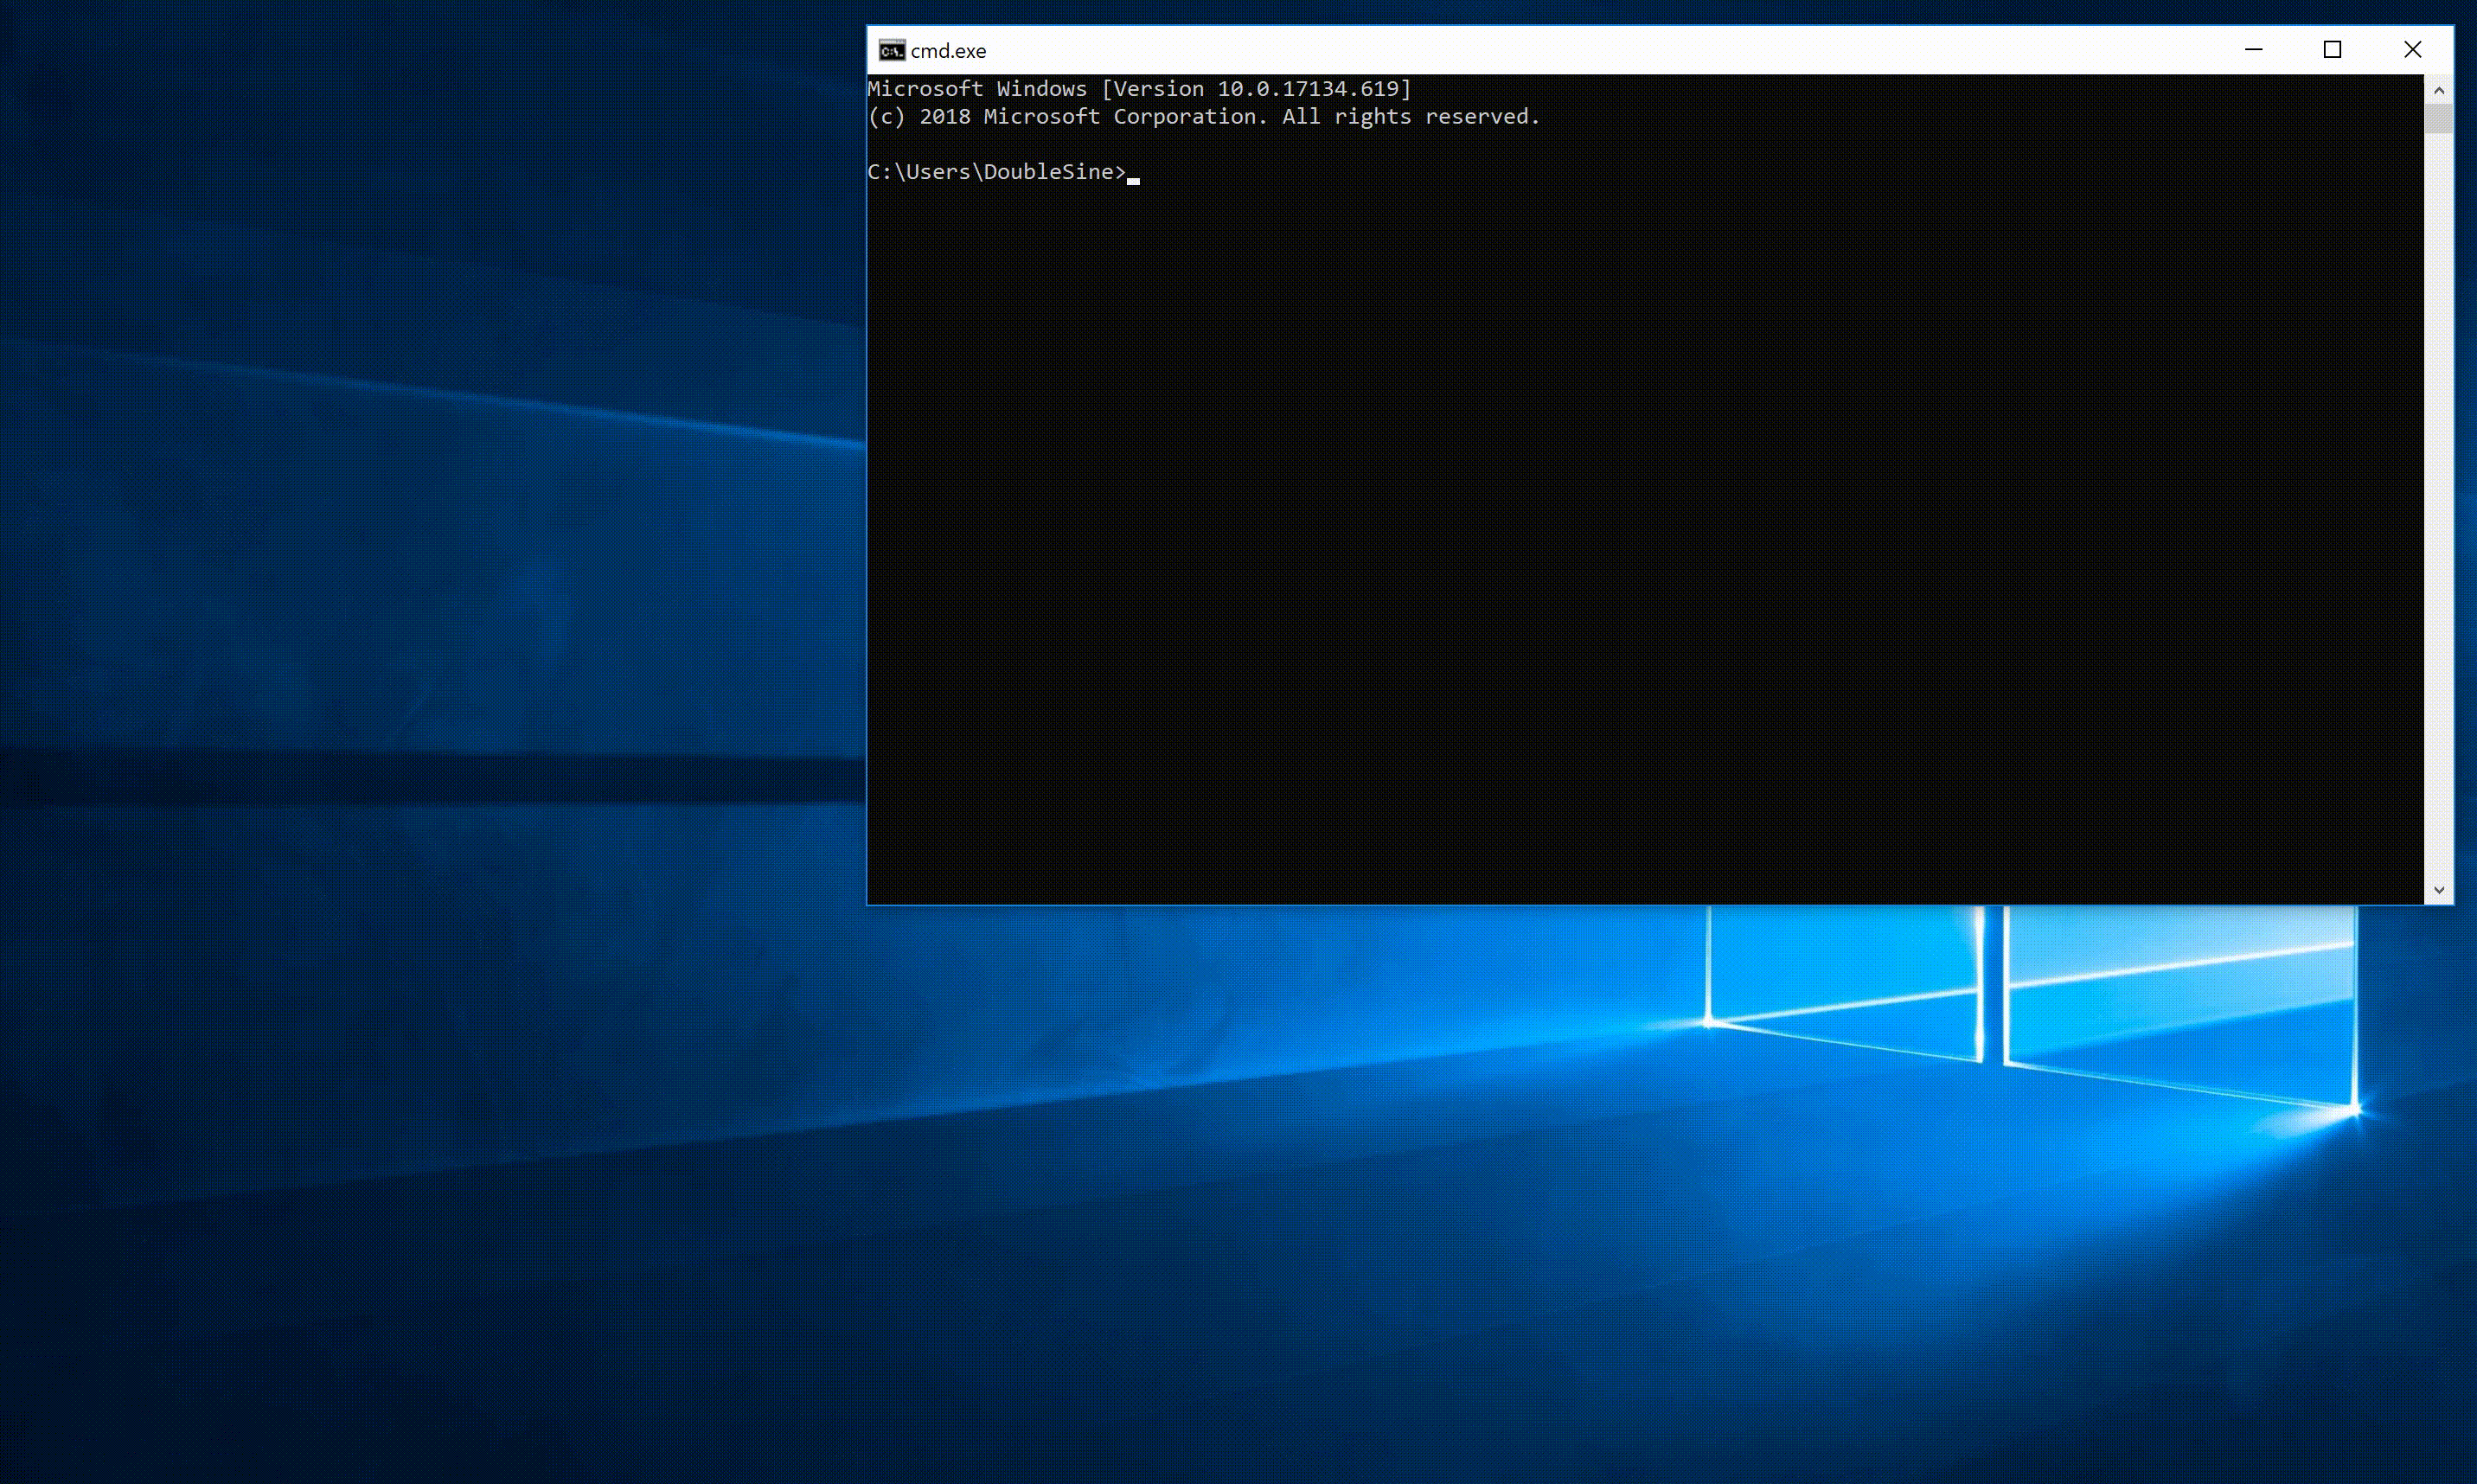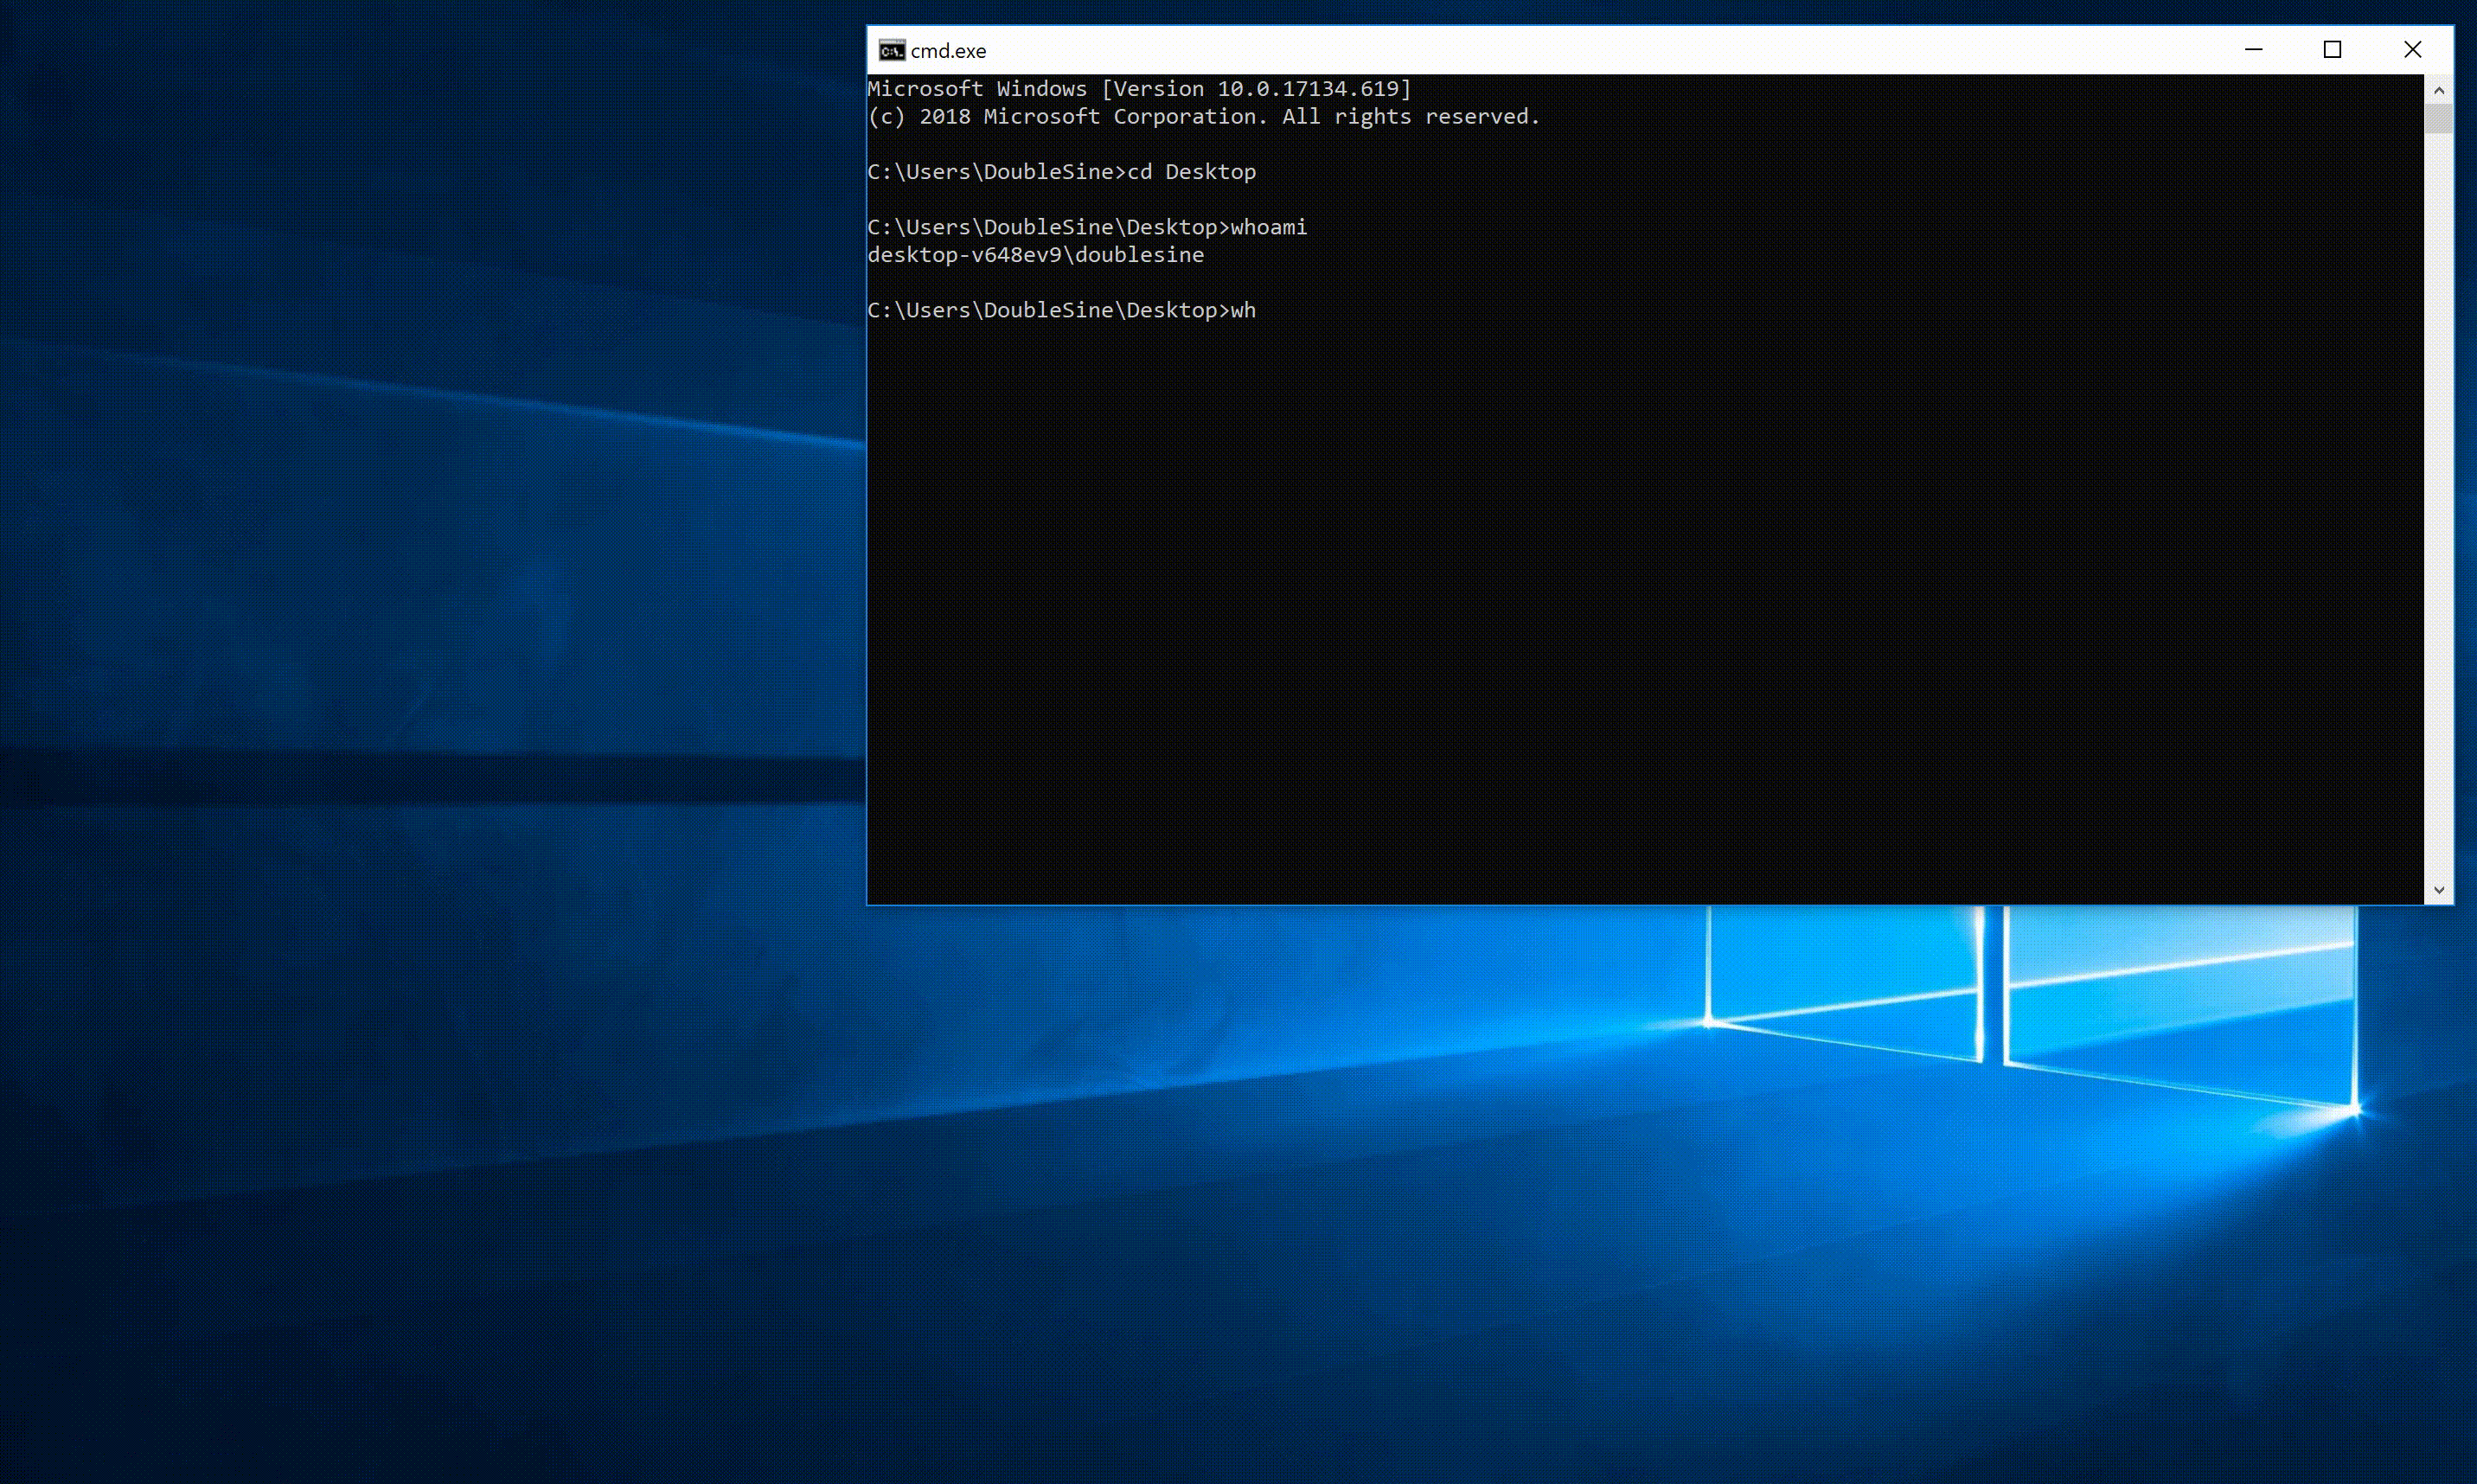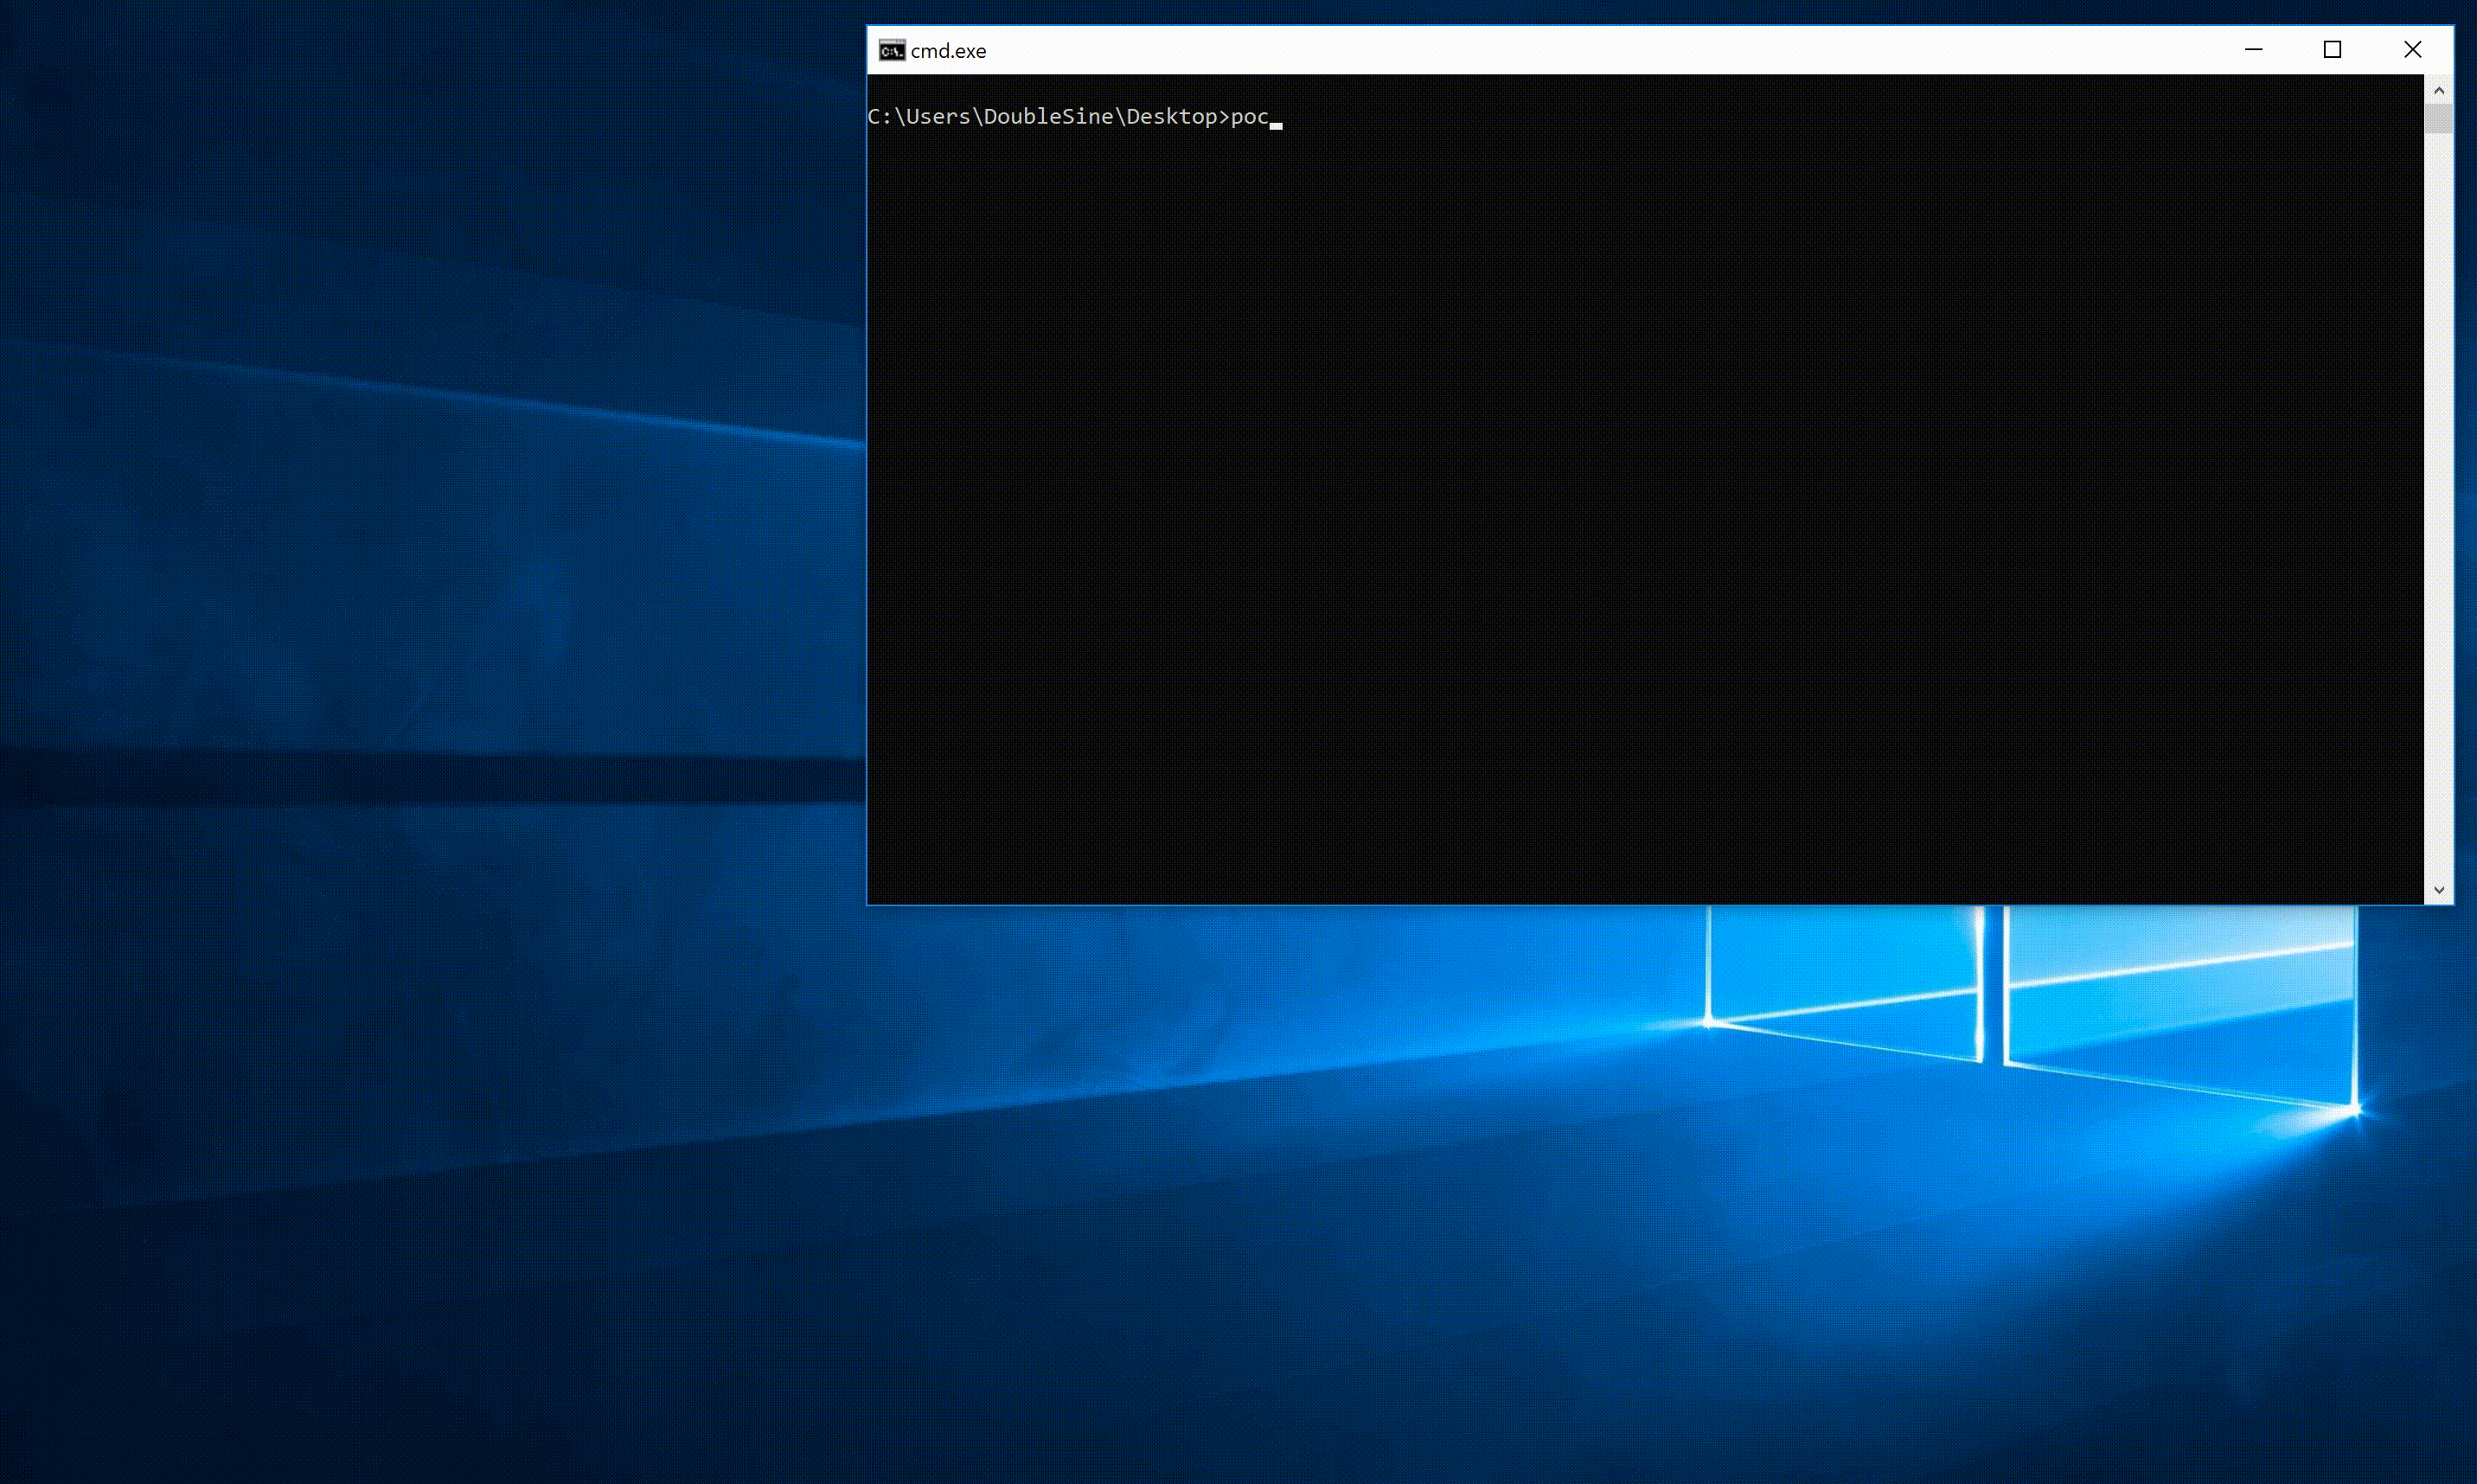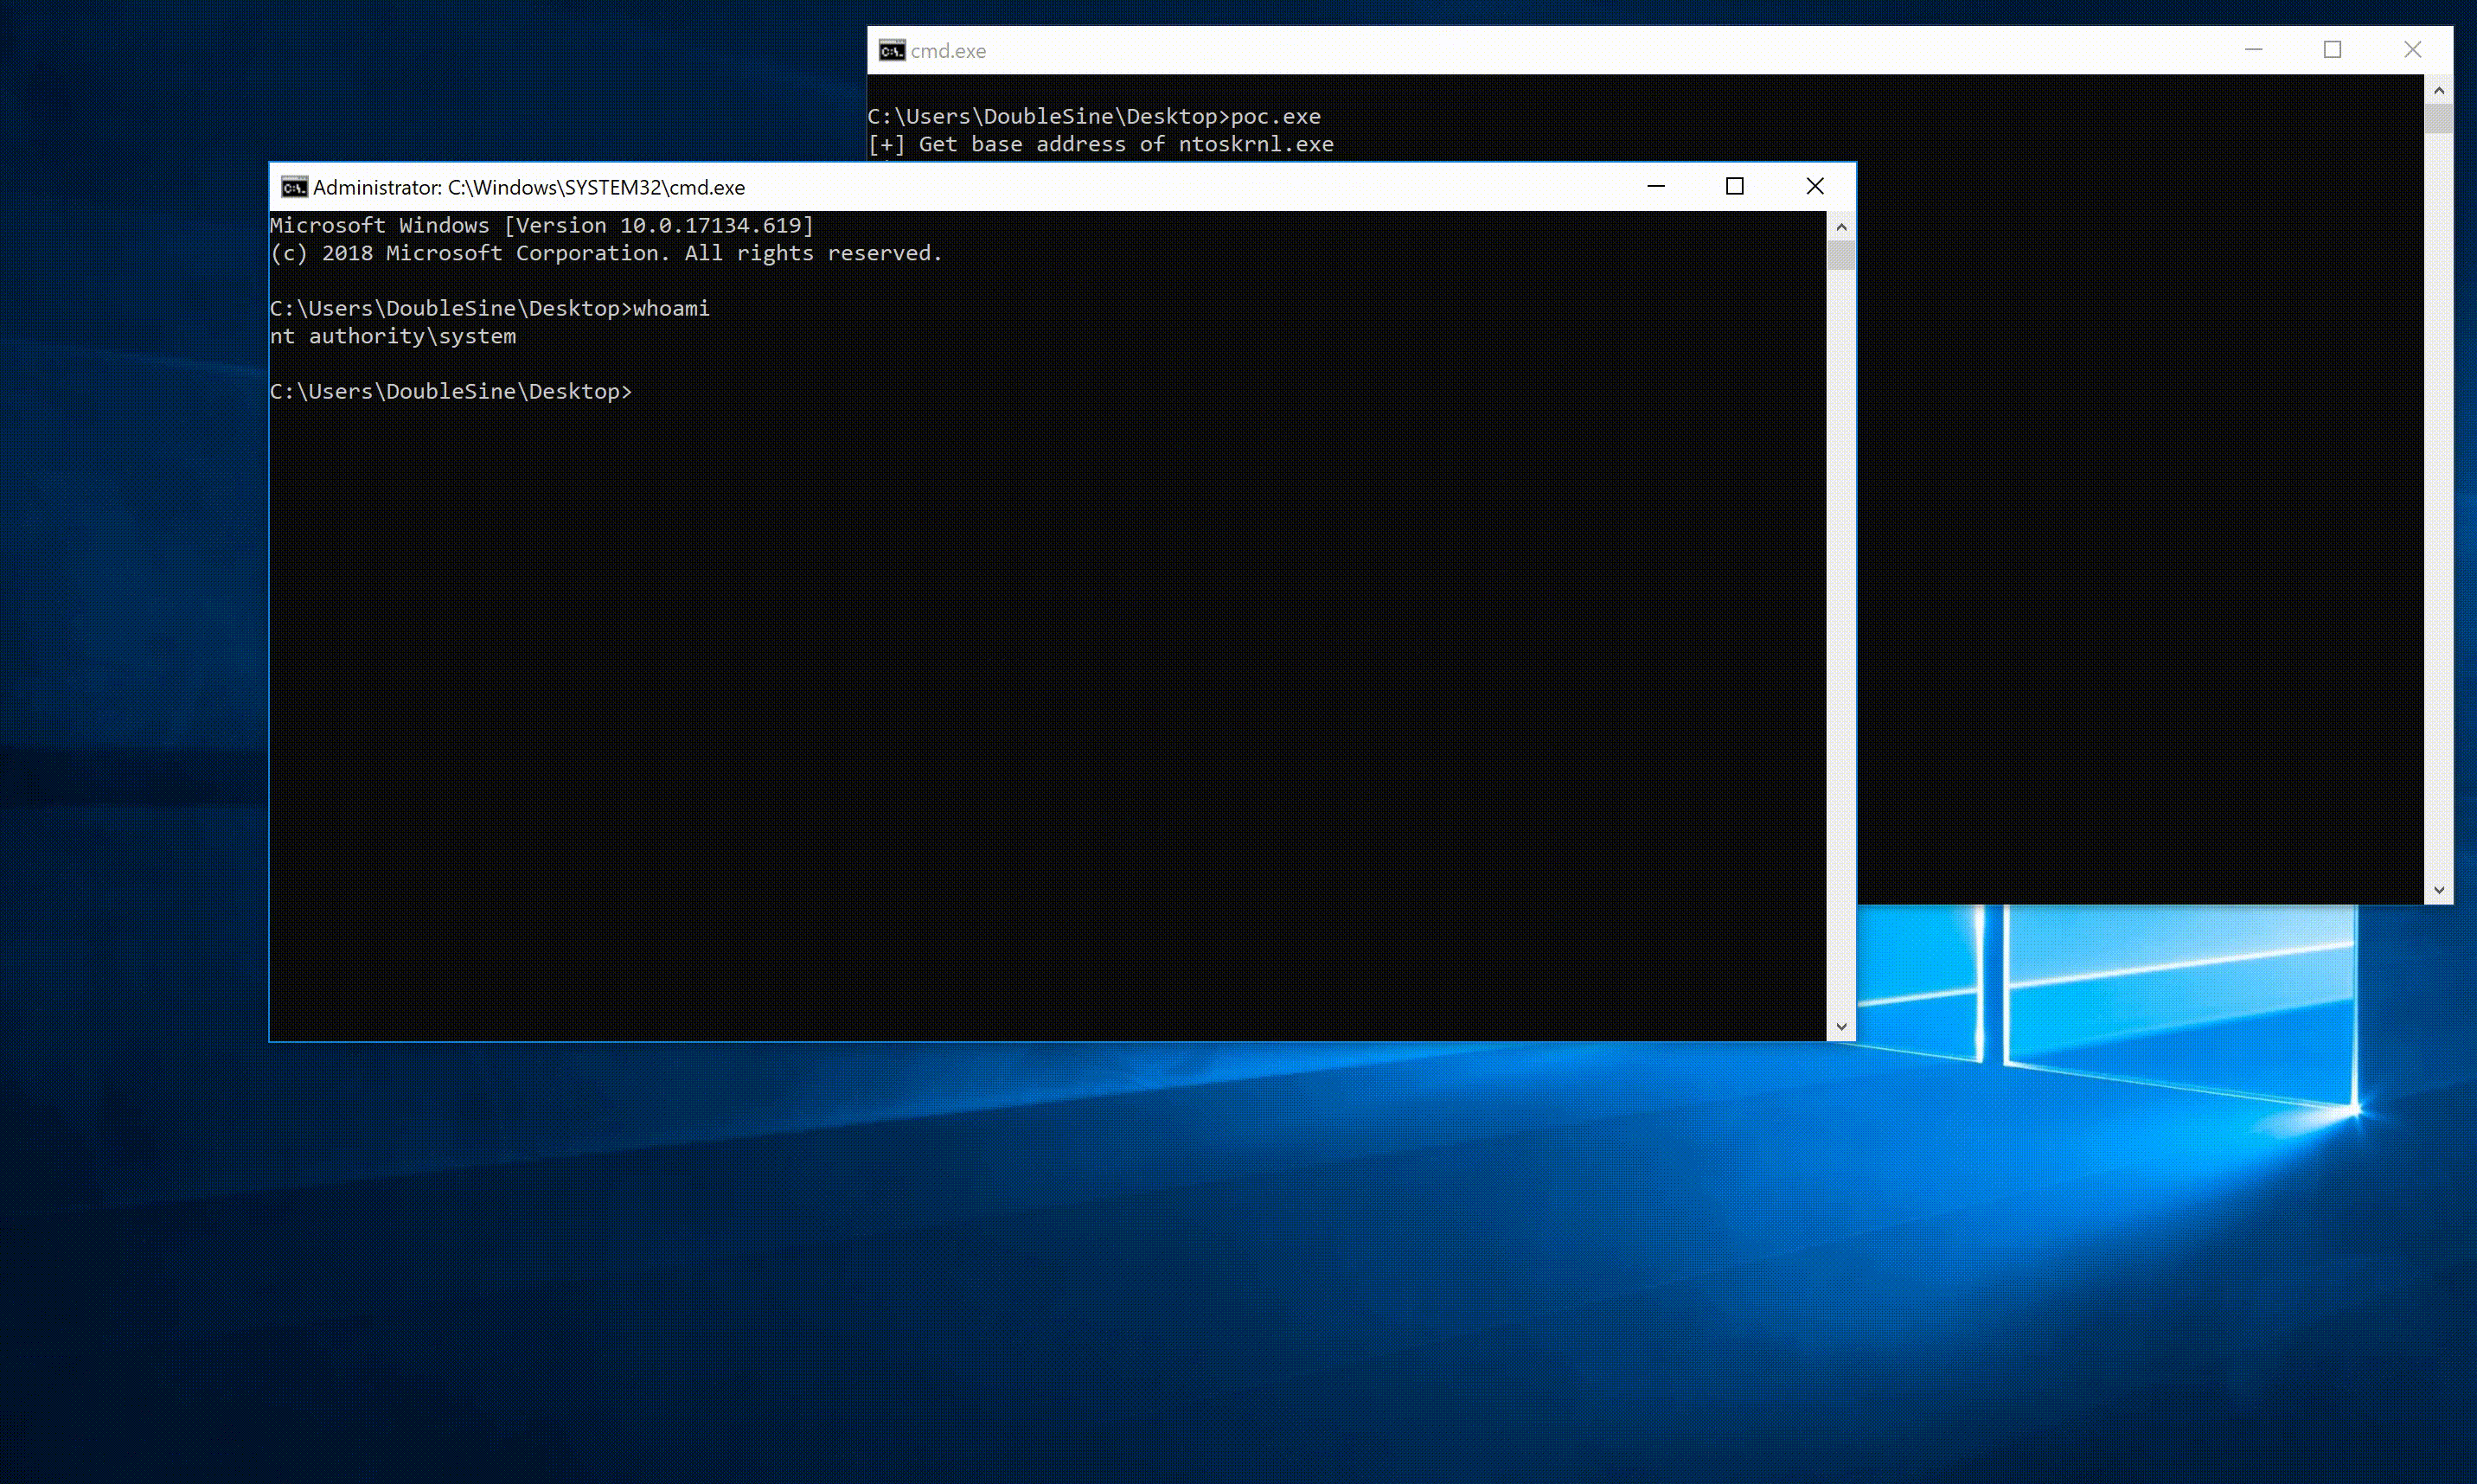 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation에서 이전됨
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)를 위한 엘리트 익스플로잇 툴킷. 비동기 폴리모픽 페이로드, 고급 WAF/CDN 우회, 프록시 로테이션, Shodan/Censys 대량 스캔, 자동 펀 + 리버스 셸, Nuclei 템플릿,…








