
 #1
Tools for crafting and manipulating low-level code executed after successful exploitation.
Kitploit 추천
 nxploited/cve-2025-29009
WordPress Medical Prescription Attachment Plugin for WooCommerce Plugin 1.2.3 이하 버전은 높은 우선순위의 임의 파일 업로드 취약점에 취약합니다.
 herantong/cve-2018-2628
Oracle WebLogic Server를 대상으로 하는 CVE-2018-2628용 Python 기반 익스플로잇으로, JSP 페이로드 업로드를 통한 취약점 탐지 및 원격 셸 액세스를 제공합니다.
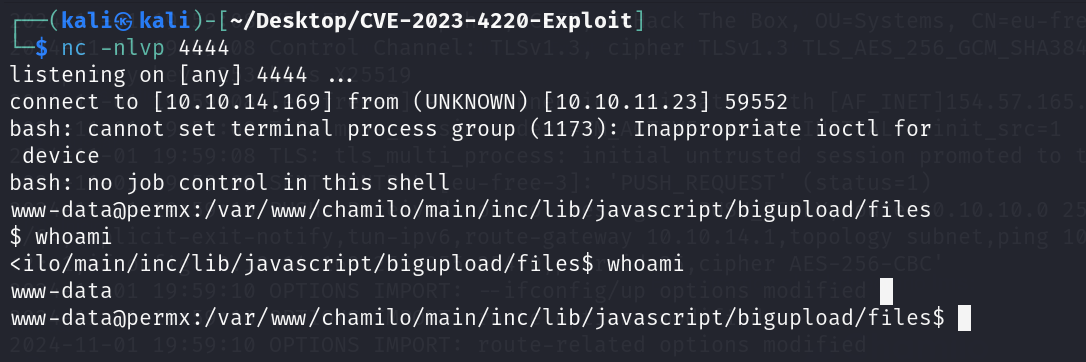 h4cking4all/cve-2023-4220
CVE-2023-4220 Chamilo 익스플로잇
 luke0x90/cve-2021-21551
CVE-2021-21551에 대한 개념 증명 익스플로잇: Dell dbutil_2_3.sys 드라이버를 통한 Windows 로컬 권한 상승. 읽기/쓰기 프리미티브, 셸코드 할당, SMEP 우회 및 HAL 디스패치 포인터 덮어쓰기를 구현합니다.
 adenkiewicz/cve-2009-1330
Easy RM to MP3 Converter 2.7.3.700 (Windows 7 32b)용 간단한 익스플로잇.
 aadi0258/exploit-cve-2024-23897
Jenkins의 CVE-2024-23897용 익스플로잇으로, 조작된 요청을 통해 파일 읽기 및 원격 코드 실행을 가능하게 합니다. RCE를 위한 Docker 설정 및 Groovy 스크립트를 포함합니다.
 gmh5225/memory-relocalloc
매핑된 DLL의 .reloc 섹션에서 코드 케이브를 찾아 작은 셸코드를 할당하고 실행함으로써 일반적인 메모리 할당 호출을 대체하는 C 개념 증명.
 milo-d/cve-2016-6187_lpe
CVE-2016-6187에 대한 커널 익스플로잇 (로컬 권한 상승)
 mahajian/cve-2024-10793
CVE-2024-10793을 대상으로 하는 WordPress wp-security-audit-log 플러그인에 대한 개념 증명 익스플로잇입니다. 조작된 HTTP 요청을 통해 계정 탈취, 권한 있는 사용자 생성, 셸 업로드 및 관리자 조작을 시연합니다.
 byt3loss/cve-2023-45878_to_rce
이 스크립트는 CVE-2023-45878 취약점을 통해 Gibbon LMS에서 Arbitrary File Write를 RCE로 연쇄 및 자동화합니다.
 x3rx3ssec/cve-2023-5360
Royal Elementor Addons - 인증되지 않은 원격 코드 실행
 nxploited/cve-2024-56249
WordPress WPMasterToolKit 플러그인 <= 1.13.1 - 임의 파일 업로드 취약점
 ramzihafiz/cve-2025-49132
CVE-2025-49132에 대한 개념 증명 익스플로잇으로 리버스 셸을 전달합니다. 사용자 정의 가능한 호스트/리스너 변수와 침투 테스트 및 교육 용도를 위한 깔끔한 출력을 포함합니다.
 gbonacini/cve-2026-31431
로컬 권한 상승을 위한 CVE-2026-31431(Copyfail)의 독립형 C++/x86-64 어셈블리 구현. 취약한 Linux 시스템에서 루트 셸을 여는 종속성 없는 바이너리로 컴파일됩니다. 전송을 위한 ASCII 부트스트랩 스크립트를 포함합니다.
 zer0matt/cve-2025-60751
CVE-2025-60751의 PoC
 wiseep/cve-2025-48827
Vbullettin RCE - CVE-2025-48827
 gmh5225/packer-payload-entropyreducer
직렬화된 연결 리스트로 페이로드의 엔트로피를 줄이고 난독화하세요
 gmh5225/packer-kitsupe
제가 작업 중인 몇 가지 PE 핵 기법(셸코드 로더, 패커, 모두 작업 중)








