
 #1
Tools for crafting and manipulating low-level code executed after successful exploitation.
Kitploit 추천
 guffre/cve-2023-4911
su 바이너리를 통한 로컬 권한 상승을 위해 glibc 동적 로더의 parse_tunables()를 대상으로 하는 CVE-2023-4911(Looney Tunables)용 Python 기반 개념 증명 익스플로잇.
 aungsoepaing/cve-2024-39069
CVE-2024-39069
 1342486672/flangvik
CVE-2021-26855(일명 ProxyLogon)에 대한 C# POC, 전통적인 반대화형 웹 셸뿐만 아니라 셸코드 in…
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457을 재현하는 실습 랩: Docker 공격자/피해자 컨테이너를 설정하고, GDB로 스택 주소를 찾아 msfvenom 리버스 셸 익스플로잇을 전달합니다.
 rwxstoned/ldrshuffle
DLL PEB 모듈 구조 조작을 이용한 코드 실행/인젝션 기법
 delsploit/cve-2023-27997
CVE-2023-27997을 대상으로 하는 파이썬 익스플로잇으로, FortiGate VM64 7.2.0에서 힙 스프레이와 셸코드 인젝션을 사용하여 원격 코드 실행을 달성합니다.
 m-ensimag/cve-2019-18276
CVE-2019-18276에 대한 데모 익스플로잇으로, Bash의 로컬 권한 상승 취약점을 이용하여 조작된 공유 라이브러리를 통해 루트 접근 권한을 획득합니다.
 nxploited/cve-2025-32206
WordPress Processing Projects 플러그인 <= 1.0.2는 임의 파일 업로드 취약점에 취약합니다.
 kernelerr/vlc-cve-2008-4654-exploit
EXP는 Windows x64에서 CVE-2008-4654를 대상으로 실행될 수 있습니다.
 oldthree3/cve-2019-12735-vim-neovim
# CVE-2019-12735 개념 증명 익스플로잇 Vim/Neovim 모델라인 기능을 통한 임의 명령 실행을 시연하는 개념 증명 익스플로잇입니다. 교육용 보안 테스트를 위한 셸코드 주입 및 리버스 셸 페이로드 생성을 포함합니다.
 inso1337/torque-resource-manager-2.5.x-2.5.13-stack-based-buffer-overflow-exploit-cve-2014-8729-cve-2014-878
TORQUE Resource Manager 2.5.x-2.5.13 스택 기반 버퍼 오버플로우 익스플로잇 CVE-2014-8729; CVE-2014-878
 bakalmode/cve-2022-3552
CVE-2022-3552 RCE 및 상세한 익스플로잇 절차
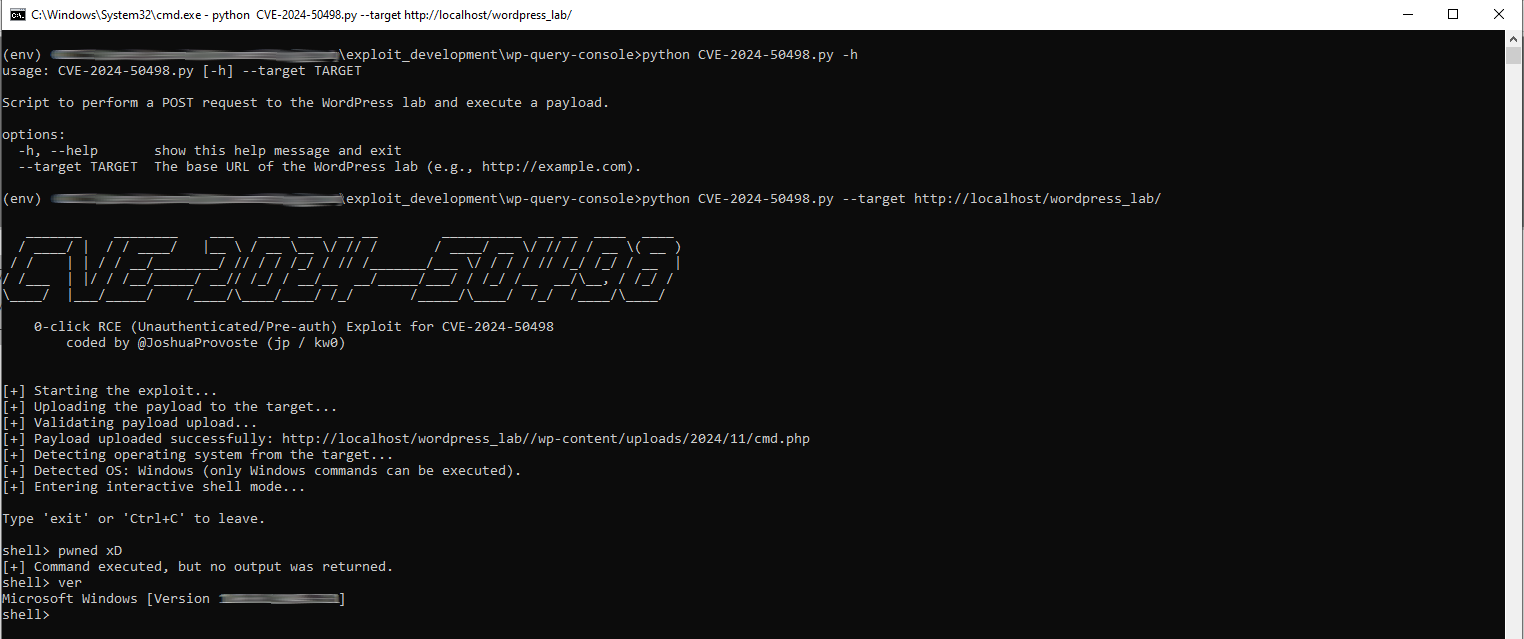 joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498
CVE-2024-50498용 인증되지 않은 0-클릭 RCE 익스플로잇. LUBUS WP Query Console 플러그인의 코드 주입 취약점을 악용하여 임의 PHP 코드를 실행하고, 업로드 디렉토리에 웹 셸을 작성하고, 대상 운영 체제를 감지하고, 대화형 셸을 통해…
 thecybermind/w48crash
webmod v0.48의 취약점에 대한 PoC 코드입니다. 원래 2007년에 작성되었으며, CVE-2007-1260으로 지정되었습니다.
 gr4ykt/cve-2011-2523
https://www.exploit-db.com/exploits/49757
 tannlh/cve-2018-20250
CVE-2018-20250 (WinRAR ACE 경로 탐색) 취약점 익스플로잇: 자동화된 페이로드 생성 및 침투 테스트를 위한 Metasploit 리버스 셸 통합.
 matesz44/cve-2009-2265
CVE-2009-2265용 posix sh PoC (의존성: curl,msfvenom,uuidgen,tr)
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
FreeFloat FTP Server 1.0의 CVE-2025-5548 취약점 분석 및 익스플로잇 연구소








