
 #1
Tools for crafting and manipulating low-level code executed after successful exploitation.
Kitploit 추천
 zaphoxx/zaphoxx-coldfusion
https://cvedetails.com/cve/CVE-2009-2265/ 기반 ColdFusion 익스플로잇
 void0red/cve-2023-32233
CVE-2023-32233을 이용한 리눅스 커널 권한 상승 익스플로잇: nft_quota UAF, ROP 체인, modprobe_path 덮어쓰기를 사용하여 커널 버전 <5.16에서 루트 권한 획득
 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 btar1gan/exploit_cve-2024-39205
CVE-2024-39205에 대한 익스플로잇으로, js2py 샌드박스 이스케이프를 통해 원격 코드 실행 및 리버스 셸을 구축합니다.
 themalwareguardian/cve-2018-18912
Easy File Sharing Web Server 7.2에서 인증된 HTTP POST 매개변수가 예외 처리기 체인을 손상시킬 수 있음을 보여주는 SEH 기반 버퍼 오버플로우
 brunopujos/cve-2011-1237
CVE-2011-1237 익스플로잇 POC
 moisestapia/cve-2022-3218
CVE-2022-3218에 대한 파이썬 익스플로잇으로, msfvenom을 통해 리버스 TCP 페이로드를 생성하고 HTTP를 통해 대상 Windows 호스트에 전달합니다.
 rrreeeyyy/cve-2014-6271-spec
CVE-2014-6271 (Shellshock) 취약점을 대상으로 Bash CGI 스크립트를 공격하여 취약한 웹 서버에서 원격 코드 실행을 달성하는 개념 증명 익스플로잇.
 nicolasdamians/ms09-050-cve-2009-3103-exploit
Windows Vista/Server 2008의 SMBv2를 대상으로 하는 MS09-050(CVE-2009-3103)용 자동화된 익스플로잇 래퍼. 셸코드를 생성하고, 익스플로잇을 빌드하며, SYSTEM 셸 액세스를 위한 Metasploit 핸들러를 생성합니다.
 manojcode/cloudme-sync-1.10.9---buffer-overflow-seh-dep-bypass
내 버전 - CloudMe-Sync-1.10.9---Buffer-Overflow-SEH-DEP-Bypass - Win7 x64 CVE-2018-6892
 kaleth4/cve-2024-6387
OpenSSH의 CVE-2024-6387 (regreSSHion)를 위한 익스플로잇 및 스캐너입니다. 공인된 침투 테스트 및 실습 환경을 위한 탐지, RCE 익스플로잇 및 셸코드 생성을 포함합니다.
 incredible1yu/cve-2017-7494
CVE-2017-7494(Samba is_known_pipename)에 대한 C 익스플로잇으로, 커스텀 공유 오브젝트 컴파일 및 리버스 셸 페이로드 생성을 지원합니다.
 giovannipajeu1/cve-2024-23741
CVE-2024-23741을 대상으로 하는 macOS의 Hyper를 겨냥한 자동화 익스플로잇입니다. 취약점을 검증하고 RunAsNode 및 enableNodeClilnspectArguments 설정을 통해 원격 셸을 생성하도록 코드를 주입합니다.
 symbolexe/draytek-exploit
CVE-2022-23093 FreeBSD 스택 기반 오버플로
 arthurhendrich/cve-2022-42475-poc
FortiOS SSL VPN의 사전 인증 RCE인 CVE-2022-42475용 익스플로잇입니다. 검증, 무해한 확인, 그리고 원격 액세스를 위한 connect-back 셸코드 및 암호화된 바이너리 스테이저를 사용한 전체 악용을 지원합니다.
 forrest-orr/artifacts-kit
실제 멀웨어가 감염된 Windows OS에 남기는 흔적을 쉽게 모방하도록 설계된 의사 악성 사용자 모드 메모리 아티팩트 생성 키트입니다.
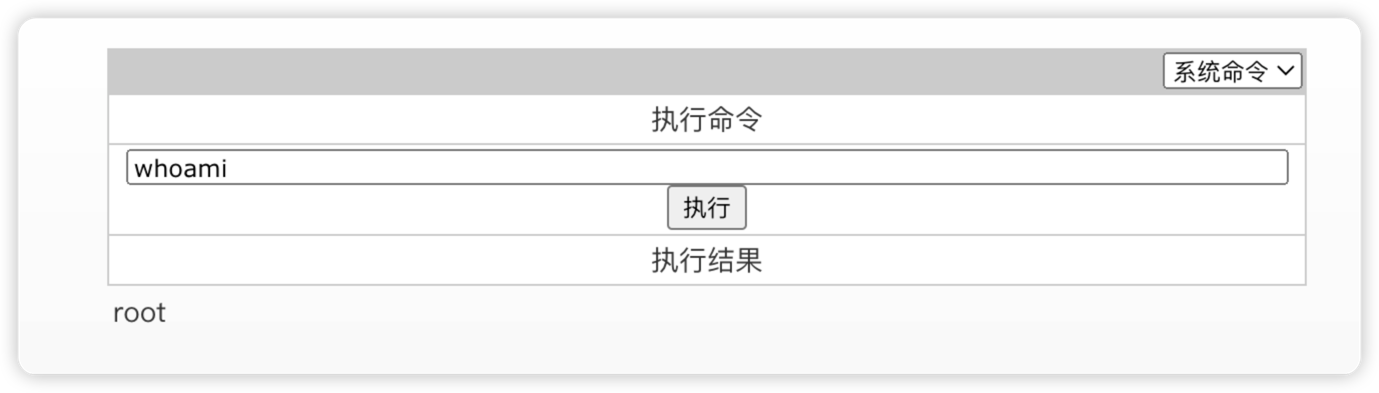 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
 mbanyamer/cve-2025-30397---windows-server-2025-jscript-rce-use-after-free-
JScript.dll의 Use-After-Free를 통한 원격 코드 실행 (CVE-2025-30397)








