
 #1

 darthton/blackbone
Windows 메모리 해킹 라이브러리
 t1ckprivate/cve-2026-43284-dirty-frag
CVE-2026-43284 (Dirty Frag)에 대한 사전 컴파일된 익스플로잇으로, 다중 아키텍처(x86_64, i386, aarch64, armv7, riscv64, ppc64le, s390x)를 지원합니다. glibc 및 musl 정적 빌드 옵션을 포함합니다.
 jm00nj/phantom-evasion-loader
x64 어셈블리 인젝션 엔진은 SROP 및 제로 카피 인젝션을 사용하여 EDR/XDR 및 커널 모니터를 우회합니다. 탐지 표면이 최소화된 XOR 암호화 페이로드를 전달합니다.


 sk4r4b/ntdll-reconstruction
NTDLL 언후킹과 hellsgate 게이트 변형을 혼합한 기법
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR 회피를 위한 직접 시스템 호출.
 bhassani/eternalbluec
C/C++로 재구성된 EternalBlue 스위트: MS17-010 익스플로잇, EternalBlue 취약점 탐지기, DoublePulsar 탐지기 및 DoublePulsar 셸코드 및 DLL 업로더 포함
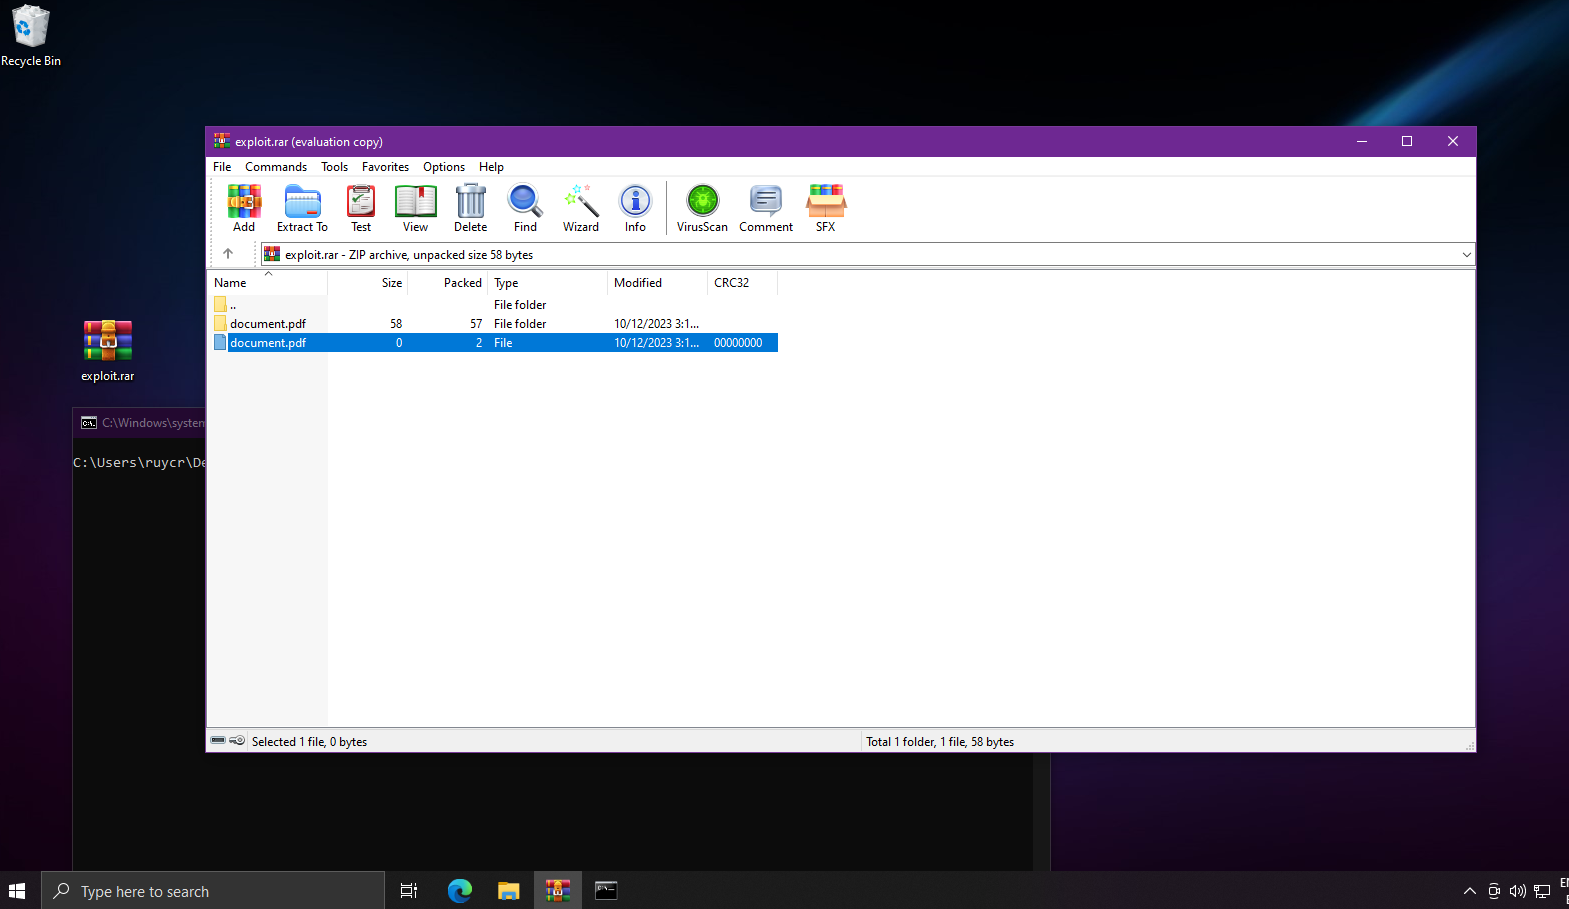 ruycr4ft/cve-2023-38831
취약한 버전을 대상으로 하는 CVE-2023-38831에 대한 개념 증명 익스플로잇으로, 자동화된 악용을 통해 리버스 셸을 전달합니다.
 silentisvox/syscallrevenant
시스템 콜 변조를 통한 깔끔한 간접 시스템 콜.
 chaelsoo/hollow
여러 인젝션 기법을 지원하는 셸코드 로더 생성기로, 레드팀 작전을 위해 제작되었습니다.
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 커널 익스플로잇으로, CVE-2026-43499를 대상으로 하며 rt_mutex 롤백 버그와 pselect 스택 덮어쓰기를 연쇄하여 Samsung 및 Pixel 기기에서 root 권한을 획득합니다.
 trickster0/offensiverust
레드 팀 작전을 위한 Rust 무기화.
 nodauf/girsh
Linux 또는 Windows 피해자를 위해 완전히 대화형인 역방향 셸을 자동으로 생성합니다.
 rurixis/msrkit
ROP 체인과 WRMSR 프리미티브를 결합하여 커널 함수를 호출하고 BYOVD(AmdTools64.sys)를 통해 서명되지 않은 드라이버를 매핑하는 개념
 ekultek/graffiti
침투 테스트를 지원하기 위해 난독화된 원라이너를 생성하는 도구
 ull0a/msrmapper
Windows x64용 수동 커널 드라이버 매퍼로, Lenovo의 LnvMSRIO.sys에 있는 CVE-2025-8061을 악용하여 BYOVD 공격을 수행하고 PE64 드라이버를 링 0에 매핑합니다.








