
 #1

 cryptogenic/ps4-5.05-kernel-exploit
PS4 5.05FW용 완전히 구현된 커널 익스플로잇
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, 키트, Malleable C2 프로필, 외부 C2 등
 lepotekil/msfmania
Python AV 우회 도구
 d7ead/mkpivm
임의의 x86/x64 셸코드로부터 다형적이며 위치 독립적인 가상 머신(PIVM)을 생성합니다.
 voidsec/exploit-development
익스플로잇 개발 - 무기화된 익스플로잇 및 개념 증명(PoC)
 s3cur3th1ssh1t/nimgetsyscallstub
ntdll.dll에서 새로운 syscall 스텁을 동적으로 추출하여 시그니처 기반 탐지를 우회하며, Nim 기반 페이로드를 위한 셸코드 실행 템플릿을 제공합니다.
 acedef/synthapt
JSON으로 정의된 공격 경로를 위치 독립적인 셸코드 페이로드로 컴파일하여 고급 탐지 및 AI 기반 조사 에이전트를 검증하는 플레이북 기반 적대자 시뮬레이션 프레임워크입니다.
 helviojunior/shellcodetester
윈도우 및 리눅스 셸코드를 테스트하는 애플리케이션
 l-urk/cve-2024-6387
regreSSHion 익스플로잇을 위한 개념 증명 파이썬 스크립트.
 ludovicpatho/cve-2022-0847_dirty-pipe
개조된 Dirty Pipe (CVE-2022-0847) PoC로, SUID 바이너리를 하이재킹하여 루트 셸을 실행합니다. (손상된 바이너리 복원도 시도합니다)

 kuzeyardabulut/cve-2024-1065
ARM Mali GPU 커널 드라이버의 use-after-free를 통한 페이지 캐시 악용을 시연하여 디스크 수정 없이 루트로 임의 코드 실행을 달성하는 CVE-2024-1065용 개념 증명 익스플로잇입니다.
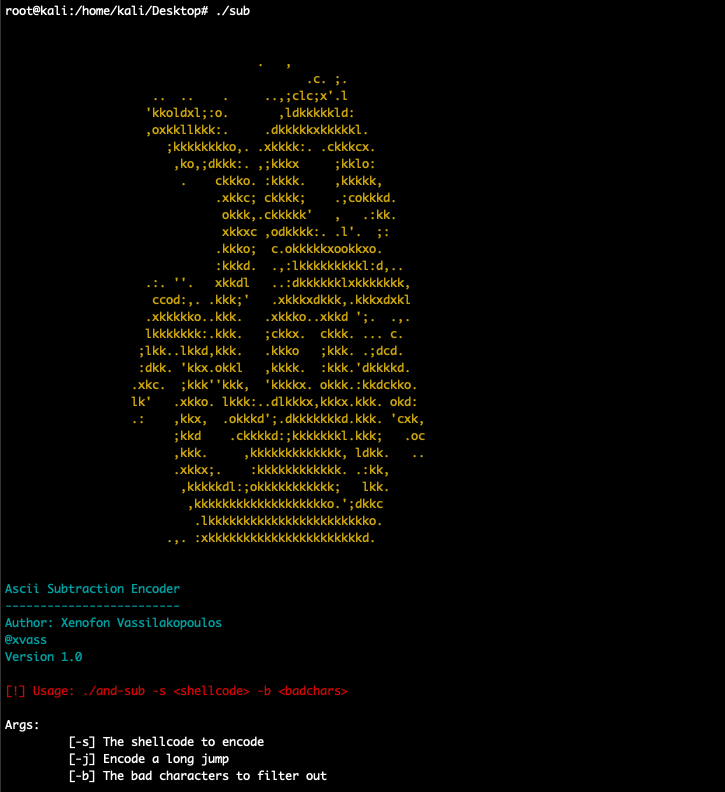 xen0vas/ascii-and-sub-encoder
이것은 레거시 OSCE/CTP 과정을 준비하는 동안 개발한 사용자 정의 ASCII AND/SUB 인코더입니다.
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
ROP 체인과 VirtualAlloc을 사용하여 EUD 트리거를 통한 임의 코드 실행을 가능하게 하는 StarCraft용 개념 증명 익스플로잇.
 alberto-galindo/cve-2025-5548
CVE-2025-5548에 대한 보안 연구 및 재현: FreeFloat FTP Server 1.0의 스택 기반 버퍼 오버플로우. 바이너리 분석, 크래시 재현, 취약점 연구를 위한 환경 설정 포함.
 biitts/poc-ingressnightmare-cve-2025-1974
Docker에서 Alpine Linux를 사용하여 CVE-2025-1974(IngressNightmare)용 shell.so 리버스 셸 페이로드를 빌드하며, IP 및 포트 구성이 하드코딩되어 있습니다.
 openpixelsystems/c-copy-fail
CVE-2026-31431에 대한 C 기반 익스플로잇으로, Linux 커널 Crypto API의 취약점을 대상으로 하며, aarch64 및 amd64 아키텍처를 겨냥해 셸코드 생성과 보조 데이터(ancillary data) 악용을 수행합니다.








