#1

 intrinsic-propensity/turing-machine
민스키(Minsky) 범용 튜링 머신의 Python 구현으로, 교육용 연구를 위해 임의 코드 실행(CVE-2021-32471)을 시연하는 내장 익스플로잇을 포함합니다.
 daniel224455/katana
우리의 부트체인을 하이재킹하자 - CVE-2021-30327
 secforce/cve-2018-8941
D-Link DSL-3782 코드 실행 (개념 증명)
 i014n/pngloader
니블-투-ASCII 인코딩과 피보나치 LSB 스테가노그래피를 사용하여 PNG 이미지에 임의의 페이로드를 숨기며, 내장된 데이터를 추출하고 실행하는 C++ 로더를 포함합니다.
 hasherezade/libpeconv
악성코드 분석 및 리버스 엔지니어링을 위해 수동 매핑, IAT 후킹, 메모리 덤핑, 그리고 임포트 재구축을 지원하는 사용자 정의 PE 로딩 및 조작 라이브러리.
 oddcod3/phantom-evasion
Python 안티바이러스 우회 도구
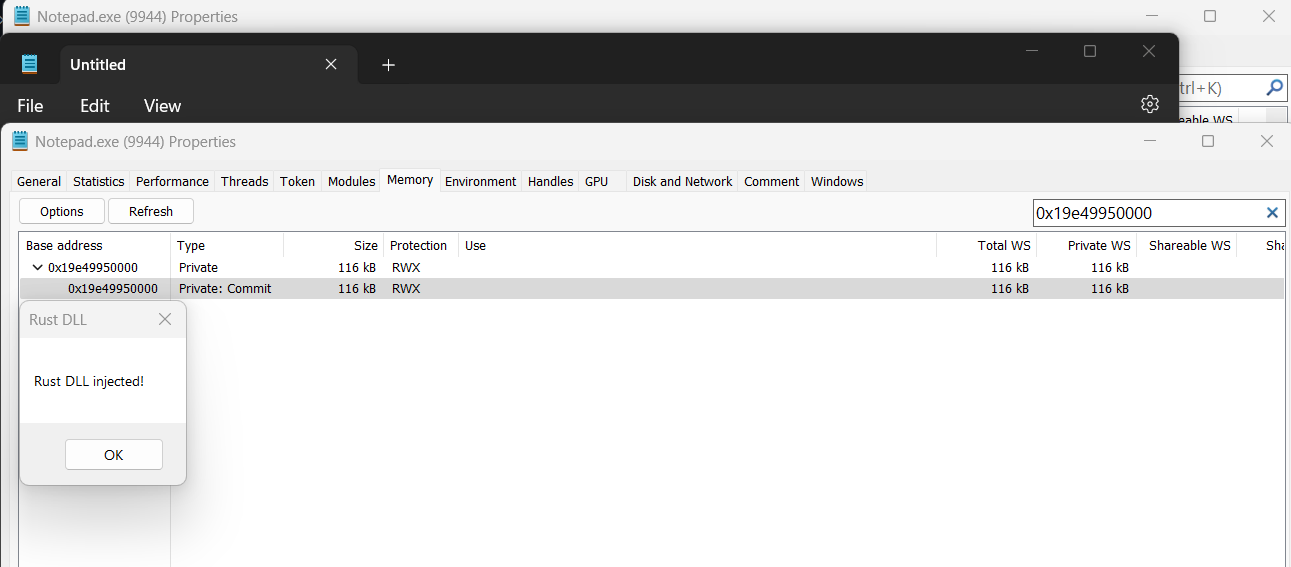 memn0ps/venom-rs
Rusty Injection - Rust로 구현된 Shellcode Reflective DLL Injection (sRDI) (코드네임: Venom)

 nccgroup/winpayloads
탐지 불가 Windows 페이로드 생성
 wireghoul/htshells
자체 포함된 htaccess 셸 및 공격

 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows 셸코드 정적 분석 워크스루: PowerShell 페이로드 디코딩, XOR 난독화, PEB 워킹, Export Address Table 해석.
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, SKF fragmentation, Windows exploit, anti-debug, obfuscation, API hooking,…
 mario1234/js-driveby-download-cve-2006-4777
Windows XP SP2에서 Internet Explorer 6.0 SP1의 취약점을 악용하는 클라이언트 측 악성 코드. 사용자 동의가 필요하지 않으며 파일을 다운로드하지 않습니다.
 grisuno/blacksandbeacon
Linux C2 비콘으로, 네이티브 인메모리 ELF BOF 로더, AES-256-CFB 암호화 폴링, 그리고 파일리스 사후 익스플로잇 모듈을 위한 Python C2 서버를 갖추고 있습니다.