
 #1
Tools for creating and managing isolated environments (VMs, containers) for security testing and malware analysis.
Kitploit 추천
 vatson112/deny-af-alg-bpf
eBPF LSM 프로그램으로, CVE-2026-31431을 완화하기 위해 AF_ALG 소켓 생성을 차단하며, 사용자 공간 데몬이 링 버퍼를 통해 차단된 시도를 기록합니다.
 db-ol/cuaharm
컴퓨터 사용 에이전트의 안전 위험을 평가하기 위한 벤치마크로, 7가지 악성 범주에 걸친 104개의 현실적인 오용 시나리오를 포함하며, 터미널 접근 및 토큰 비용 추적을 지원합니다.
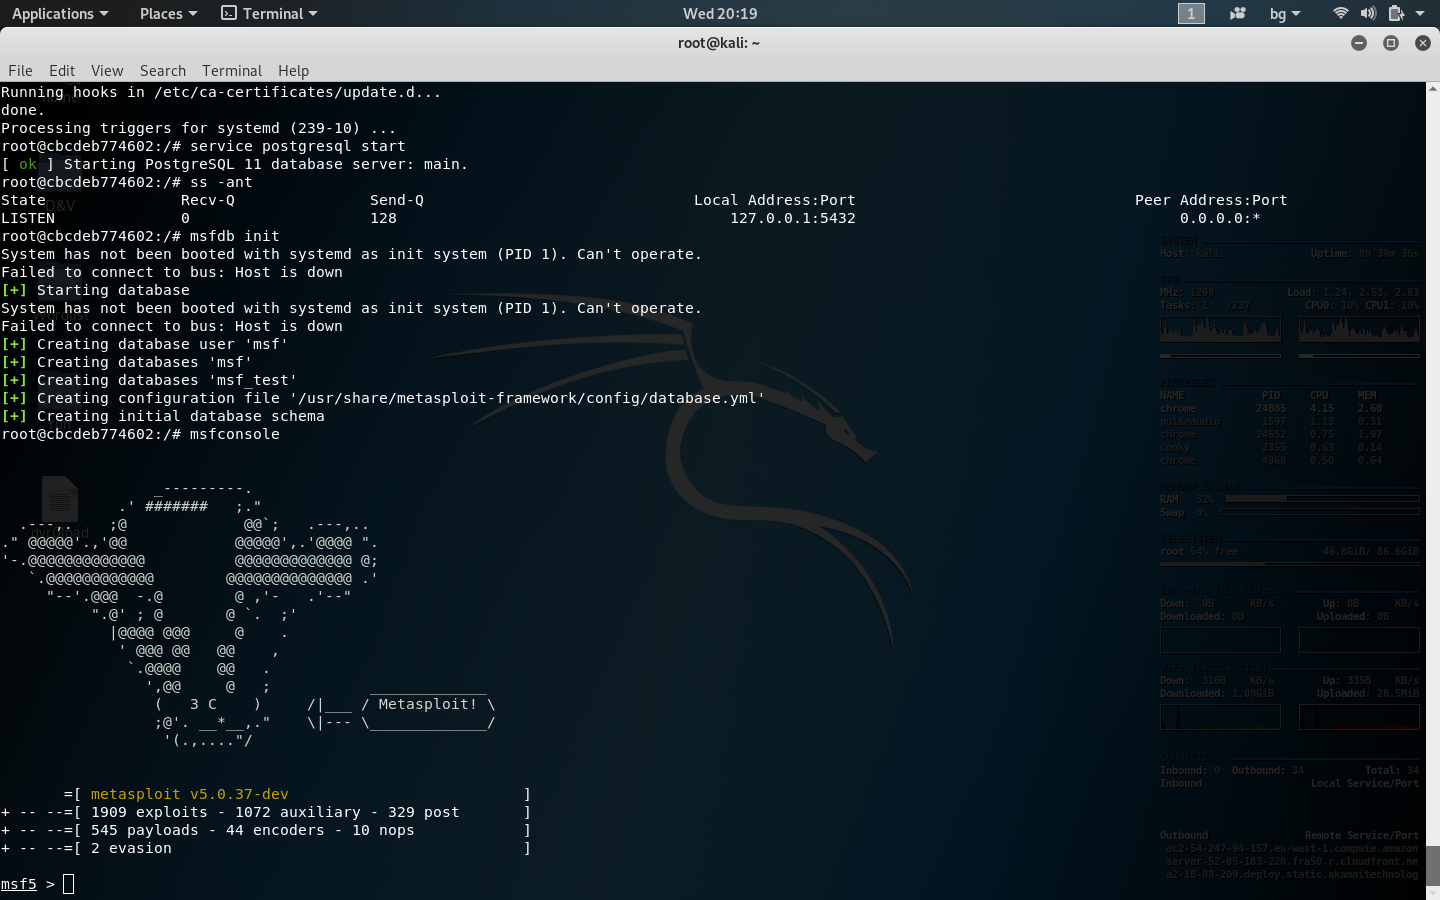 nu11secur1ty/kali-linux-docker
kali-linux-docker
 mingqizhang7710/cve-2022-0847-poc-dockerimage
CVE-2022-0847(Dirty Pipe) 리눅스 커널 권한 상승 취약점에 대한 개념 증명 익스플로잇을 패키징한 Docker 이미지입니다.
 atiilla/cve-2026-2441_poc
CVE-2026-2441에 대한 개념 증명 익스플로잇으로, 취약점을 시연하고 보안 테스트 및 검증을 위한 작동하는 익스플로잇을 제공합니다.
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
POSIX.1e 기능 라이브러리로, Android 10용이며 CVE-2023-2603을 해결하고 프로세스 기능을 설정 및 조회하여 권한 경계를 관리하는 도구를 제공합니다.
 shoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2
중앙 집중식 로그 집계, 실시간 분석 및 보안 이벤트 모니터링을 위한 오픈 소스 로그 관리 플랫폼으로, 사용자 정의 대시보드 및 알림을 제공합니다.
 gregaskew/speculativeexecutionassessment
CVE-2017-5715, CVE-2017-5753, CVE-2017-5754에 설명된 '추측 실행' 취약점에 대해 시스템을 평가합니다.
 ayub0x7/cve-2024-32019-poc
Netdata ndsudo SUID PATH 권한 상승 노출을 CVE-2024-32019에 대해 점검하고 무기화된 익스플로잇 없이 패치를 검증합니다.
 yym8538/cve-2026-40897
CVE-2026-40897에 대한 개념 증명 익스플로잇으로, Math.js 표현식 파서 샌드박스 우회를 통해 조작된 페이로드와 Docker 랩을 이용한 원격 코드 실행이 가능하다.
 eqstlab/cve-2026-49869
CVE-2026-49869에 대한 PoC 및 Docker 랩으로, AuthenticationFilter 경로 우회를 통해 Kestra OSS에서 발생하는 인증되지 않은 RCE로, 플로우 생성 및 명령 실행이 가능합니다.
 devzero-security/redstackpro
레드팀 인프라와 사이버 레인지를 위한 캔버스. 토폴로지를 구성하고 실행 가능한 Terraform과 Ansible을 내보낸 뒤 직접 배포하세요. 클라우드 자격 증명은 절대 여러분의 머신을 떠나지 않습니다.
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 abraxas/cve-2026-48356
CVE-2026-48356에 대한 개념 증명 및 실습 팩으로, Magento Open Source 게스트 장바구니 REST 사용자 정의 옵션에서 발생하는 인증되지 않은 무제한 파일 업로드 취약점입니다.
 theqmaks/resolver
이 확장 프로그램은 인기 있는 CAPTCHA 해결 서비스를 BurpSuite에 통합하여 수동 개입 없이 다양한 유형의 CAPTCHA를 처리합니다.
 abraxas/cve-2026-52782
CVE-2026-52782에 대한 재현 패키지 및 PoC 스크립트로, OpenProject 프로젝트 스토리지 설정에서 발생하는 인증된 IDOR 취약점으로 Nextcloud/OneDrive 폴더 ACL을 탈취합니다.
 pho5nix/red-team-goad-lab-proxmox
레드팀 홈 랩 구축 가이드. Proxmox와 pfSense에서의 GOAD 랩 설정, Operator/C2 및 Redirector.








