
 #1
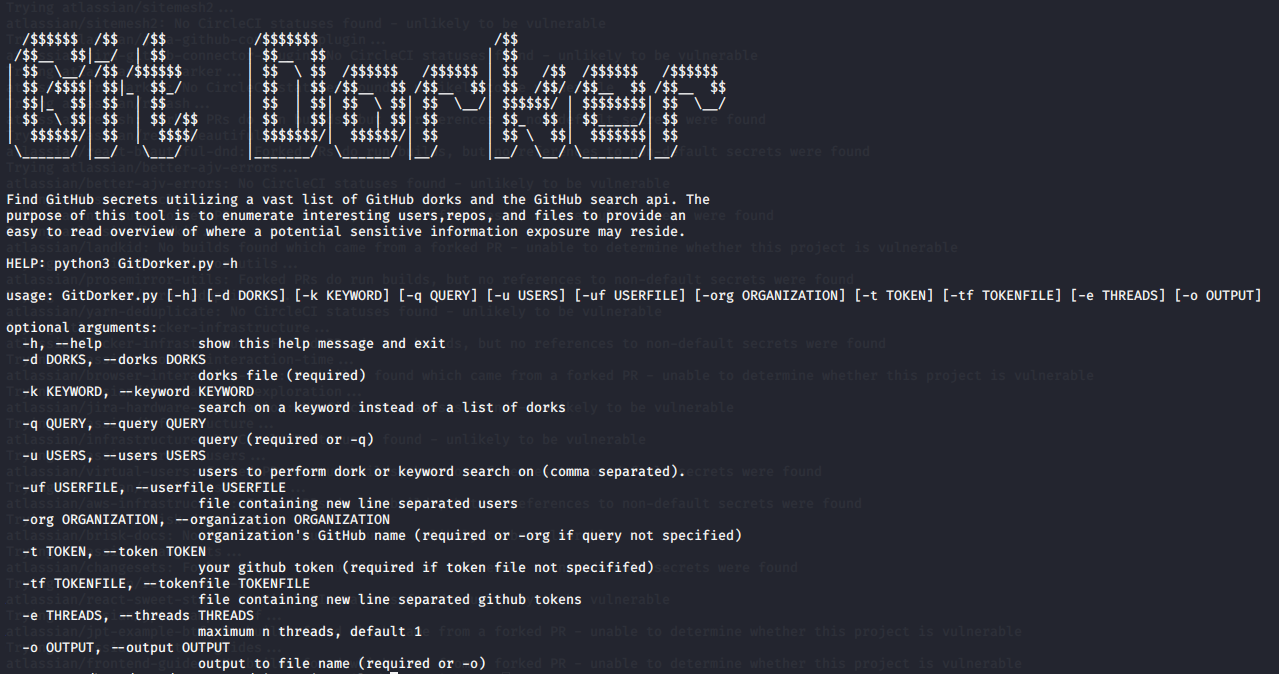
 obheda12/gitdorker
대규모 도크 저장소를 사용하여 GitHub에서 비밀을 스크래핑하는 Python 프로그램
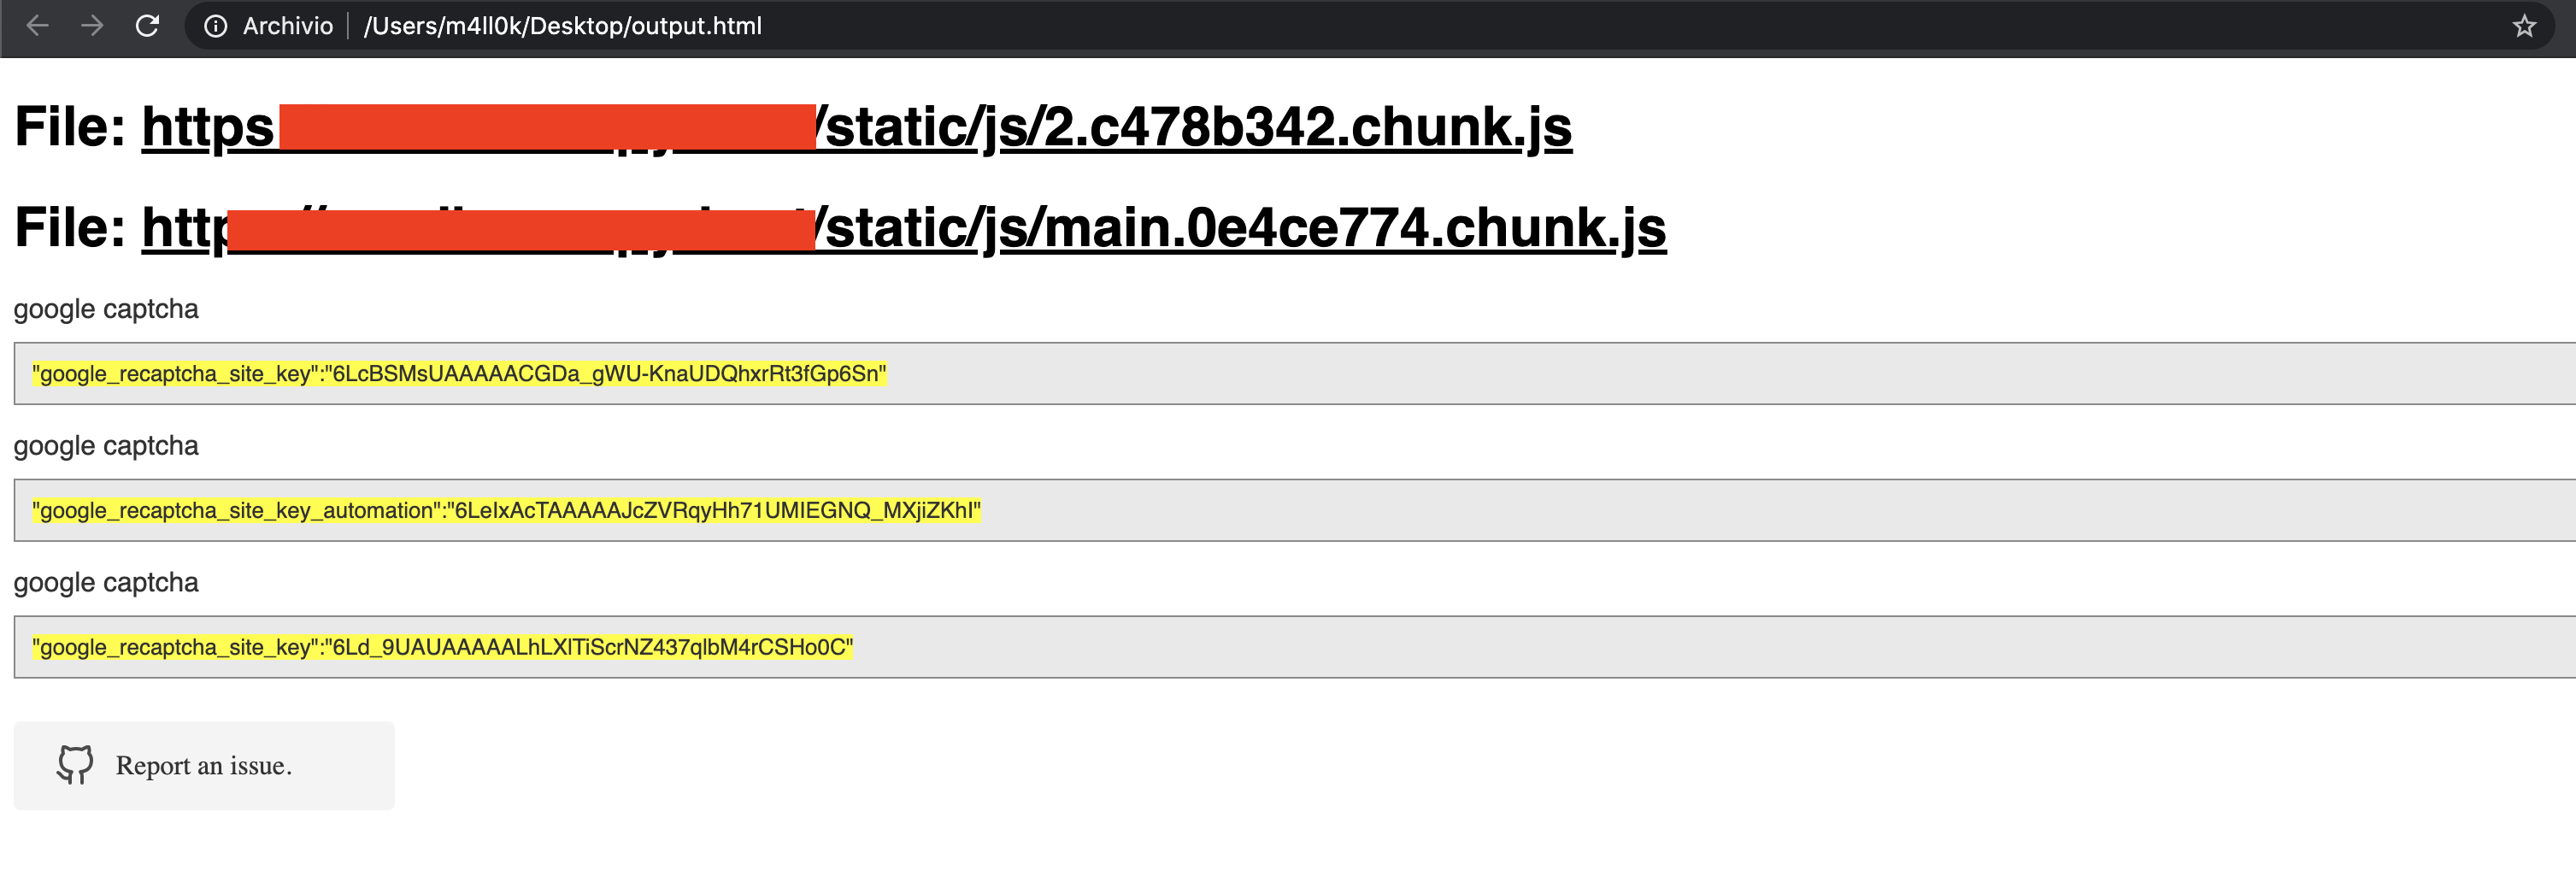 m4ll0k/secretfinder
SecretFinder - 민감한 데이터(API 키, 액세스 토큰, JWT 등)를 찾고 자바스크립트 파일에서 모든 것을 검색하는 파이썬 스크립트
 bearer/bearer
보안 및 개인정보 위험을 발견, 필터링 및 우선순위를 지정하는 코드 보안 스캐닝 도구(SAST)
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 gitguardian/ggshield
하드코딩된 500종 이상의 비밀 정보를 고급 검사로 탐지하고 검증합니다. 사전 커밋 훅, GitHub Action 또는 CLI로 사용하여 사전 예방적인 비밀 탐지와 보안을 실현하세요.
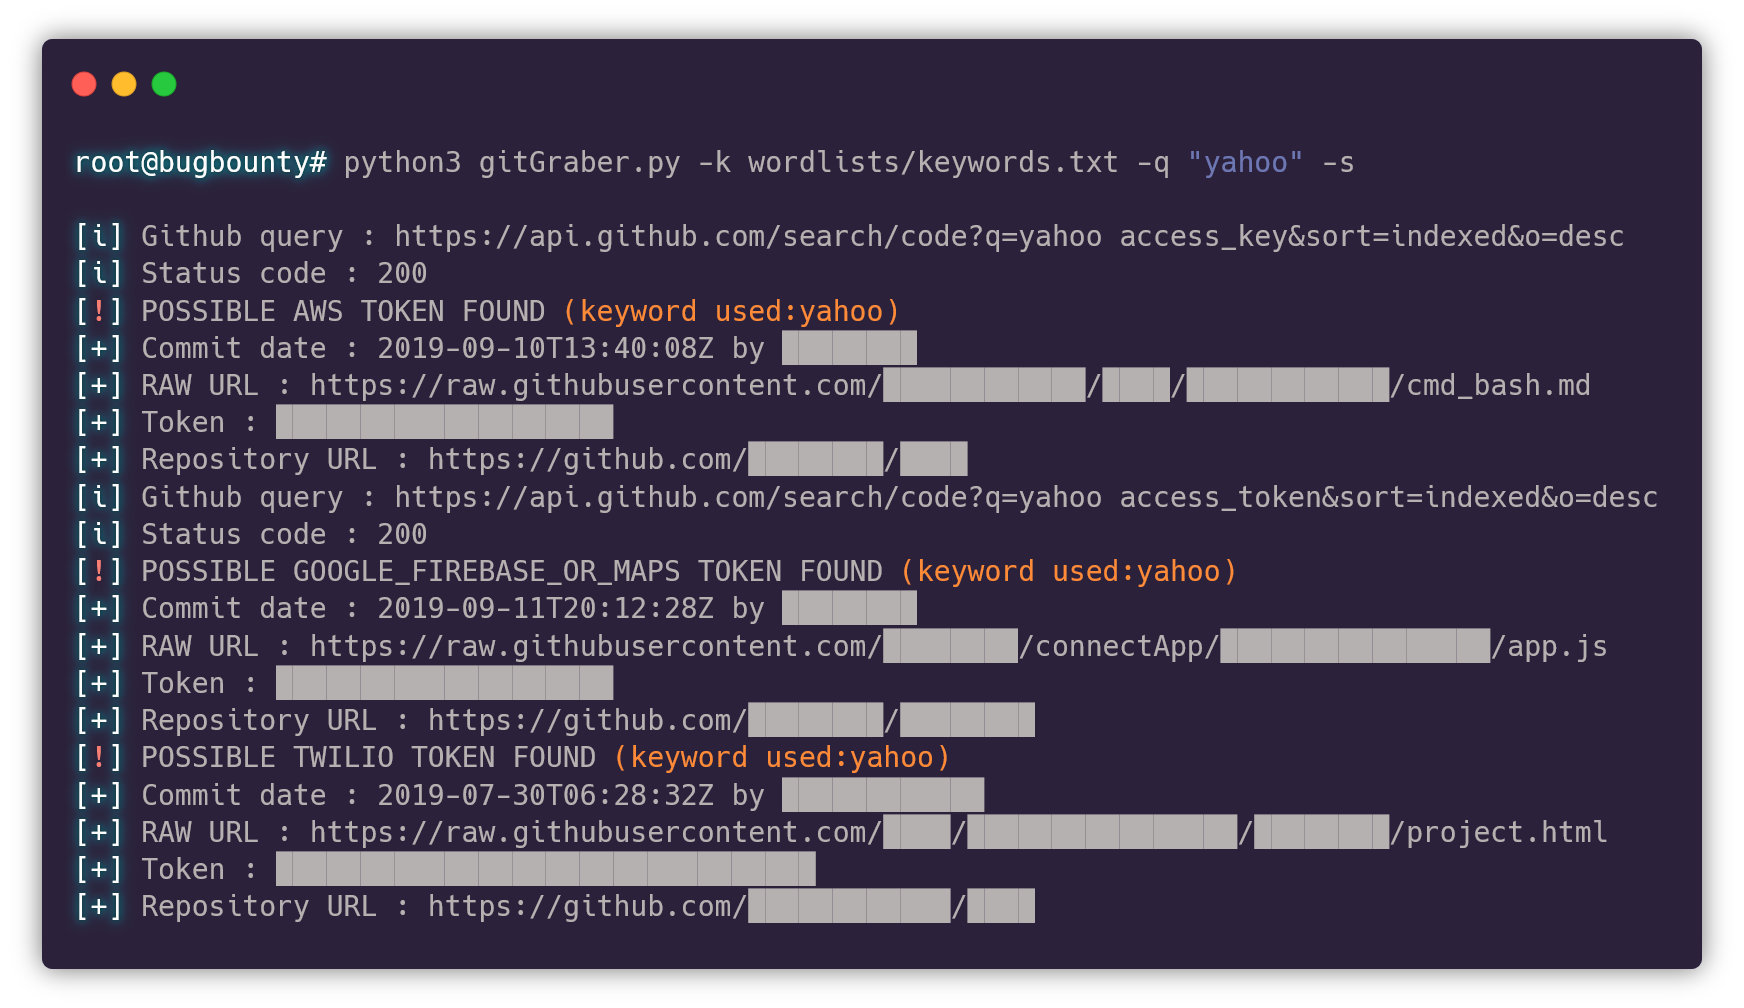 hisxo/gitgraber
gitGraber: 다양한 온라인 서비스(Google, Amazon, Paypal, Github, Mailgun, Facebook, Twitter, Heroku, Stripe...)에 대해 실시간으로 GitHub를 모니터링하여 민감한 데이터를 검색하고 찾아냅니다.
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 sheeki03/tirith
개발자와 AI 에이전트를 위한 터미널 보안. 호모그래프 URL, 파이프-투-셸, ANSI 인젝션, 난독화된 페이로드, 데이터 유출, 악성 AI 스킬/구성(config)이 실행되기 전에 차단합니다.
 aquasecurity/trivy-action
Trivy를 GitHub action으로 실행하여 Docker 컨테이너 이미지의 취약점을 스캔합니다.
 infisical/agent-vault
Claude Code, OpenClaw, Hermes, 사용자 정의 에이전트 + 하네스 등 AI 에이전트를 위한 HTTP 자격 증명 프록시 및 저장소입니다.
 cr0hn/dockerscan
가장 포괄적인 Docker 보안 스캐너
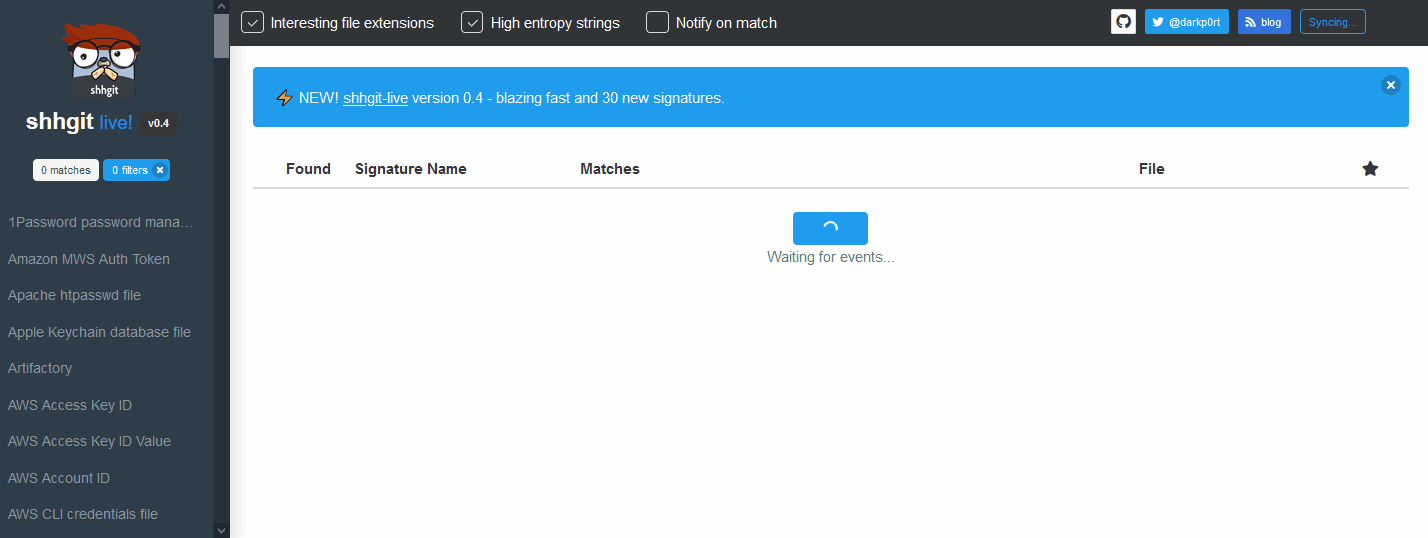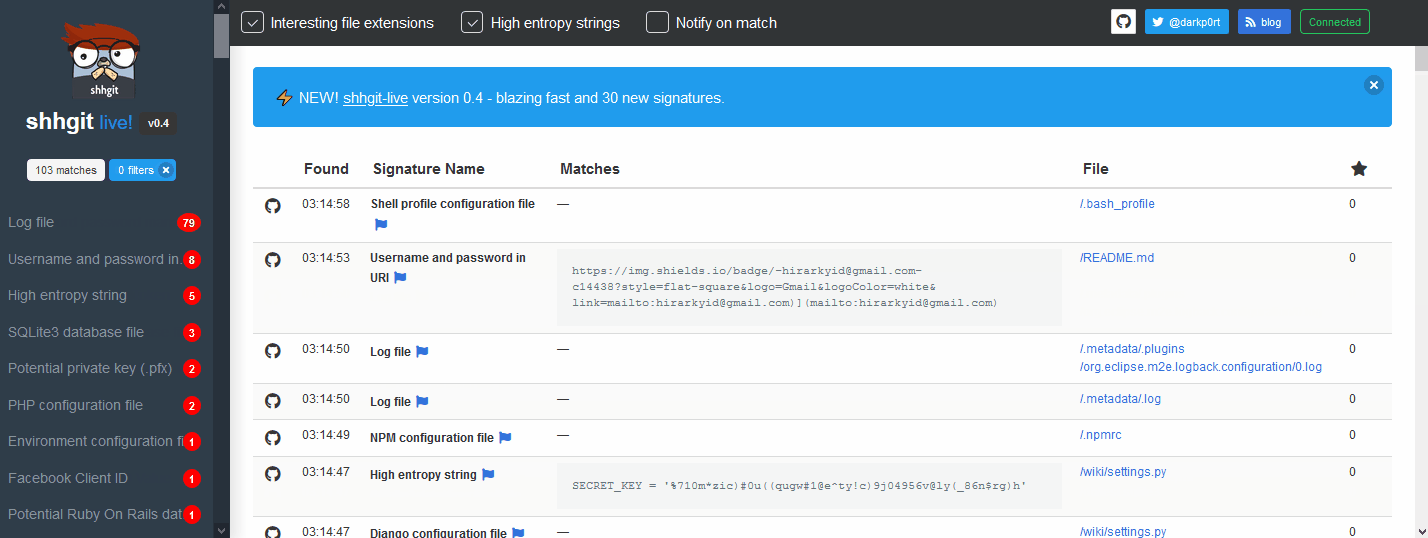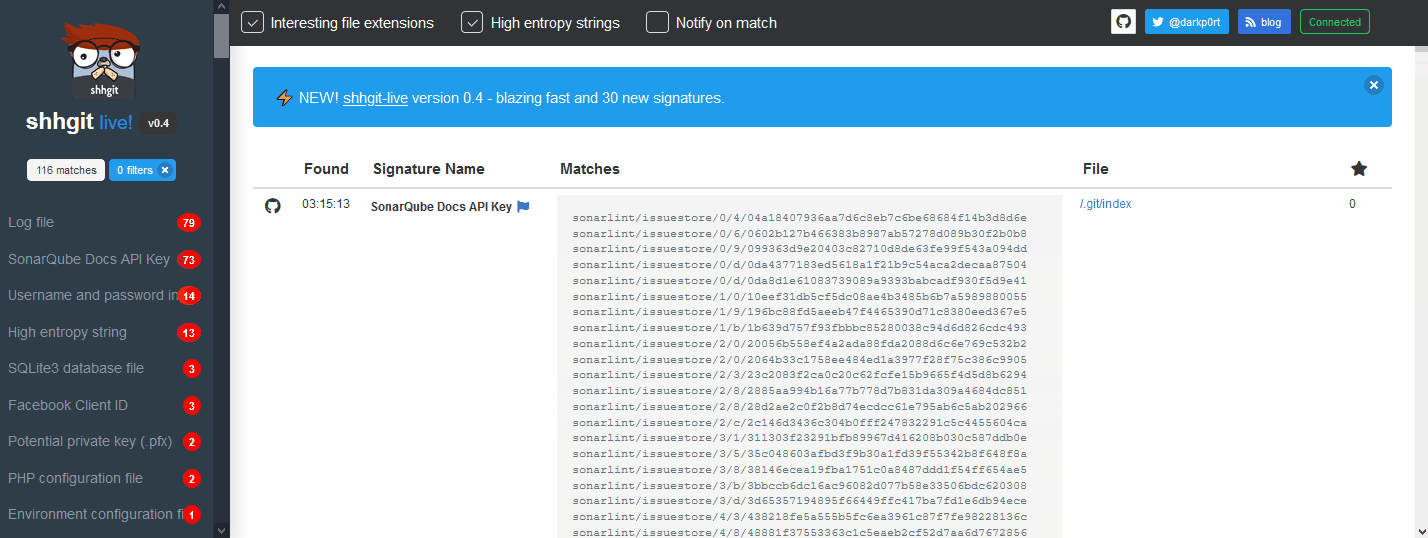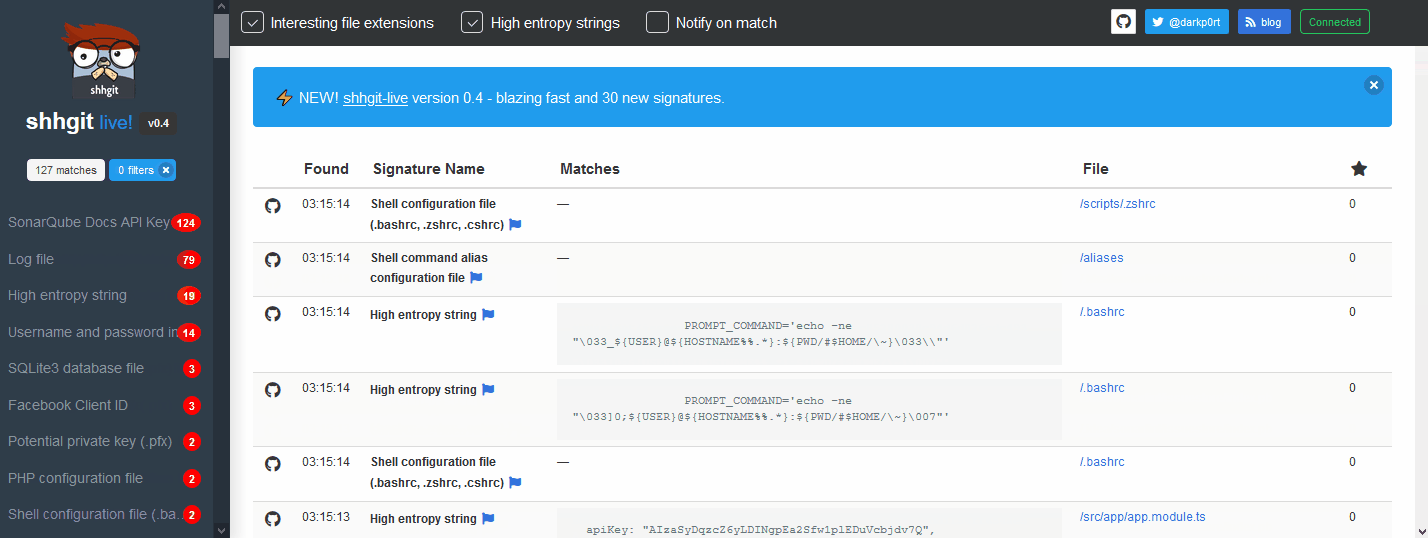 eth0izzle/shhgit
Ah shhgit! 코드에서 비밀을 찾으세요. GitHub, GitLab 및 Bitbucket 저장소의 비밀 탐지.
 openai/privacy-filter
텍스트 내 PII 탐지 및 마스킹을 위한 양방향 토큰 분류 모델로, 온프레미스에서 수정(redaction), 평가, 파인튜닝을 위한 CLI를 제공합니다.
 gquere/pwn_jenkins
Jenkins 서버 공격에 관한 메모
 tomnomnom/gf
grep 주변의 래퍼로, 원하는 것을 grep 하는 데 도움을 줍니다.
 deepfence/secretscanner
:unlock: :unlock: 컨테이너 이미지와 파일 시스템에서 비밀과 비밀번호를 찾습니다 :unlock: :unlock:
 pypa/pip-audit
Python 환경, requirements 파일 및 종속성 트리를 감사하여 알려진 보안 취약점을 찾고 자동으로 수정할 수 있습니다.







