
 #1
API key scanning, credential leak detection, and secret management tools.
Kitploit 추천
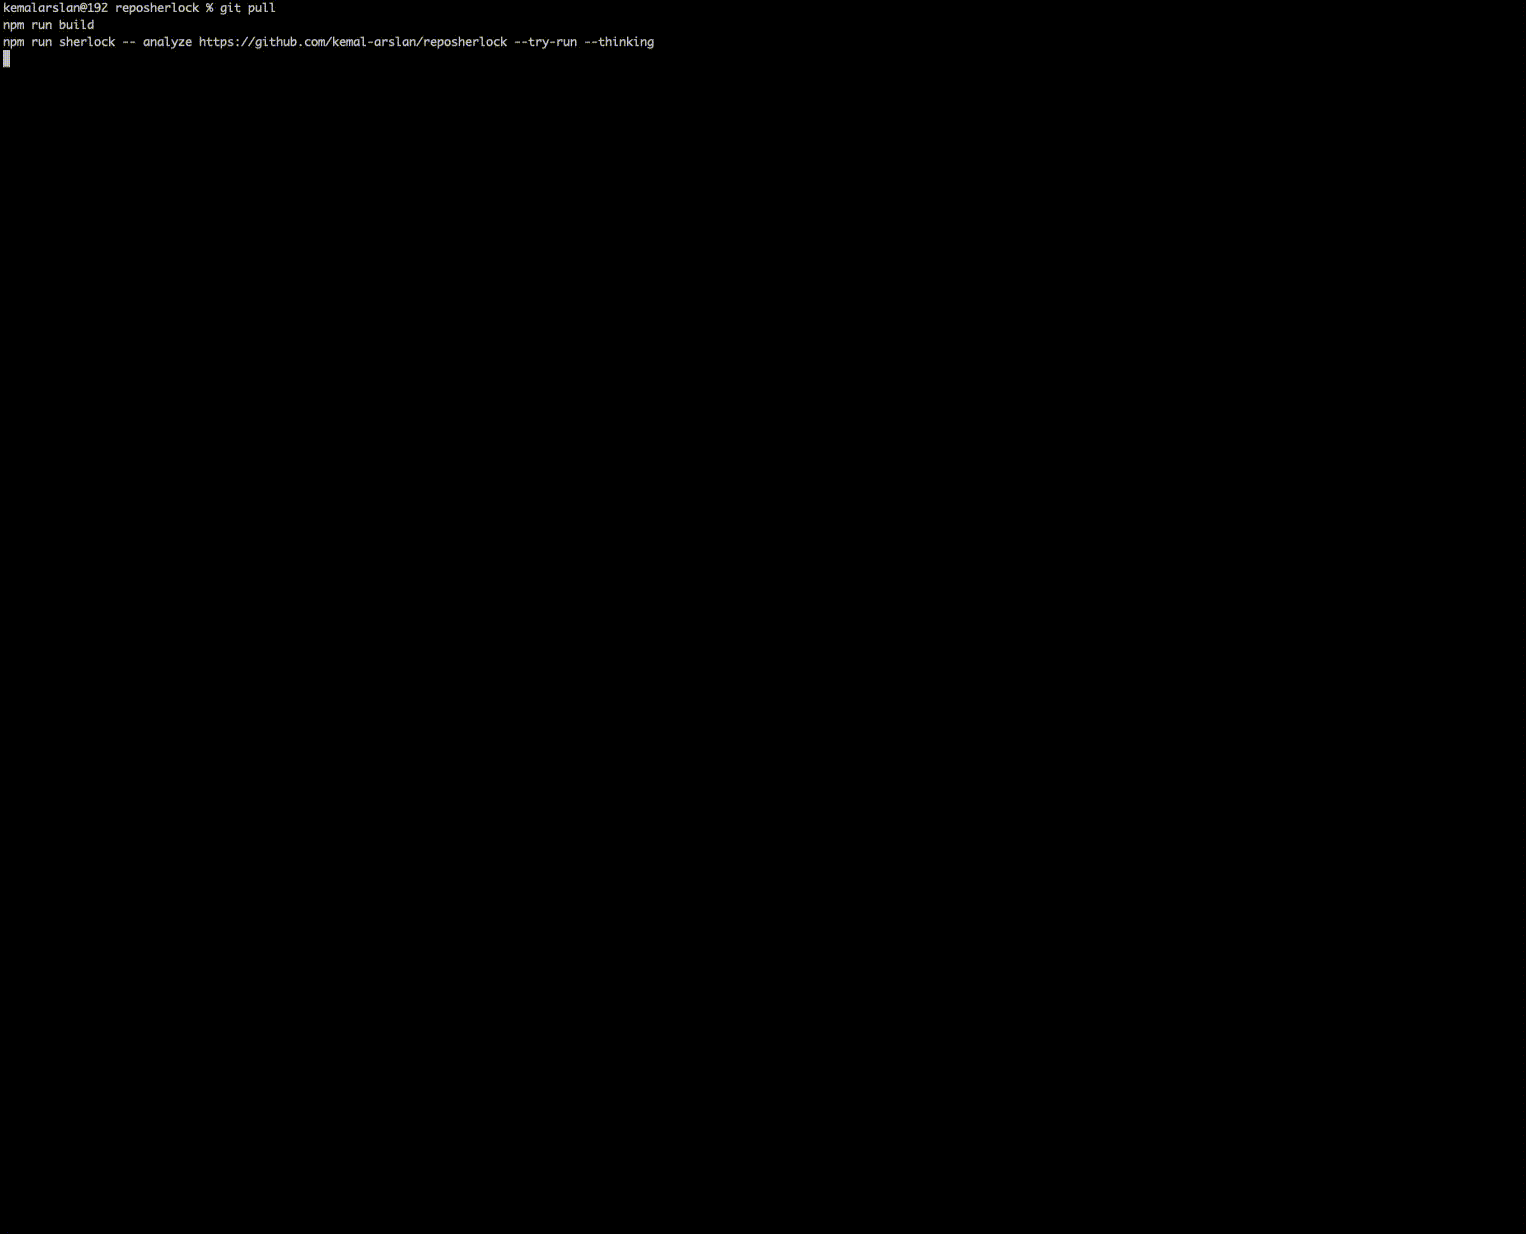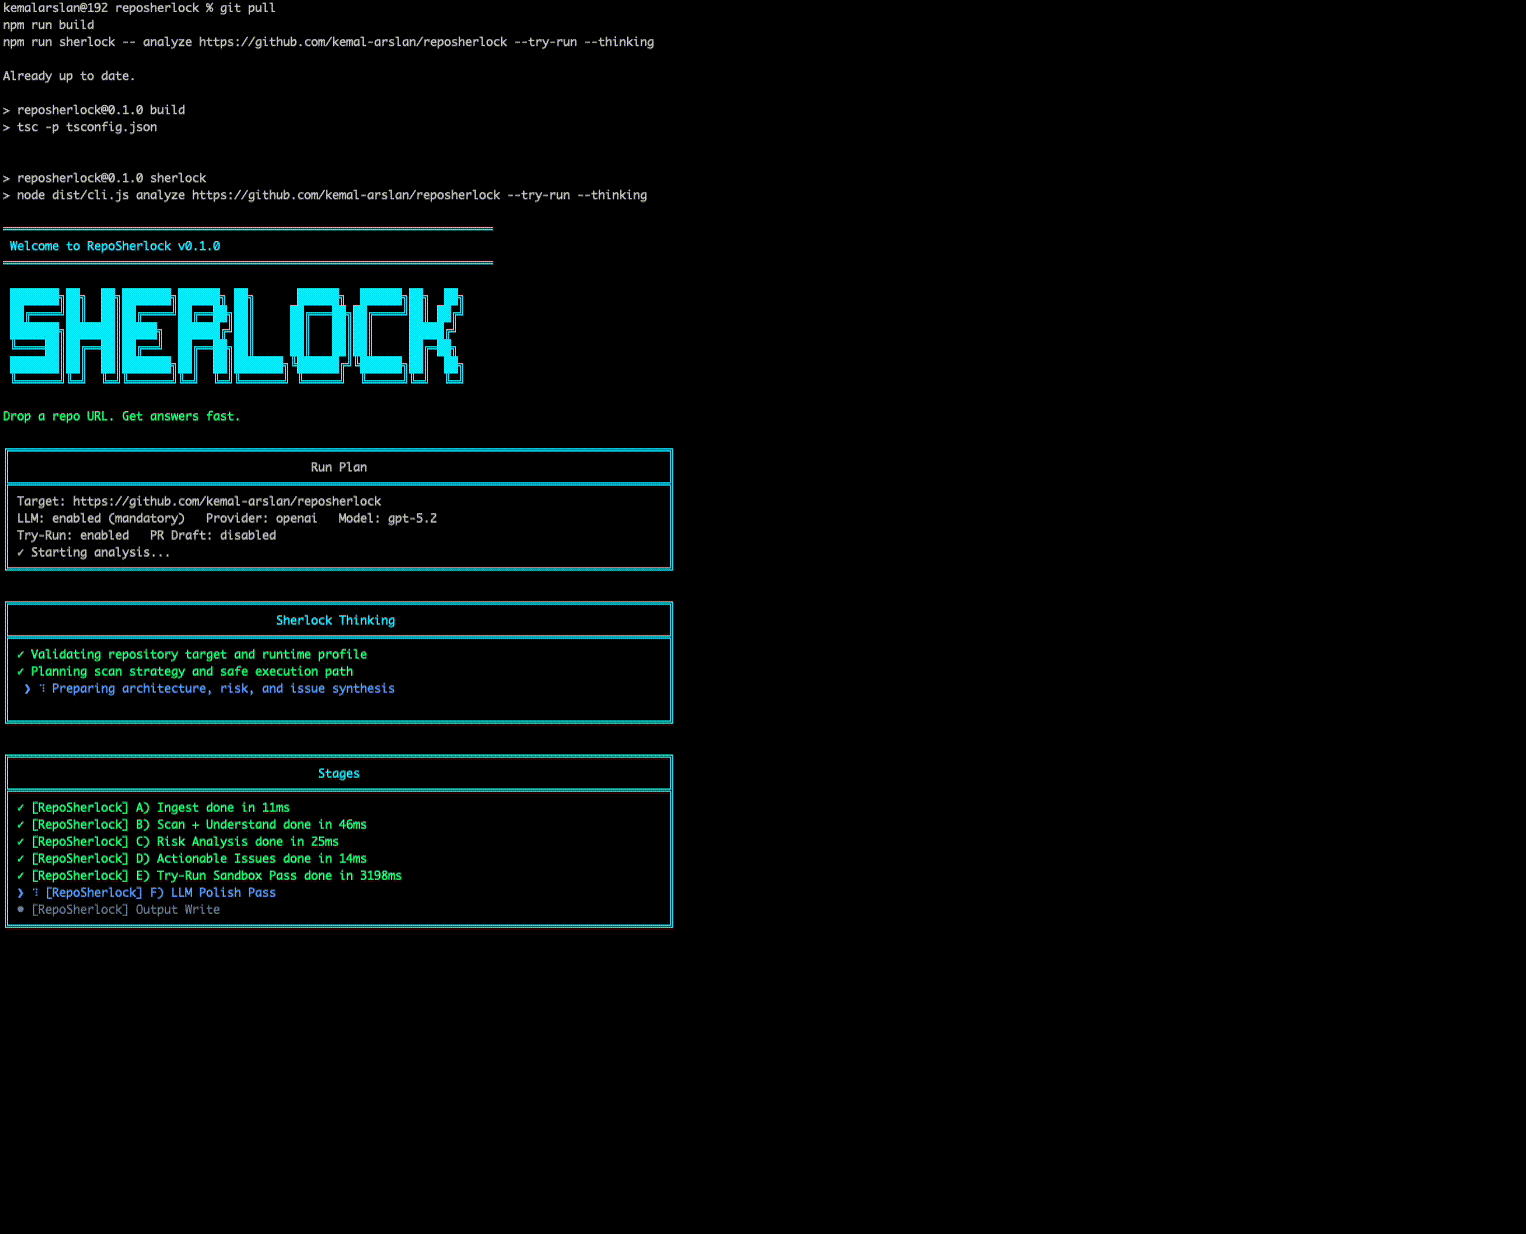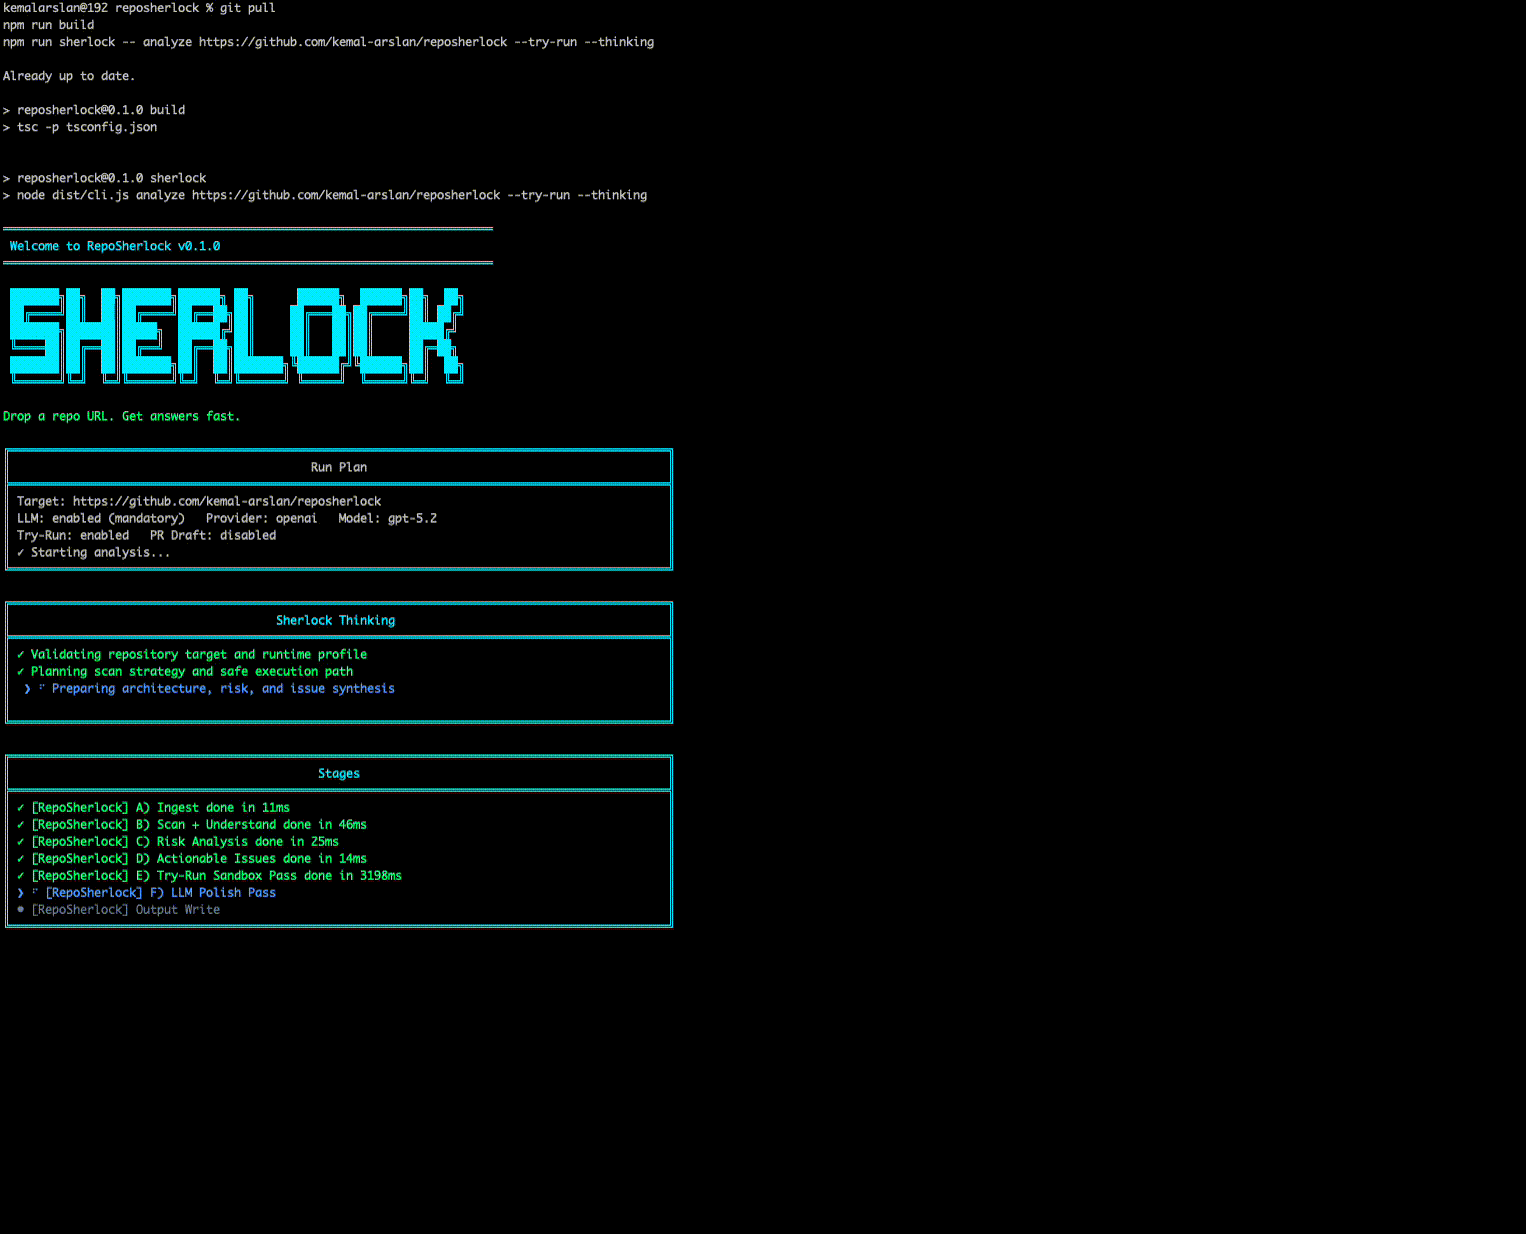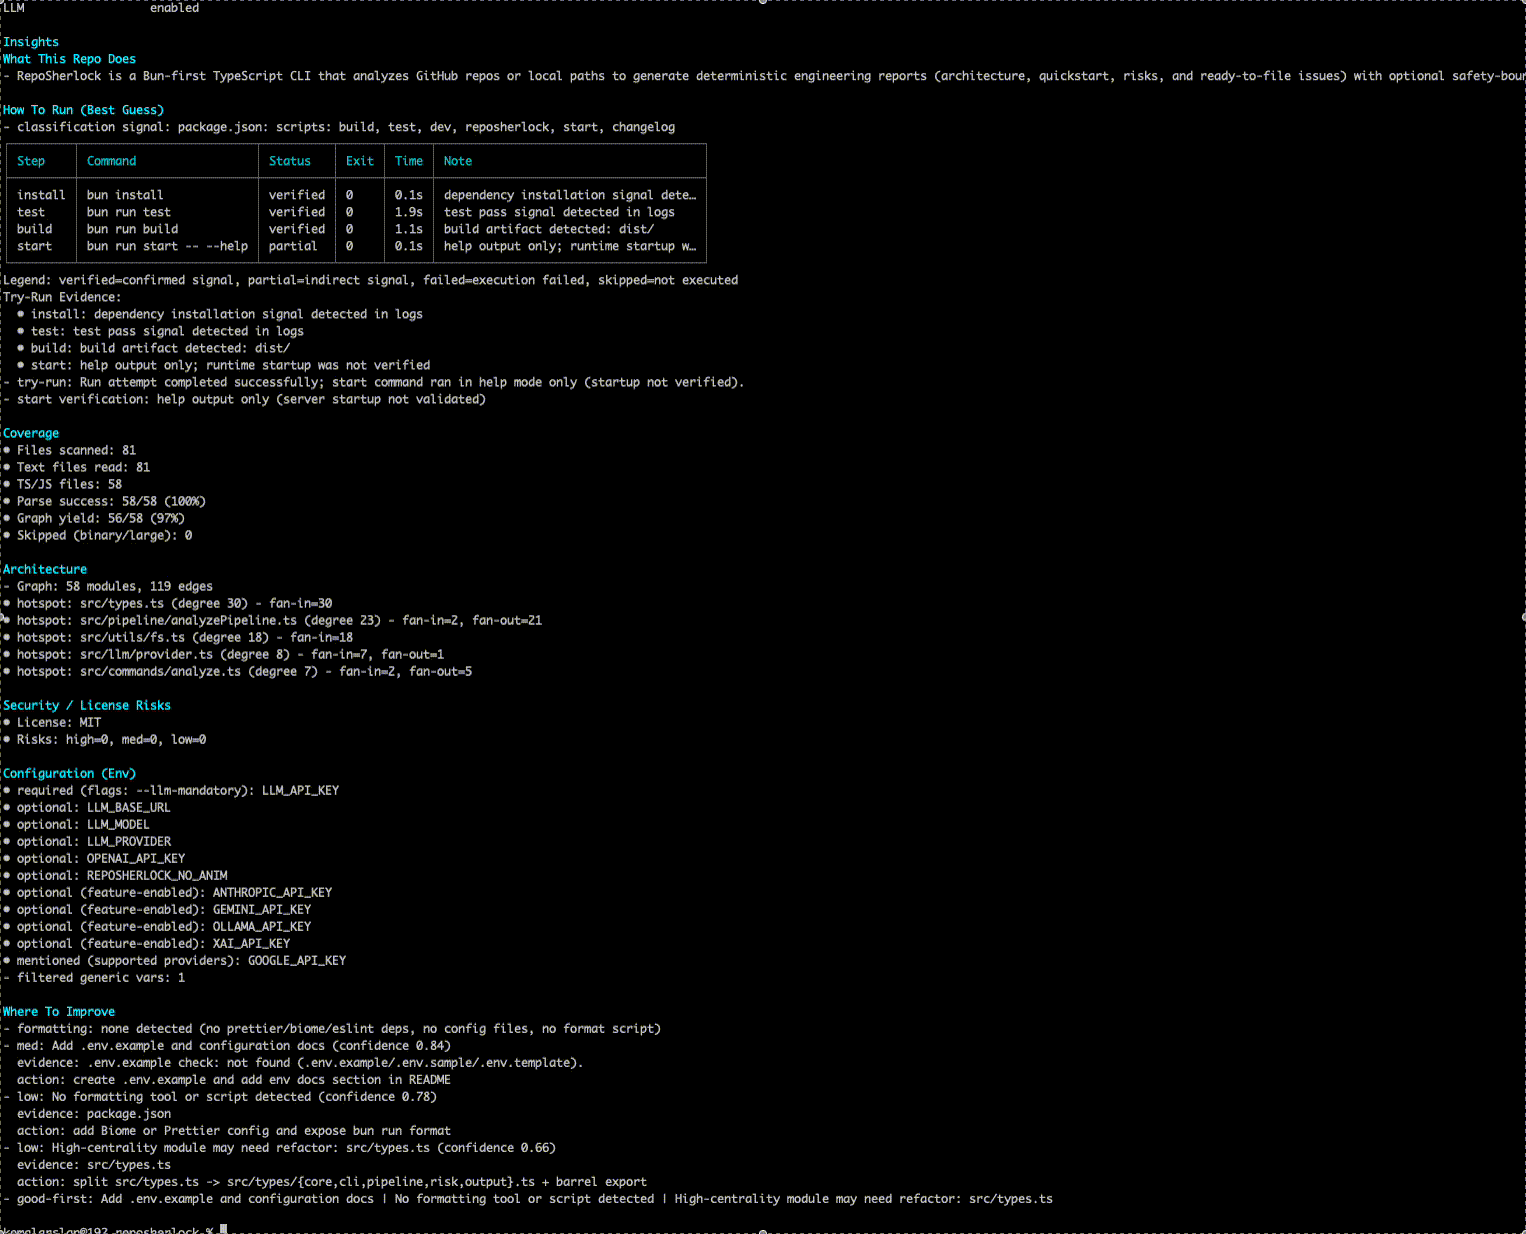
 kemal-arslan/reposherlock
모든 GitHub 저장소(URL 또는 로컬 경로)를 분석 → 아키텍처 맵, 검증된 실행 명령어, 위험 요소 및 실행 가능한 이슈를 몇 분 안에 제공합니다.
 sivaadityacoder/cve-2026-22038
CVE-2026-22038에 대한 상세 분석: AutoGPT Stagehand 블록에서 API 키를 평문으로 기록하는 고심각도 취약점으로, 근본 원인, 영향 및 해결 방법을 포함합니다.
 gmh5225/actions-secrets
이 GitHub Action을 추가하면 저장소의 소스 코드에서 중요한 데이터를 스캔할 수 있습니다. 비밀번호, 서버 호스트 문자열, API 키, .env 및 설정 파일 등을 찾아냅니다.
 perufitlife/dotclaude-security
`.claude/ 설정(settings.json 훅, MCP 서버, env, allowed-tools)을 검사하여 신뢰할 수 없는 저장소를 복제하고 열 때 발생하는 RCE 및 API 키 유출 위험 요소(CVE-2025-59536, CVE-2026-21852)를…
 jchable/miasma-toolkit
Detection & remediation toolkit for the Miasma / Shai-Hulud worm and CVE-2026-35603 (AI-agent/IDE config injection)
 caixa-git/tanstack-shield
🛡️ CVE-2026-45321을 위한 원커맨드 스캐너 — TanStack npm 공급망 공격
 w4r10ck423/envvisualizer
손상된 Linux 박스에서 /proc/self/environ을 파싱하고 시각화합니다 — 환경 변수를 기술 스택(AWS, Django, Rails, NodeJS, MySQL, K8s, Docker 등…)별로 분류하고, 심각도 등급이 매겨진 인사이트를 즉시 실행 가능한…
 digi4care/shai-scan
npm/PyPI 공급망 손상을 위한 제로 의존성 CLI 스캐너. 락파일에서 손상된 패키지를 탐지하고 Mini Shai-Hulud (CVE-2026-45321)와 같은 공격에서 시스템 수준의 IOCs를 탐지합니다.
 aliksir/nextjs-security-scanner
Next.js 프로젝트에서 CVE-2025-55182 (React2Shell) 및 자격 증명 노출을 탐지하는 Bash 스크립트. 종속성 없음.
 cain66666/openclaw-hardening-check
자체 호스팅 OpenClaw 설치를 위한 오프라인, 읽기 전용 강화 점검 — 게이트웨이 노출, 인증, CVE-2026-25253. 비밀번호를 출력하지 않으며, 네트워크 호출을 하지 않습니다.
 nedlir/dasel-hardened-container
Melange 및 apko를 통해 빌드된 강화된 dasel v3.3.1 패키지 및 이미지. CVE-2026-33320 패치 적용.
 roninforge/roninforge-hono
Hono v4(TypeScript 엣지 웹 프레임워크)용 Cursor 플러그인. BAD/CORRECT 쌍이 있는 59개의 LLM 회귀. hono ^4.12.19(>= 4.9.7, CVE-2025-59139용)에 고정됨. Express 미들웨어 누출, v3 시대 제거…
 az9713/cve-lite-on-pi
OWASP cve-lite-cli를 pi monorepo에 대해 실행: 스캔 과정 및 주요 발견 (vitest CVE-2026-47429).
 checkmarx/checkmarx-cve-2025-30066-detection-tool
CVE-2025-30066의 지표를 위해 GitHub 워크플로 및 로그를 스캔하여 Checkmarx 2ms 통합을 사용해 악성 작업 및 노출된 비밀을 탐지합니다.
 arzaan789/keyguard
코드베이스 및 GCP 프로젝트에서 노출된 API 자격 증명을 스캔합니다.
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
하트블리드(CVE-2014-0160)는 인접 메모리를 유출했기 때문에 파괴적이었습니다. CTT-Heartbleed는 더 나아가 33계층 시간적 공명을 사용하여 인접 버퍼뿐만 아니라 시간에 걸쳐 특정 메모리 영역을 매핑, 재구성 및 추출합니다.
 im-hanzou/mongobleed
CVE-2025-14847 MongoDB 힙 메모리 노출 PoC 익스플로잇
 cappricio-securities/behat-config-leaks
BeHat 구성 파일 누출








