#1
 niclas-zone/ctr/gitleaks
컨테이너화된 비밀 스캐닝 도구로, 정규식 및 엔트로피 기반 탐지를 통해 Git 저장소에서 노출된 자격 증명, API 키 및 토큰을 감지하며, 로컬 워크플로 및 CI/CD 파이프라인용으로 설계되었습니다.
 teycir/diffcatcher
Rust 기반 CLI 도구로, Git 저장소를 재귀적으로 탐색하고 상태 변경을 캡처하며, diff를 생성하고 전체 스니펫과 함께 코드 요소를 추출한 후 코드 리뷰 및 감사 워크플로우를 위한 보안 중심 보고서를 생성합니다.
 niclas-zone/ci/trivy
Trivy 스캐닝을 위한 GitLab CI 구성 요소
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 kriskimmerle/wheelaudit
Python Wheel 파일 보안 스캐너 — 설치 전에 .whl 파일에서 보안 문제를 스캔합니다. 경로 탐색(CVE-2026-24049), RECORD 변조, 명령어 섀도잉, 비밀 정보, zip 폭탄을 탐지합니다. 의존성 없음.
 intrudify/mini-shai-hulud-scanner
Scanner for the Mini Shai-Hulud npm/PyPI supply chain worm (NHS CC-4781 · CVE-2026-45321). Detects gh-token-monitor persistence, payload artefacts,…
 thirukguru/aws-perimeter
VPC, IAM, S3, CloudTrail, 컨테이너(ECS/EKS) 및 AI 공격 탐지를 아우르는 102개 이상의 보안 검사를 수행하는 터미널 기반 AWS 보안 스캐너입니다. 위험한 IAM 권한, 노출된 비밀, 잘못 구성된 S3 버킷, 컨테이너 취약점, 새로운…
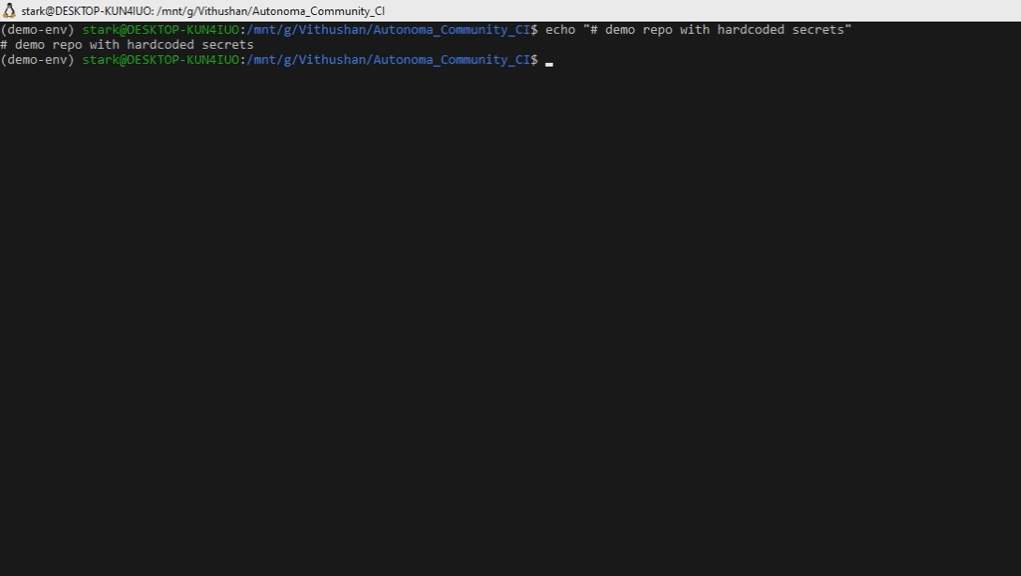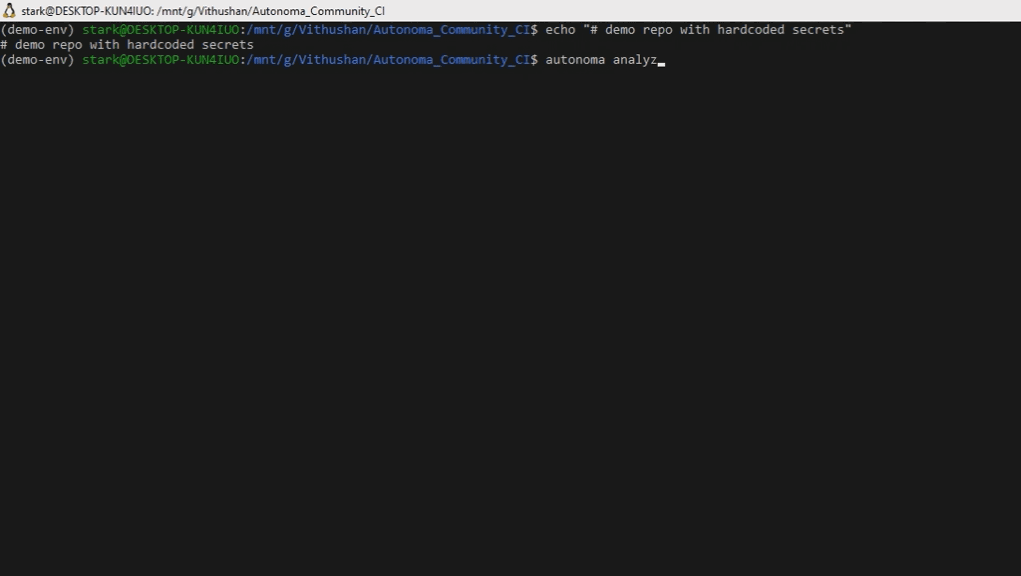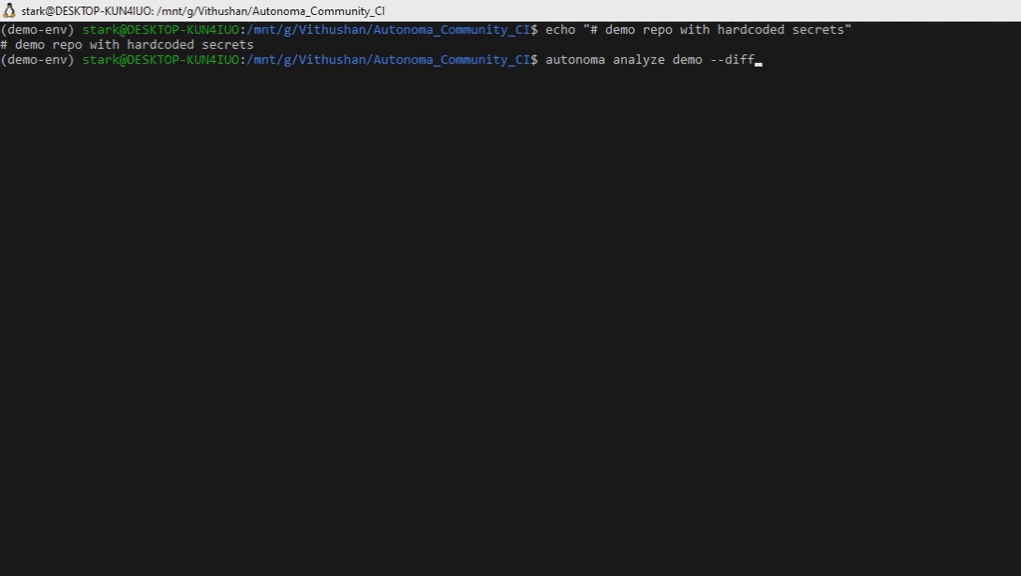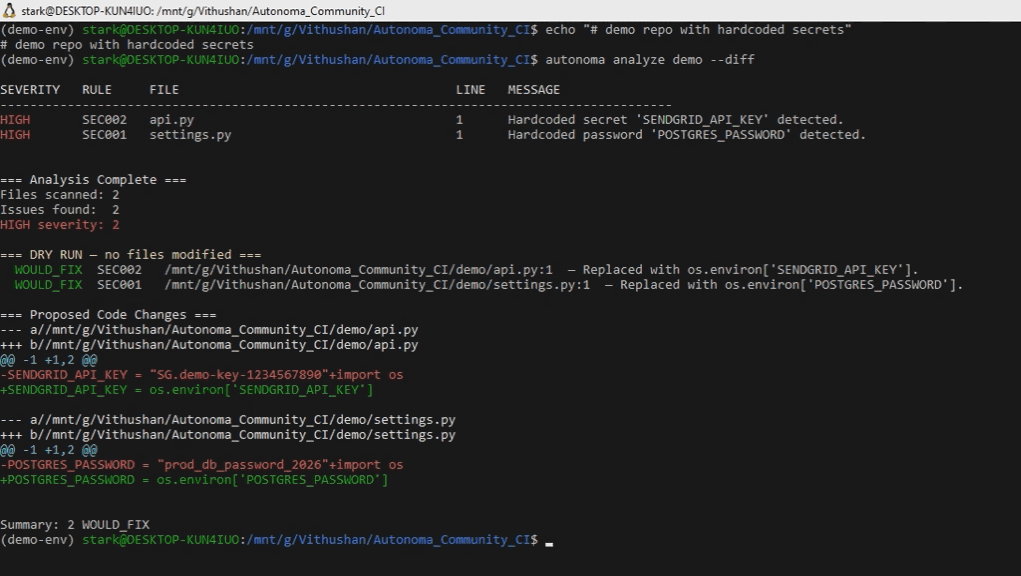 vihaaninnovations/autonoma
파이썬 저장소에서 하드코딩된 비밀키를 감지하고 자동 수정합니다 — 수정이 코드를 손상시킬 수 있는 경우에는 거부합니다.
 sushank05/mcp-doorman
CVE(CVE-2025-54136) 중독, 프롬프트 인젝션을 통한 Claude Code/Copilot/Gemini 하이재킹, 인증 없이 노출된 수백 개의 MCP 서버를 방지하는 경량 MCP입니다. 이 MCP는 대부분의 MCP 서버가 실제로 실행되는 개별 개발자의…
 niclas-zone/ci/gitleaks
CI 구성 요소로, Gitleaks SAST 도구와 함께 사용되며 git 저장소에서 하드코딩된 비밀번호, API 키, 토큰을 스캔하고 사용자 정의 및 원격 구성을 지원합니다.
 qi-scape/scan-shai-hulud
CVE-2026-45321 Mini Shai-Hulud 공급망 침해 감지 — TanStack, Mistral AI, UiPath, OpenSearch, Guardrails AI를 대상으로 170개의 npm + 2개의 PyPI 오염된 패키지를 스캔합니다.
 alexcyberx/cve-2025-14847_expolit
CVE-2025-14847용 익스플로잇 도구로, MongoDB 메모리 노출 취약점을 악용하여 취약한 인스턴스에서 민감한 데이터와 비밀정보를 멀티스레드 방식으로 추출할 수 있게 해줍니다.
 randomrobbiebf/cve-2024-0368
Hustle Plugin <= 7.8.3에는 inc/providers/hubspot/hustle-hubspot-api.php에 하드코딩된 HubSpot API 자격 증명이 포함되어 있습니다.
 saturate/cve-2025-55183
CVE-2025-55183 비밀 채굴기
 aquibpro/reconix
실제 비밀을 찾아내고, 실시간으로 검증하며, 클라이언트 측 인텔리전스로부터 익스플로잇 경로를 구축하는 고급 정찰 엔진입니다.
 shivang0/guardmodel
ML 모델 파일에서 악성 코드와 보안 취약점을 스캔하는 GitHub Action
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: 하드코딩된 Azure Blob Storage 계정 키 — Gardyn Home Kit (ICSA-26-055-03)