#1
 controlplaneio/truffleproc
truffleproc — 프로세스 메모리에서 시크릿을 사냥하는 도구 (TruffleHog & gdb 매시업)
 karim852/kumo-domain-recon-tool
도메인 OSINT 및 보안 정찰 프레임워크로, DNS, 포트, 서브도메인, 유출된 자격 증명, 노출된 엔드포인트, CVE, 기술 핑거프린팅을 위한 26개의 병렬 모듈을 실행합니다.
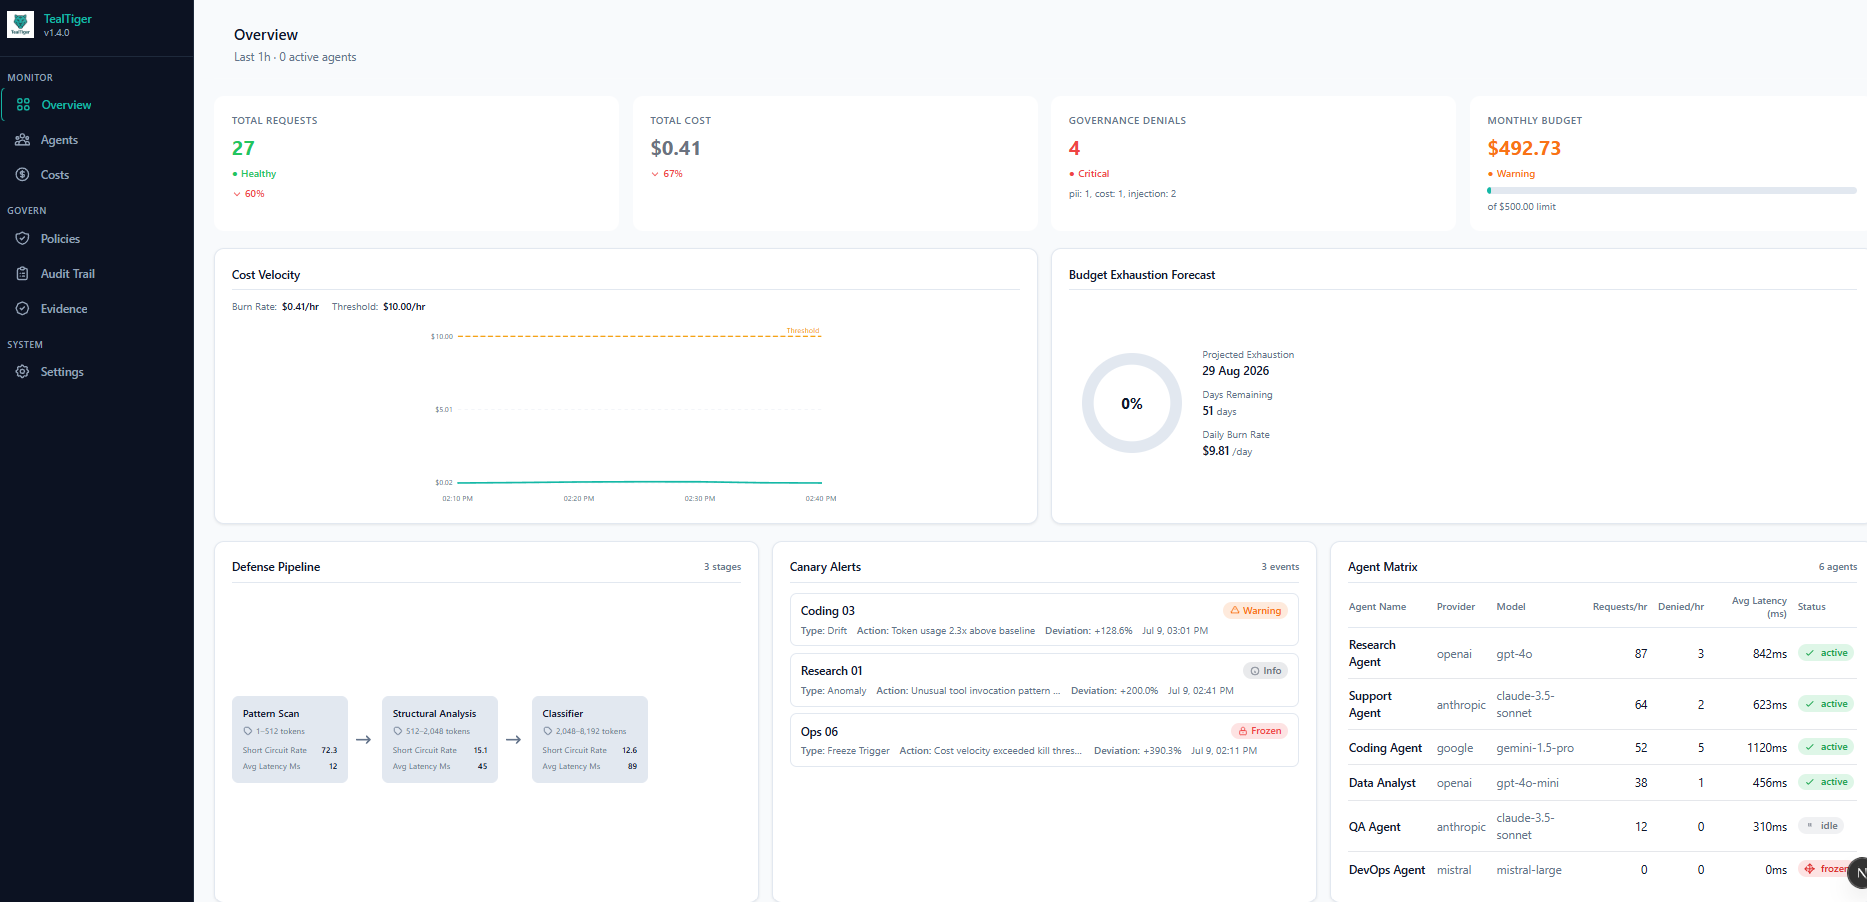 agentguard-ai/tealtiger
AI 에이전트를 위한 강력한 보호 - AI 애플리케이션을 위한 오픈소스 보안 및 비용 추적
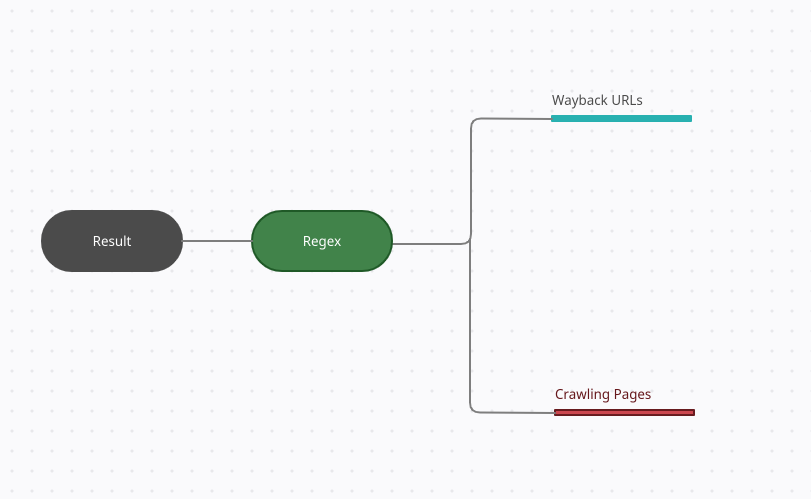 h33tlit/jbin-website-secret-scraper
Jbin은 웹사이트에서 모든 URL을 수집한 다음, API 키, API 시크릿, API 토큰 등 많은 유용한 정보와 같은 비밀 데이터를 노출하려고 시도합니다.
 disruptops/cred_scanner
파일 내에서 잠재적인 AWS 액세스 키와 시크릿 키를 찾기 위한 간단한 파일 기반 스캐너
 owasp/sedated
SEDATED® 프로젝트 (민감한 기업 데이터 노출 제거 분석기)
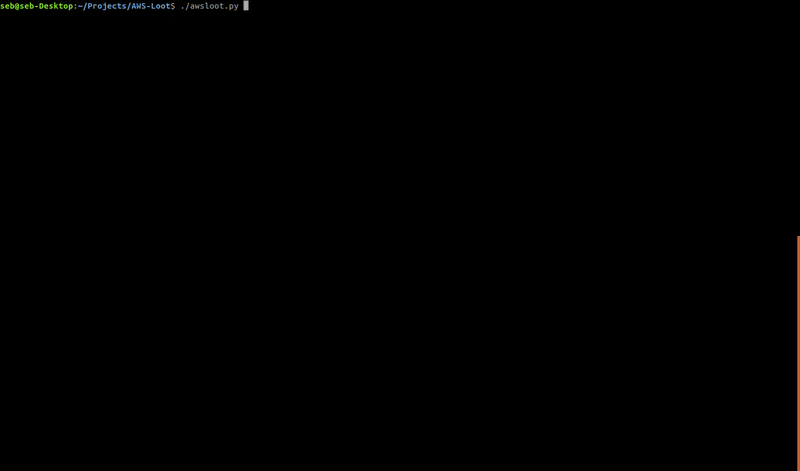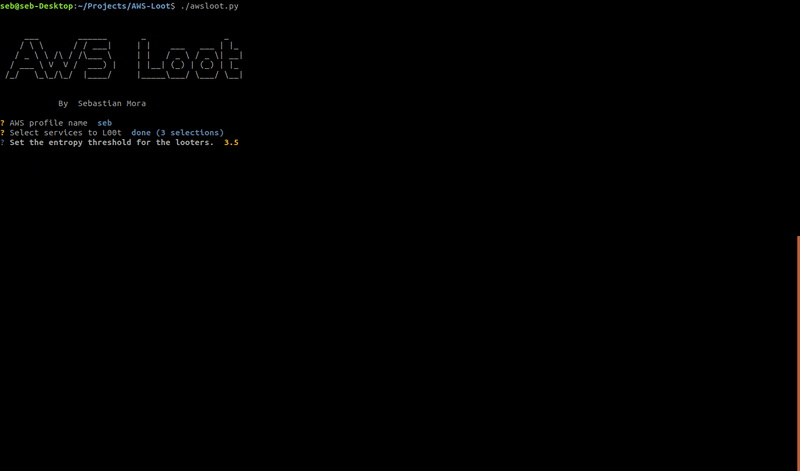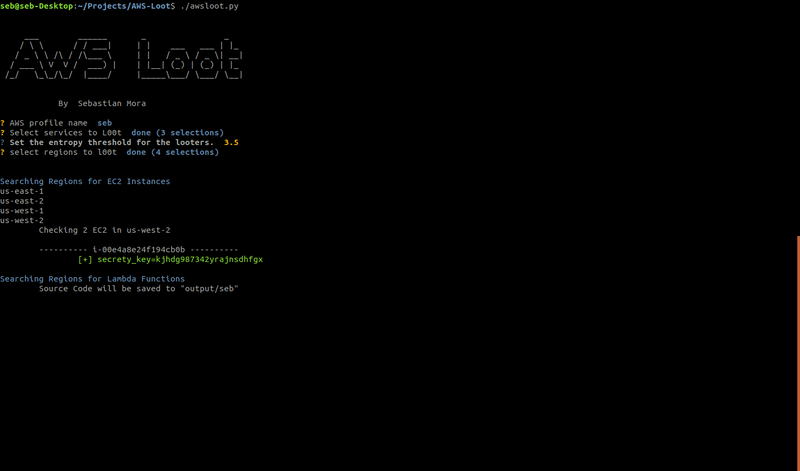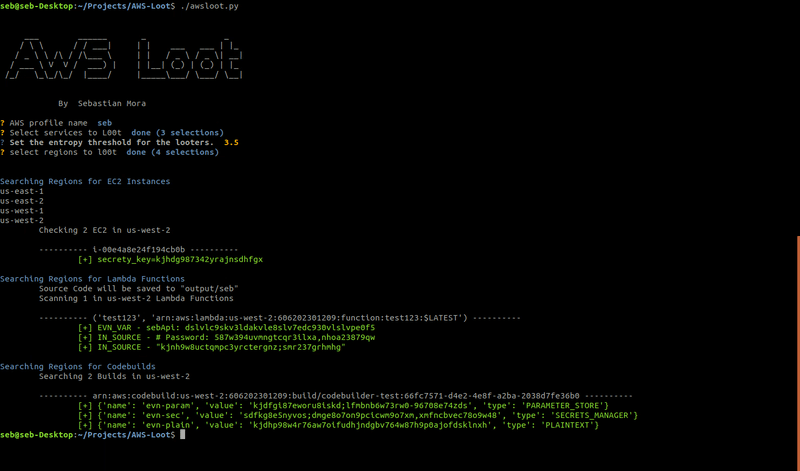 sebastian-mora/aws-loot
EC2 사용자 데이터, Lambda 환경 변수 및 소스 코드, CodeBuild 인스턴스를 스캔하여 높은 엔트로피 문자열을 통해 AWS 환경에서 비밀 정보를 열거합니다.
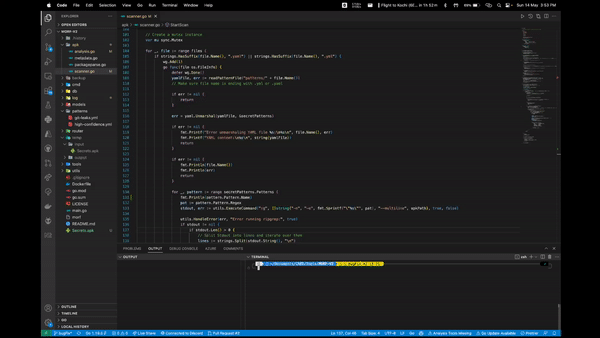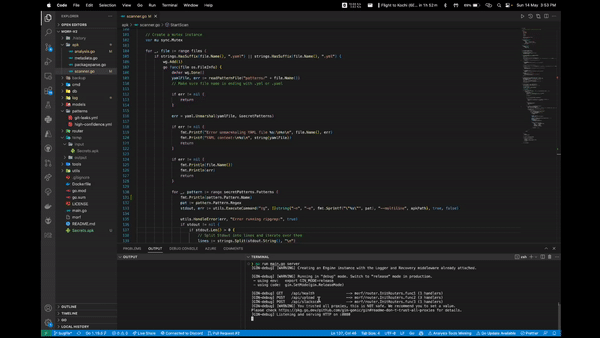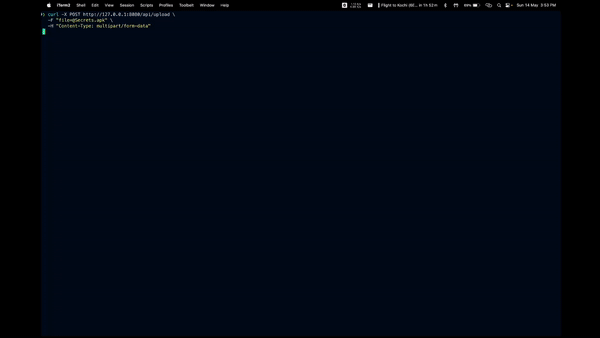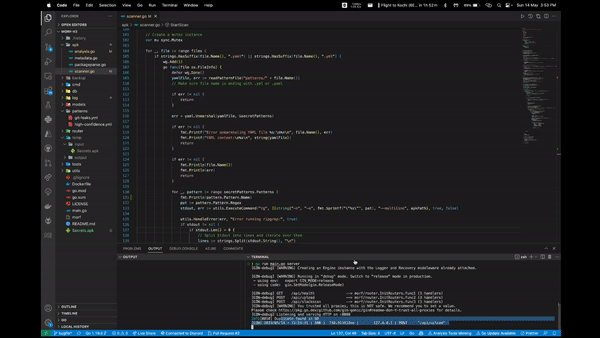 amrudesh1/morf
Mobile Reconnaissance Framework는 강력하고 가벼우며 플랫폼에 독립적인 공격적 모바일 보안 도구로, 해커와 개발자가 모바일 애플리케이션 내의 민감한 정보를 식별하고 해결하는 데 도움을 주도록 설계되었습니다.
 blacksky-algorithms/atproto
대규모 자가 호스팅 소셜 네트워킹을 위한 성능 최적화된 AppView, Rust 기반 firehose 인덱서, Redis 캐싱 및 커뮤니티 기능을 갖춘 AT Protocol 참조 구현의 포크
 nccgroup/ccs
정규 표현식 기반 스캐너로, 코드베이스에서 하드코딩된 자격 증명을 탐지합니다. CI/CD 통합을 위해 설계되었으며, 주석을 통한 탐지 억제 기능과 낮은 오탐률을 특징으로 합니다.
 c0axx/canaryhunter
Canary Hunter는 canarytokens.org에서 무료로 생성된 다양한 형식의 일반적인 Canary를 확인하기 위한 빠른 PowerShell 스크립트를 목표로 합니다.
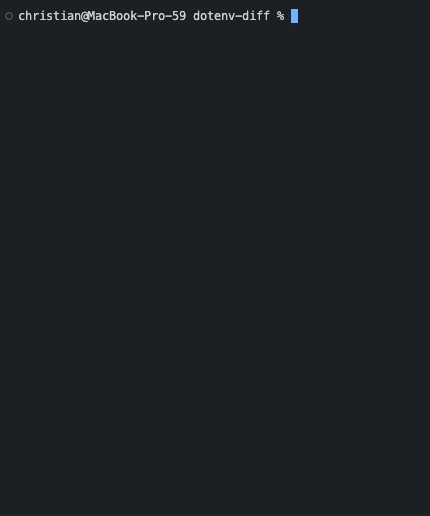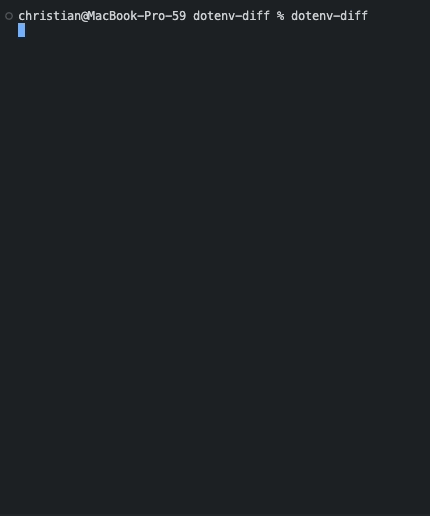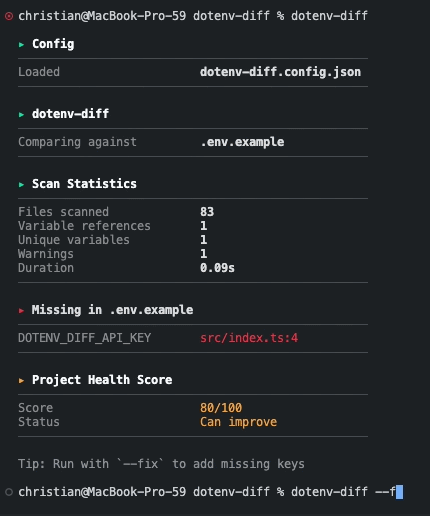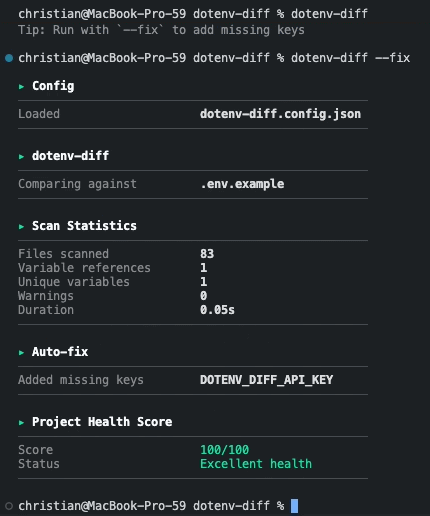 chrilleweb/dotenv-diff
코드베이스에서 환경 변수 사용 검증
 sleuthco/clawshield-public
AI 에이전트를 위한 보안 프록시. 모든 메시지에서 프롬프트 인젝션, 개인정보(PII), 시크릿을 스캔합니다. 심층 방어: Go 프록시 + iptables 방화벽 + eBPF 커널 모니터. YAML 정책 엔진, 감사 로깅, RAG 지식 베이스를 갖춘 5개의 AI…
 liodeus/swaggerhole
swaggerhub에서 비밀을 검색하는 python3 스크립트
 pigyon/mcpwner
자동 취약점 발견을 위한 모델 컨텍스트 프로토콜 서버
 crissyfield/troll-a
WARC 웹 아카이브에서 Gitleaks 규칙을 사용하여 비밀(암호, API 키, 토큰)을 추출합니다. HTTP, S3, 로컬 파일 및 압축 아카이브를 동시 처리로 지원합니다.