
 #1
Tools and libraries for automating security tasks, workflows, and custom tool development.
Kitploit 추천

 abhishekghosh/freak-attack-cve-2015-0204-testing-script
Akamai가 권장한 FREAK Attack(CVE-2015-0204)에 대한 OpenSSL 기반 테스트를 자동화하는 기본 BASH 스크립트입니다.
 rizinorg/rizin-notebook
rizin을 사용하면서 메모를 작성하는 노트!
 scriptzteam/paranoid-cve-2026-98432
IP 헤더에 옵션이 포함된 수신 IPv4 TCP 패킷을 드롭합니다.
 apaonum/brotli-cve-check
Agent 스킬 + 스크립트로 프로젝트에서 CVE-2026-111497(Brotli)을 스캔하고, 심각도를 평가하며, 수정 사항을 제안합니다
 zenjabba/cve-2026-98432-mitigation
CVE-2026-98432(Linux IPv4 TCP IP 옵션 use-after-free)에 대한 임시 nftables 완화 조치
 igreklg/cve-2026-98432-mitigation
Debian/Ubuntu 커널의 CVE-2026-98432 취약점을 감사하고 지속적인 nftables 및 sysctl 완화 조치를 적용한 후, 커널 업그레이드 및 롤백을 안내합니다.
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 plutosecurity/mcpwnfluence
CVE-2026-27825 및 CVE-2026-27826에 대한 정보는 Pluto Security가 발견했으며, 취약한 mcp-atlassian 인스턴스를 식별하여 수정 버전으로 자동 업데이트할 수 있게 해주는 bash 스크립트입니다.
 pr0fes0r-x/cve-2026-98432-checker-v-1.0-
이 스크립트는 해당 취약점에 대해 당신의 Linux를 점검하며, 기본적으로 아무것도 건드리지 않습니다. 즉, 당신의 커널을 확인합니다 — 실제 Linux 버전(uname -r)을 읽고 결함이 이미 수정된 버전 목록과 비교합니다.
 kingahmadr/cve-2026-99999-kernel-check
Linux KVM 호스트의 CVE-2026-99999 커널 노출 여부를 확인하고, 수정된 커널 대상을 식별하며, SSH를 통해 다수의 호스트를 스캔하여 JSON/CSV 보고서를 생성합니다.
 creusvictor/keepassxc-fzf
fzf를 사용하여 KeePassXC 데이터베이스 항목을 대화형으로 검색하고 액세스할 수 있는 경량 CLI 도구입니다. 빠르고, 안전하며, 터미널 중심입니다.
 toxy4ny/php2shell-checker
Debian 12/13용 읽기 전용 PHP2Shell 패키지 검사기(CVE-2026-109618, CVE-2026-109619).
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
 completetech-security/http2shell-check
Brotli / HTTP2Shell(CVE-2026-111497) 오프라인 노출 및 인벤토리 검사기로, 검증된 에코시스템 전반을 지원합니다. Python 3.10+ 환경에서 동작하며 의존성이나 익스플로잇 페이로드가 필요하지 않습니다.
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
5초, 128 MB, 0.5코어, PID 및 출력 제한이 적용된 강화된 jail에서 신뢰할 수 없는 Python, JavaScript, Bash를 실행합니다.
 matthew-hollick/mitigate-cve-2026-98432
IPv4 옵션이 포함된 IPv4 TCP 패킷을 드롭하는 임시 UFW/iptables 규칙을 배포하여 벤더 커널 수정이 출시될 때까지 CVE-2026-98432를 완화하는 Puppet 모듈입니다.
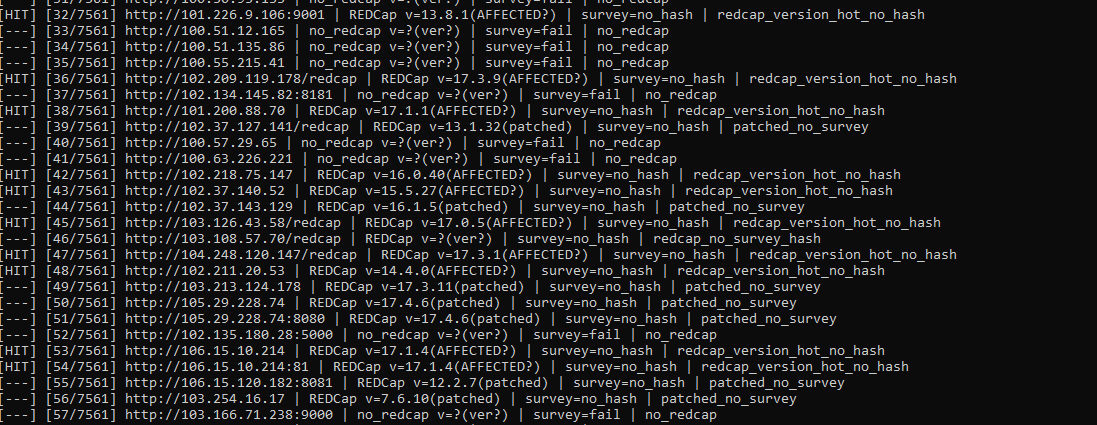 murrez/cve-2026-90817
CVE-2026-90817에 대한 Python 검사기 및 익스플로잇 훅으로, survey __passthru 라우팅을 통한 인증되지 않은 치명적인 REDCap RCE이며, 대량 스캔 및 FOFA 대상 가져오기 기능을 제공합니다.
 qainsights/cve-2022-42889-jmeter
CVE 2022-42889를 처리하는 스크립트








