#1

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) 및 DirtyFrag (CVE-2026-43284) 취약점을 완화하기 위한 간단한 Ansible Playbook입니다.
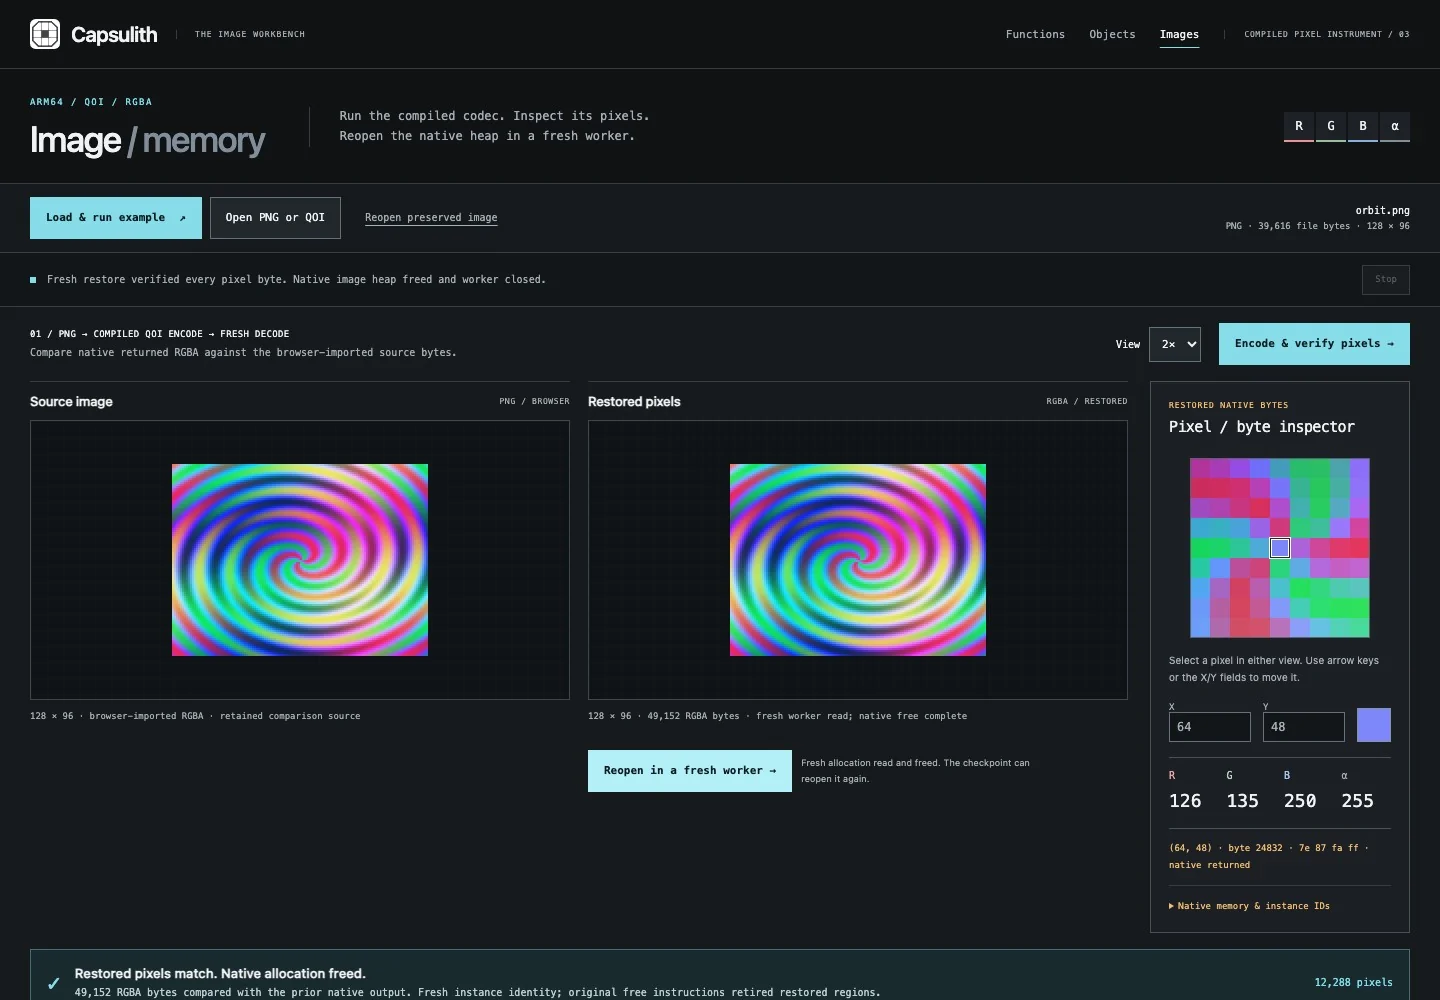 nazeeh111/capsulith
Node 또는 브라우저에서 보존된 ARM64 코드를 실행하고, 디코딩된 이미지 픽셀과 초기화된 메모리를 검사합니다.
 keysau/get-log4j-windows.ps1
모든 Windows 서버, 전체 도메인, 다중 도메인에 걸쳐 모든 log4j 구성 요소를 식별합니다. CVE-2021-44228
 0xbartita/cookie-swapper
구성 가능한 규칙을 사용하여 요청의 쿠키와 헤더를 자동으로 교체하는 Burp Suite 확장 프로그램입니다. 대규모 요청 기록에서 버그를 재테스트할 때 세션 토큰을 수동으로 복사하여 붙여넣는 작업을 없애줍니다.
 jbnetwork-git/cve-2024-3094-xz-utils-check
셸 스크립트로, CVE-2024-3094의 영향을 받는 취약한 버전의 XZ Utils가 시스템에 설치되어 있는지 확인하여 공급망 백도어를 신속하게 탐지할 수 있게 해줍니다.
 elevenpaths/diario-commandline-tools
CLI 클라이언트로 DIARIO API를 대량 소비하기 위한 도구: PDF/Office 문서 업로드, 파일 해시 조회, 명령줄 스크립트를 통한 악성코드 분석 워크플로 자동화.
 vvpoglazov/cve-2024-41110-checker
# Docker CVE-2024-41110 스캐너 SSH 기반 병렬 스캐너로 Docker 설치 환경에서 CVE-2024-41110을 탐지하고, 취약한 버전과 AuthZ 플러그인을 식별하며, 복구 계획을 생성합니다.
 sunhuihi666/cve-2025-31125
Vite 임의 파일 읽기 취약점 POC
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregate data and LaTeX source for 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 보안 감사 및 정리 스크립트
 gtgalaxi/electronvulnerableversion
CVE-2023-4863 / CVE-2023-5129에 취약한 Electron 앱 찾기
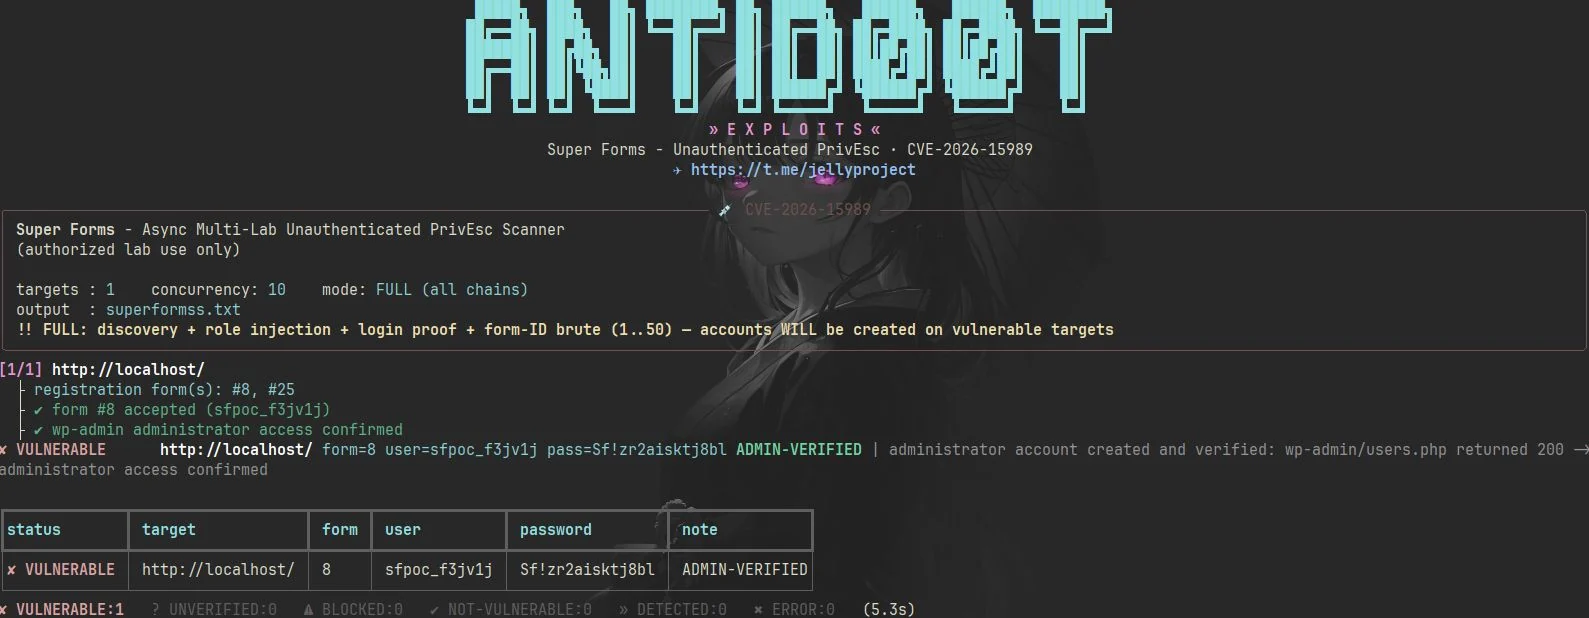 antid00t/cve-2026-15989
WordPress Super Forms의 인증되지 않은 역할 주입을 악용하여 관리자 계정을 생성하고 접근 권한을 확인하는 CVE-2026-15989용 Python PoC 스캐너입니다.
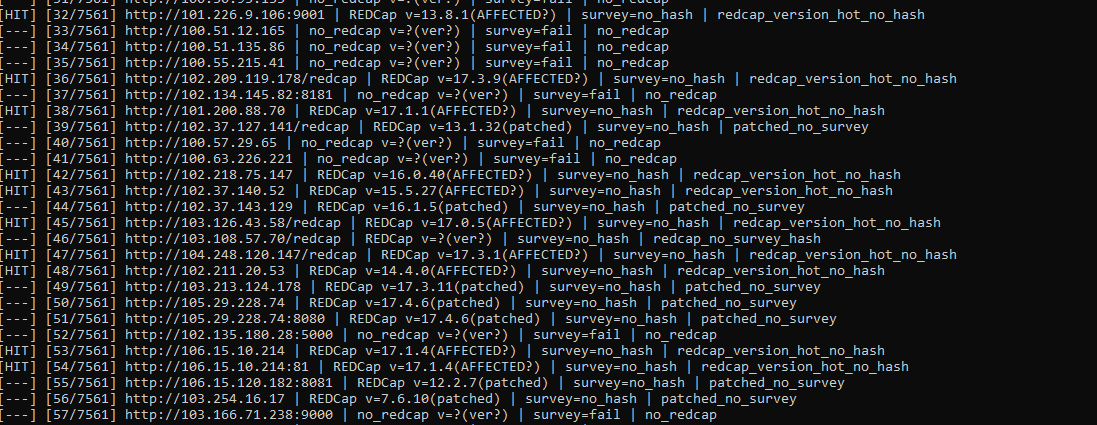 yulisec/cve-2026-90817
REDCap 설문 passthru 및 데이터 가져오기 RCE인 CVE-2026-90817에 대한 Python 검사기 및 구성 가능한 익스플로잇 훅입니다. 버전을 핑거프린팅하고, 설문 해시를 검증하며, 취약한 체인을 프로브합니다.
 murrez/cve-2026-101894
CVE-2026-101894에 대한 Python PoC: @xhmikosr/decompress의 심볼릭 링크 체인 경로 순회. 로컬 Node 랩, lockfile 버전 스캔, 대량 evil.tar 업로드 익스플로잇을 포함합니다.
 wgetnz/cve-2024-3094-check
셸 스크립트로 Linux 및 macOS 시스템에서 CVE-2024-3094(xz-utils 백도어)를 탐지하며, 자동 점검 및 수정 지침을 제공합니다.
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - 인증되지 않은 임의 파일 업로드