#1
Tools for assessing and securing Supervisory Control and Data Acquisition (SCADA) and Industrial Control Systems (ICS).
Kitploit 추천

 sourceincite/randy
Inductive Automation Ignition용 사전 인증 RCE 익스플로잇
 yakushstanislav/ultraviolet
자체 호스팅 네트워크 탐색 및 검색 엔진으로, 지속적인 포트 스캔, 약 100개 서비스에 대한 심층 프로토콜 프로빙, 로컬 CVE 매칭, 그리고 인프라 인벤토리 및 위험 모니터링을 위한 전문 검색을 제공합니다.
 reidmefirst/moxapass
NPort, OnCell, MGate 등을 포함한 다양한 유형의 Moxa 장치에서 비밀번호를 검색하는 작은 스크립트입니다.
 sbaresearch/amlsec
AutomationML 기반 엔지니어링 데이터를 사용한 자동화된 보안 위험 식별
 corelight/ripple20
A Treck TCP/IP 스택의 "Ripple20" 취약점을 수동 탐지하기 위한 Zeek 패키지입니다.
 momalab/icsfuzz
PLC 기반 ICS 제어 애플리케이션용 계측형 퍼저로, Wago 컨트롤러의 Codesys 런타임을 대상으로 메모리 손상 및 크래시를 유발하는 입력을 발견합니다.
 secarmalabs/indushell
Industroyer 악성코드용 PoC C&C
 finngineering/apxutil
슈나이더 일렉트릭 PLC 아카이브 파일을 조작하기 위한 도구
 ret2/pwn2own-auto-2024-charx
Phoenix Contact CHARX SEC-3100용 작동하는 익스플로잇으로, Scapy 원시 Ethernet 패킷을 사용하여 취약점을 트리거하고 대화형 커넥트백 셸을 획득합니다.
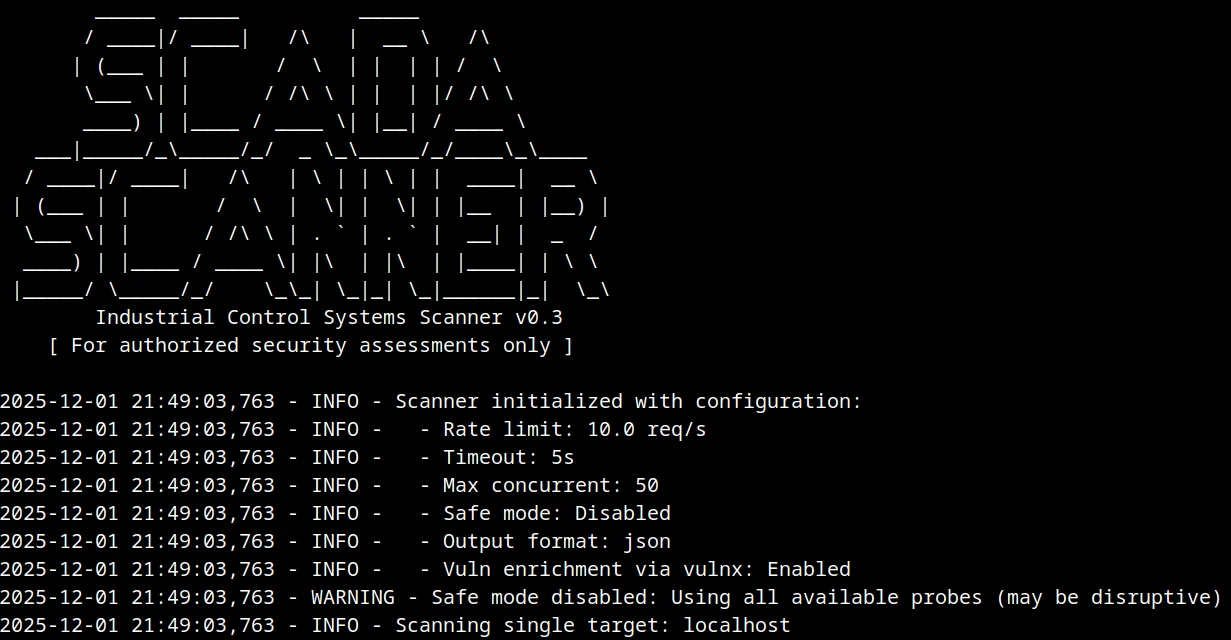 geeknik/scada-scanner
고성능 비동기 SCADA/ICS 스캐너
 hev0x/cve-2021-26828_scadabr_rce
CVE-2021-26828의 개념 증명 익스플로잇으로, JSP 파일 업로드를 통해 ScadaBR SCADA 시스템에서 인증된 원격 코드 실행을 가능하게 합니다. Windows 및 Linux 대상을 지원하며 리버스 셸 페이로드를 사용합니다.
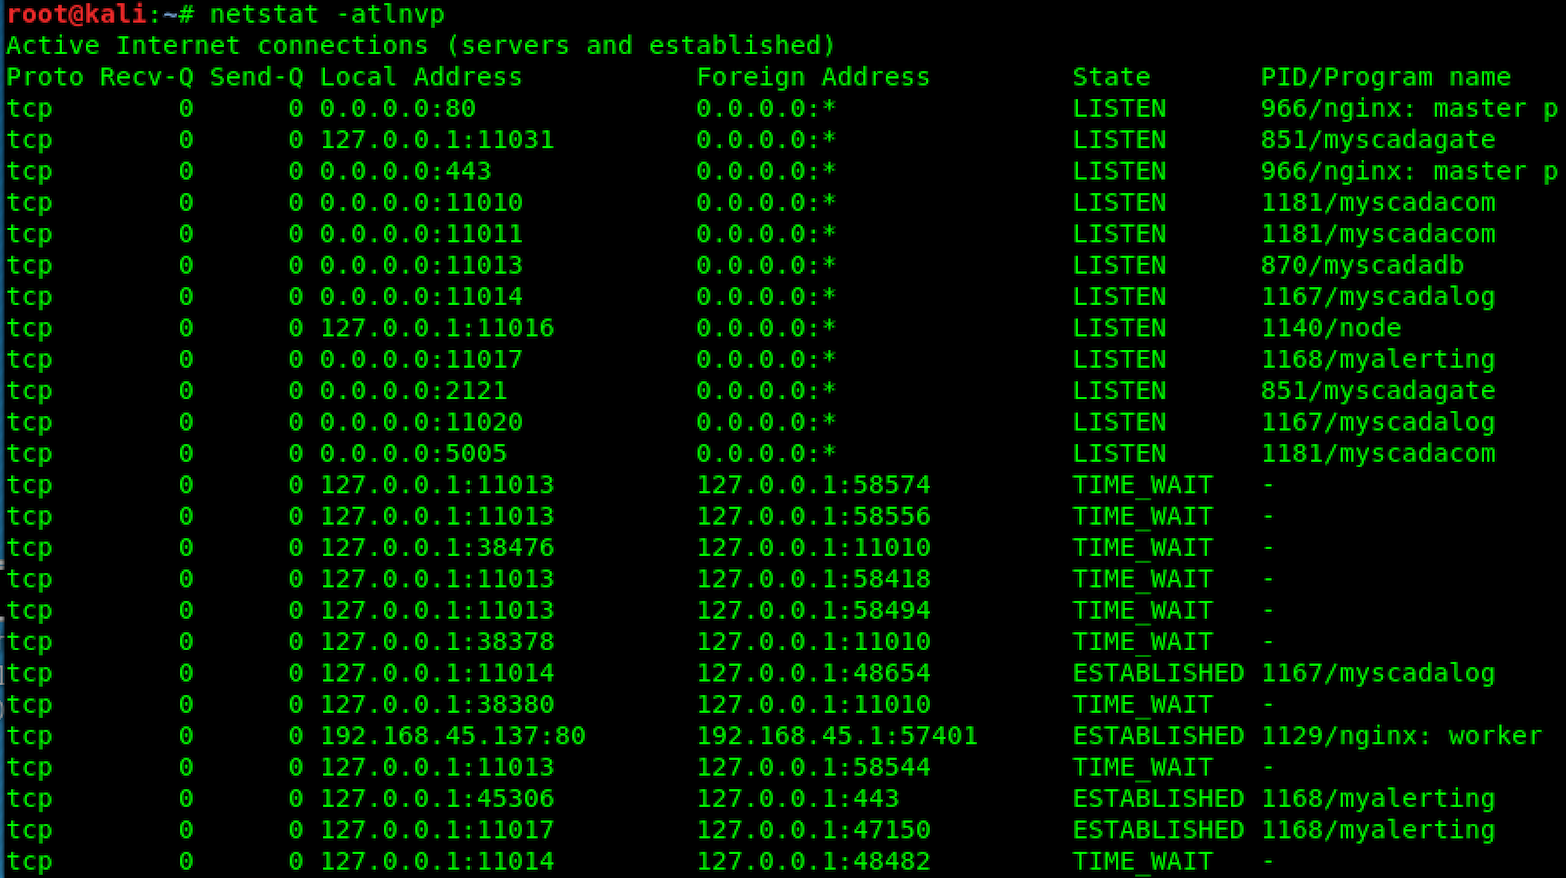 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 하드코딩된 FTP 사용자 이름 및 비밀번호 취약점
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
FUXA 웹 기반 프로세스 시각화(SCADA/HMI/Dashboard) 소프트웨어에 영향을 미치는 CVE-2023-33831에 대한 설명 및 익스플로잇.
 9lyph/cve-2022-29593
Proof-of-concept exploit for authentication bypass via capture-replay in Dingtian DT-R002 relay, allowing unauthorized control of relays through HTTP…
 hunt3r0x/cve-2021-31630-htb
CVE-2021-31630에 대한 개념 증명(PoC) 익스플로잇으로, Hack The Box 플랫폼의 WifineticTwo 상자에서 실행되는 OpenPLC 서비스를 대상으로 합니다.
 seifallahhomrani1/cve-2023-0861-poc
NetModule 라우터의 명령 주입 취약점(CVE-2023-0861) 분석 및 재현

 d0ubl3g/industrial-security-auditing-framework
ISAF는 산업(OT) 환경의 올바른 보안 감사에 필요한 도구를 제공하는 프레임워크를 목표로 합니다.
 abhinavagarwal07/scadapack-secure-lock-poc
SCADAPack Secure Lock의 CVE-2026-81861에 대한 정제된 오프라인 픽스처 검증기