
 #1
Tools for assessing and securing Supervisory Control and Data Acquisition (SCADA) and Industrial Control Systems (ICS).
Kitploit 추천
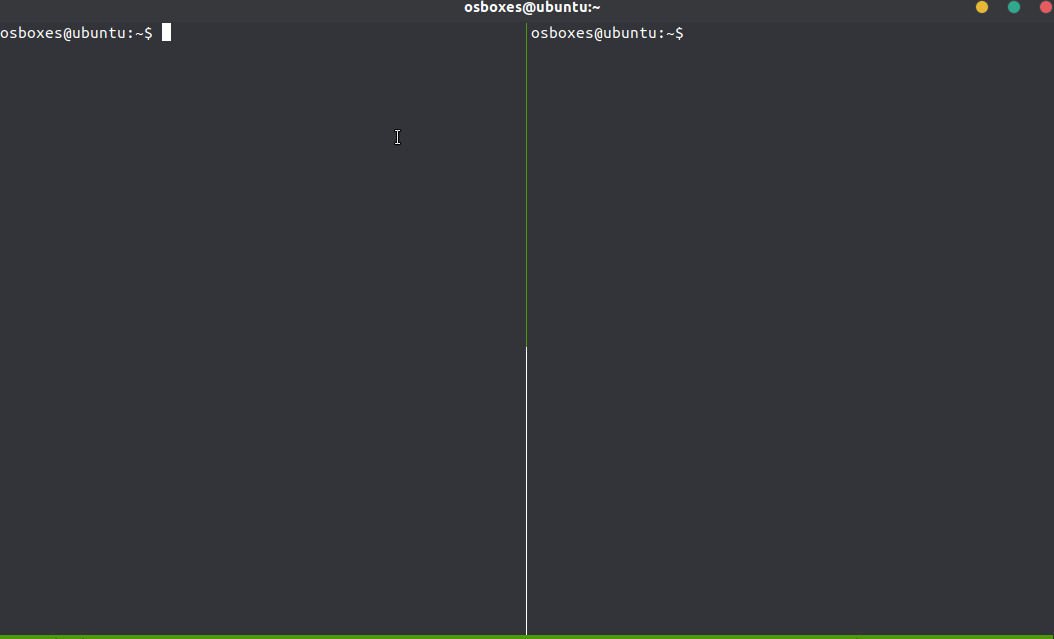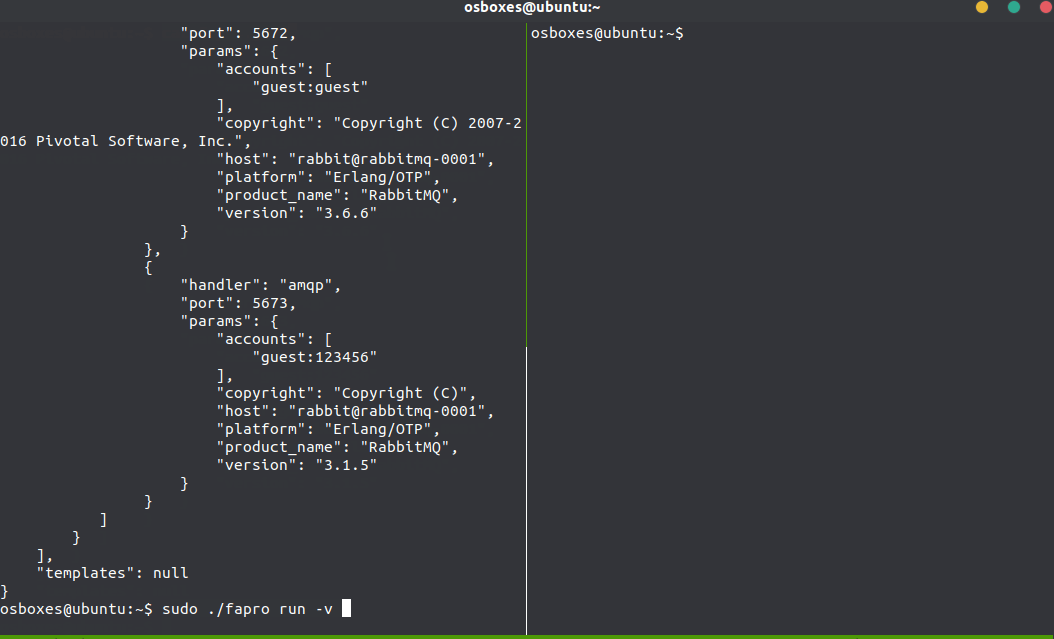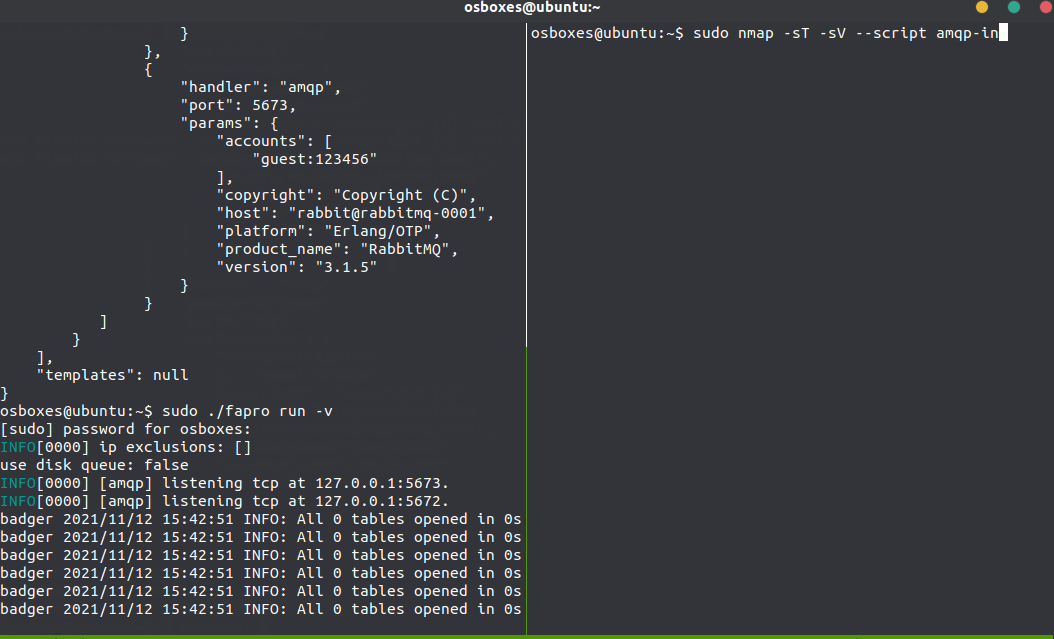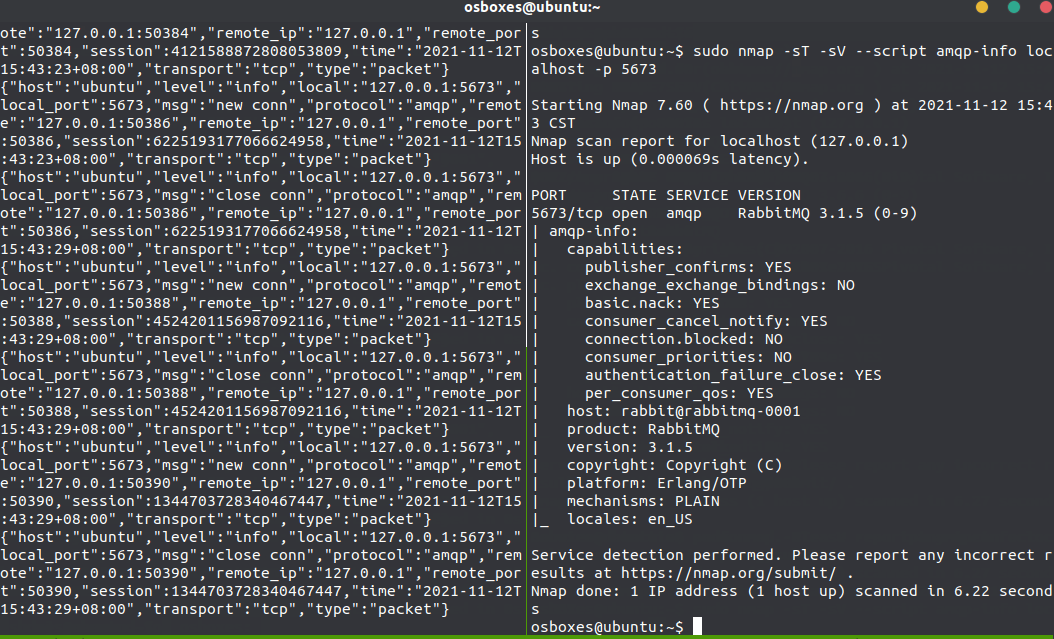
 fofapro/fapro
50개 이상의 네트워크 서비스를 지원하는 다중 프로토콜 허니팟 시뮬레이터로, 심층 상호작용, TCP/UDP/ICMP 로깅, JA3 핑거프린팅, 가상 네트워크 배포를 통해 위협 인텔리전스 및 네트워크 디셉션을 제공합니다.
 mitre-attack/attack-stix-data
MITRE ATT&CK 지식 베이스의 STIX 2.1 컬렉션으로, 엔터프라이즈, 모바일 및 ICS 위협 인텔리전스를 위한 공격자 전술과 기법을 제공합니다.
 digitalbond/redpoint
ICS/SCADA 검색 및 열거를 위한 Nmap NSE 스크립트—BACnet, EtherNet/IP, CoDeSys, Fox, Modicon, Omron, S7—보안 평가를 위해 프로토콜 쿼리를 사용합니다.

 praetorian-inc/nerva
빠른 서비스 핑거프린팅 CLI (170개 이상의 프로토콜 지원: TCP/UDP/SCTP) - Praetorian 제작

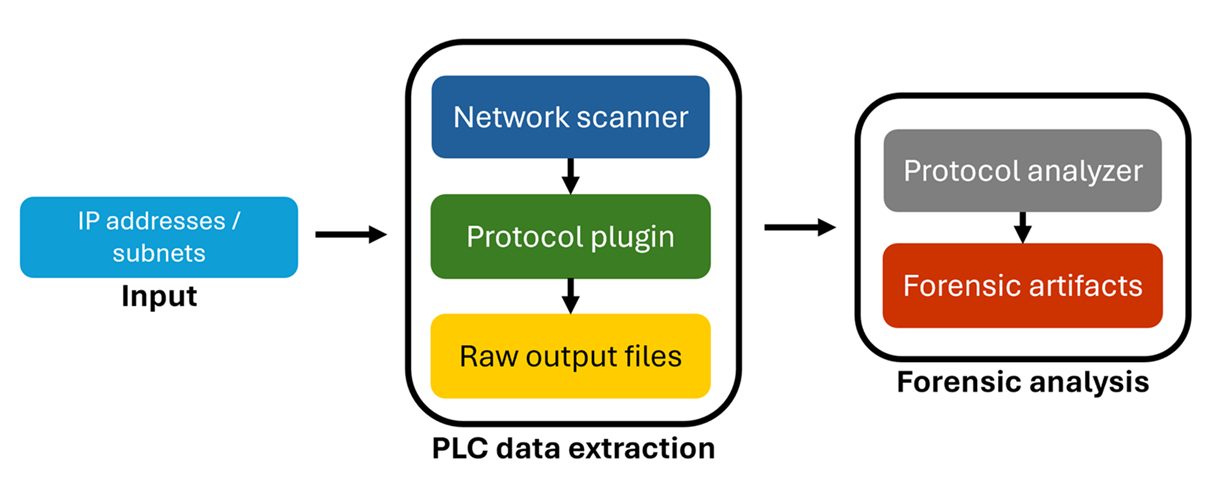 microsoft/ics-forensics-tools
산업용 PLC 메타데이터 및 프로젝트 파일을 분석하기 위한 오픈소스 포렌식 프레임워크입니다. ICS 환경에서 의심스러운 아티팩트를 스캔하여 사고 대응 및 수동 조사를 지원합니다.
 exploit-garbage/0day-rubbish
Redefining vulnerability disclosure in the AI era. We mass-produce exploitable 0days and disclose them directly, using event-driven pressure to…
 scy-phy/minicps
사이버-물리 시스템을 위한 실시간 시뮬레이션 프레임워크로, 물리 프로세스/제어 장치 모델과 Mininet 기반 네트워크 에뮬레이션을 포함하며, ICS 보안 연구를 위해 제작되었습니다.
 tijldeneut/icssecurityscripts
산업용 PLC의 보안 평가를 위한 Python 스크립트: Beckhoff, Siemens, Schneider, Mitsubishi, eWON, Hirschmann, Omron 장치의 스캐닝, 열거, 제어 및 익스플로잇.
 0x0mar/smod
MODBUS 침투 테스트 프레임워크
 rdomanski/exploits_and_advisories
제가 [공동] 발견했거나 [공동] 작성한 공개 익스플로잇, 취약점 및 보안 권고를 추적하는 저장소입니다.
 sadfud/exploits
실제 환경 및 CTF에서 웹/바이너리 PoC를 익스플로잇합니다.
 pmaynard/ics-testbed-framework
실제와 유사한 가상 SCADA/ICS 테스트베드를 IEC 60870-5-104 및 OPC-UA 노드와 함께 배포하여 공격 시뮬레이션, 정상 패킷 생성, 레드팀 보안 훈련을 가능하게 합니다.
 orange-cyberdefense/bof
BOF(Boiboite Opener Framework)는 산업용 프로토콜 구현체와 기기를 테스트하기 위한 프레임워크입니다.





