#1
Tools for assessing and securing Supervisory Control and Data Acquisition (SCADA) and Industrial Control Systems (ICS).
Kitploit 추천

 zeek/zeek
Zeek는 일반적인 IDS와는 매우 다른 강력한 네트워크 분석 프레임워크입니다.
 oisf/suricata
실시간 트래픽 검사, 침입 탐지 및 차단, 프로토콜 분석, 규칙 기반 위협 헌팅을 위한 오픈소스 네트워크 IDS/IPS/NSM 엔진입니다.
 mrhenrike/embedxpl-forge
임베디드 디바이스 보안 평가 프레임워크 — 700개 모듈, 350개 CVE, 55개 벤더, APT 그룹 엔진. 라우터, IP 카메라, GPON ONT, ISP CPE, IoT/임베디드 엣지를 포괄합니다.
 wireshark/wireshark
심층 패킷 검사, 수백 가지 프로토콜에 걸친 프로토콜 디코딩 및 캡처 파일 지원을 통해 네트워크 트래픽을 캡처하고 분석하여 문제 해결, 포렌식, 보안 조사에 활용할 수 있습니다.
 nmap/nmap
고성능 네트워크 탐지 및 보안 감사 도구로, 고급 포트 스캐닝, OS 탐지, 서비스 버전 탐지, 그리고 자동화된 정찰 및 취약점 평가를 위한 스크립트 가능한 NSE 엔진을 갖추고 있습니다.


 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master 권한 상승
 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 hslatman/awesome-industrial-control-system-security
산업 제어 시스템(ICS) 보안과 관련된 리소스를 엄선한 목록.
 thingsboard/thingsboard
IoT 통합 플랫폼 - 디바이스 관리, 데이터 수집, 처리 및 시각화.
 k3ystr0k3r/modbus-scanner
# C와 libmodbus로 작성된 멀티스레드 Modbus/TCP 탐지 스캐너.
 digitalbond/redpoint
ICS/SCADA 검색 및 열거를 위한 Nmap NSE 스크립트—BACnet, EtherNet/IP, CoDeSys, Fox, Modicon, Omron, S7—보안 평가를 위해 프로토콜 쿼리를 사용합니다.

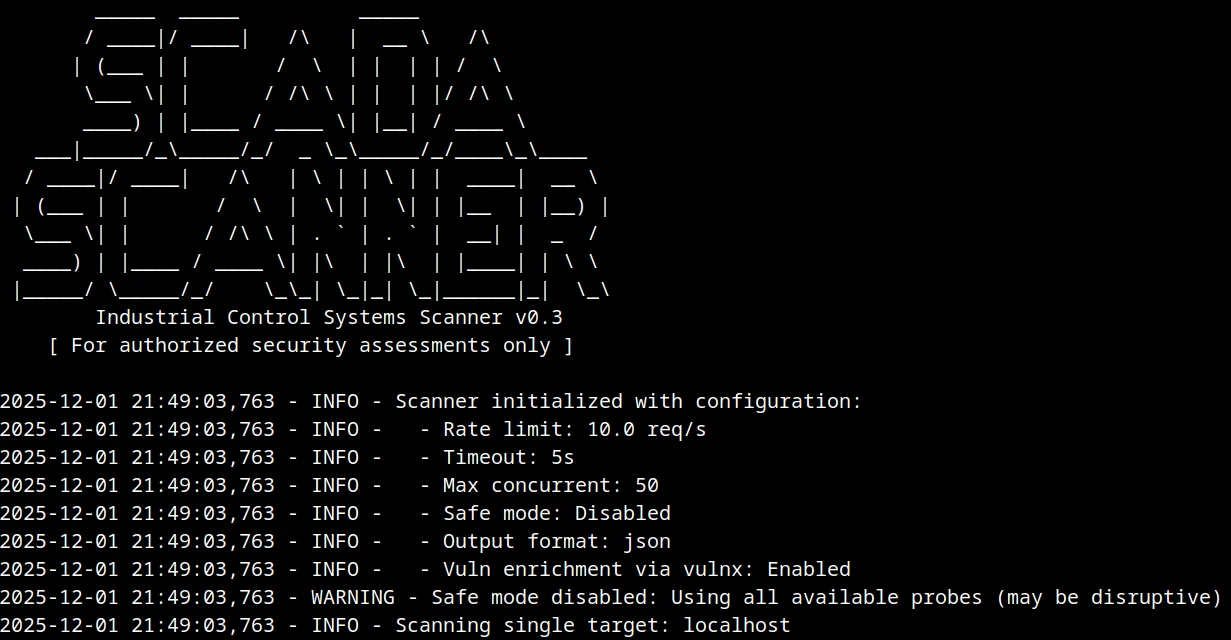 geeknik/scada-scanner
고성능 비동기 SCADA/ICS 스캐너
 secdev/scapy
Python 기반의 대화형 패킷 조작 라이브러리로, 광범위한 프로토콜에 걸쳐 네트워크 패킷을 위조, 디코딩, 전송, 캡처, 분석할 수 있으며 스캐닝, 트레이서우팅, 공격, 네트워크 탐색을 지원합니다.
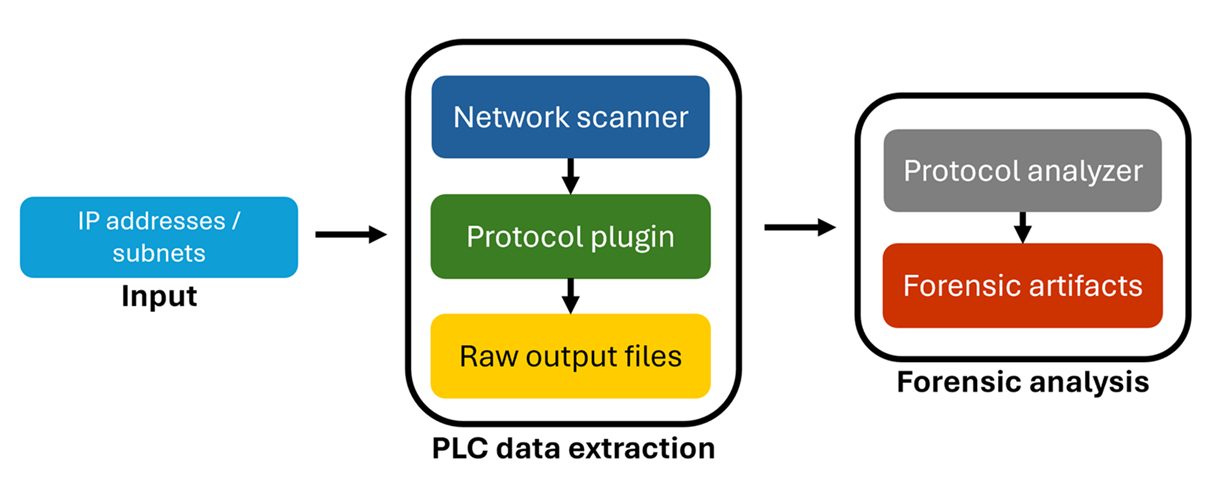 microsoft/ics-forensics-tools
산업용 PLC 메타데이터 및 프로젝트 파일을 분석하기 위한 오픈소스 포렌식 프레임워크입니다. ICS 환경에서 의심스러운 아티팩트를 스캔하여 사고 대응 및 수동 조사를 지원합니다.
 exploit-garbage/0day-rubbish
Redefining vulnerability disclosure in the AI era. We mass-produce exploitable 0days and disclose them directly, using event-driven pressure to…