
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천

 h3xdum/xiaomi-c200-firmware-analysis
UART에서 루트까지: U-Boot를 통해 샤오미 C200 침투하기
 malwaretech/phasedump
W32/Phase 모듈을 복호화하는 Python 도구
 xf1les/fsop-finder
Binary Ninja 플러그인으로, 제어 흐름과 스택 포인터를 하이재킹할 수 있는 FSOP 코드 경로를 찾기 위해 glibc libio를 스캔하여 힙 익스플로잇 연구를 지원합니다.
 hackyangwen-lgtm/rmg-s9180-fzg1
# Root My Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 페이로드 포트 - CVE-2026-43499 + KernelSU LKM
 dump-guy/sc2elf
LibObjectFile을 사용하여 shellcode를 ELF로 변환하는 간단한 dotnet Native AOT 앱
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Linux x86_64용 Cassowary CVE-2024-23222의 각색
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP 스택 버퍼 오버플로우 원격 코드 실행 취약점
 nccgroup/zipdefrag
Recon Montreal 2018에서 발표됨
 baba01hacker666/cve-2026-23111
Linux 커널 nf_tables Use-After-Free(CVE-2026-23111) — LPE PoC
 xrzcc/s26-m1q-ghostlock-selinux
GhostLock CVE-2026-43499 Galaxy S26(SM-S942U1/m1q) 연구: SELinux Permissive 달성, KASLR + tracefs 포팅, uid=0 경계 문서화
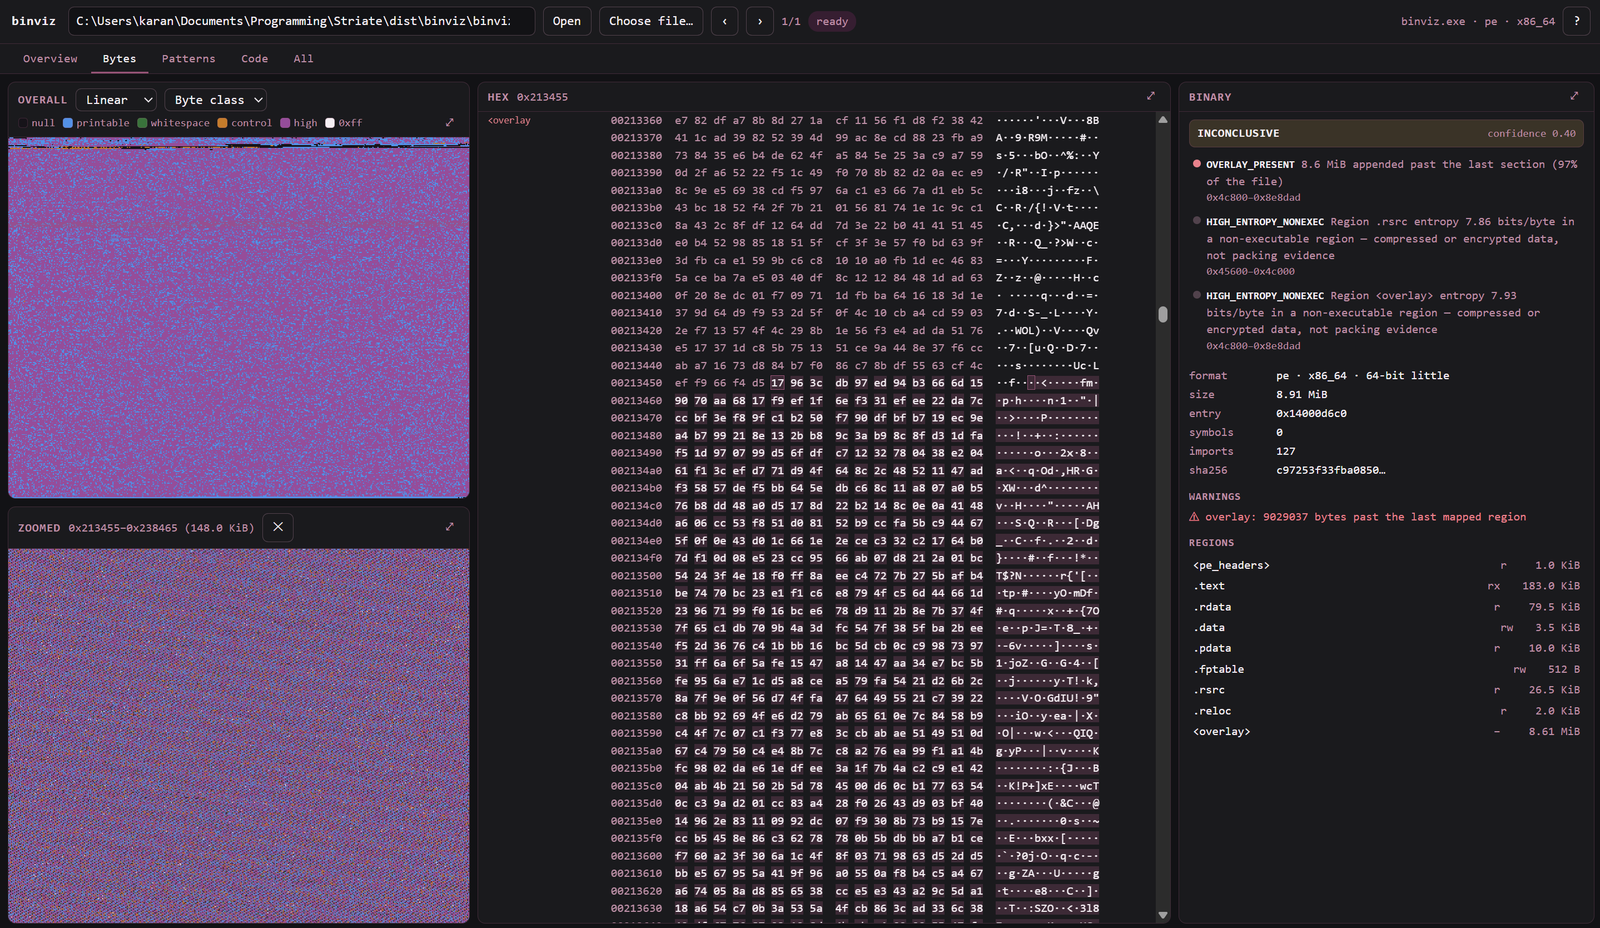 karankantaria/binviz
바이너리 시각화 및 트라이지 도구 — 단일 공유 주소 공간 모델 위에서 엔트로피, 바이트 클래스 및 힐베르트 곡선, 닷 플롯과 제어 흐름 그래프를 제공합니다.
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) 언락 불필요 Caps-Root 도구** — CVE-2025-21479 (Adreno GPU SDS) 기반의 임의 물리 쓰기 권한 상승 기법
 ejfkdev/avdroot
Go로 Android Studio 에뮬레이터의 ramdisk를 Magisk로 패치하여 루팅합니다.
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg로 Amadey Loader 리버스 엔지니어링: 동적 API 해석, 토큰 권한 상승, 키로거 후킹, 클립보드 캡처, 그리고 스틸러 스테이징을 위한 명령줄 악용.
 backdoorskid/win-def-clickfix
Microsoft Defender가 명령을 ClickFix로 플래그 지정할 가능성이 있는지 추정하는 스캐너입니다.
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
CVE-2024-54756의 개념 증명, GZDoom의 ZScript 스크립팅 엔진에서 내가 발견한 취약점.
 icewall/cve-2016-2334
CVE-2016-2334에 대한 익스플로잇: 7zip의 HFS+ 아카이브 파서에서 발생하는 힙 오버플로. HFS+ 파일 생성기와 취약점 디버깅을 위한 WinDbg 힙 분석 스크립트를 포함합니다.
 axlan/fatal_core_dump
코어 덤프 디버깅 살인 미스터리.








