
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천

 werew/qsynth-artifacts
QSynth를 위한 벤치마크 데이터셋 및 합성 아티팩트로, Tigress로 난독화된 C 함수, x86_64 바이너리, 실행 트레이스, 정답 데이터, 그리고 합성된 AST 결과를 포함합니다.
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, SKF fragmentation, Windows exploit, anti-debug, obfuscation, API hooking,…
 matthw/malware_analysis
악성코드 분석을 위한 Python 툴킷으로, 의심스러운 파일을 검사하고 보안 조사에 필요한 침해 지표를 추출하도록 설계되었습니다.
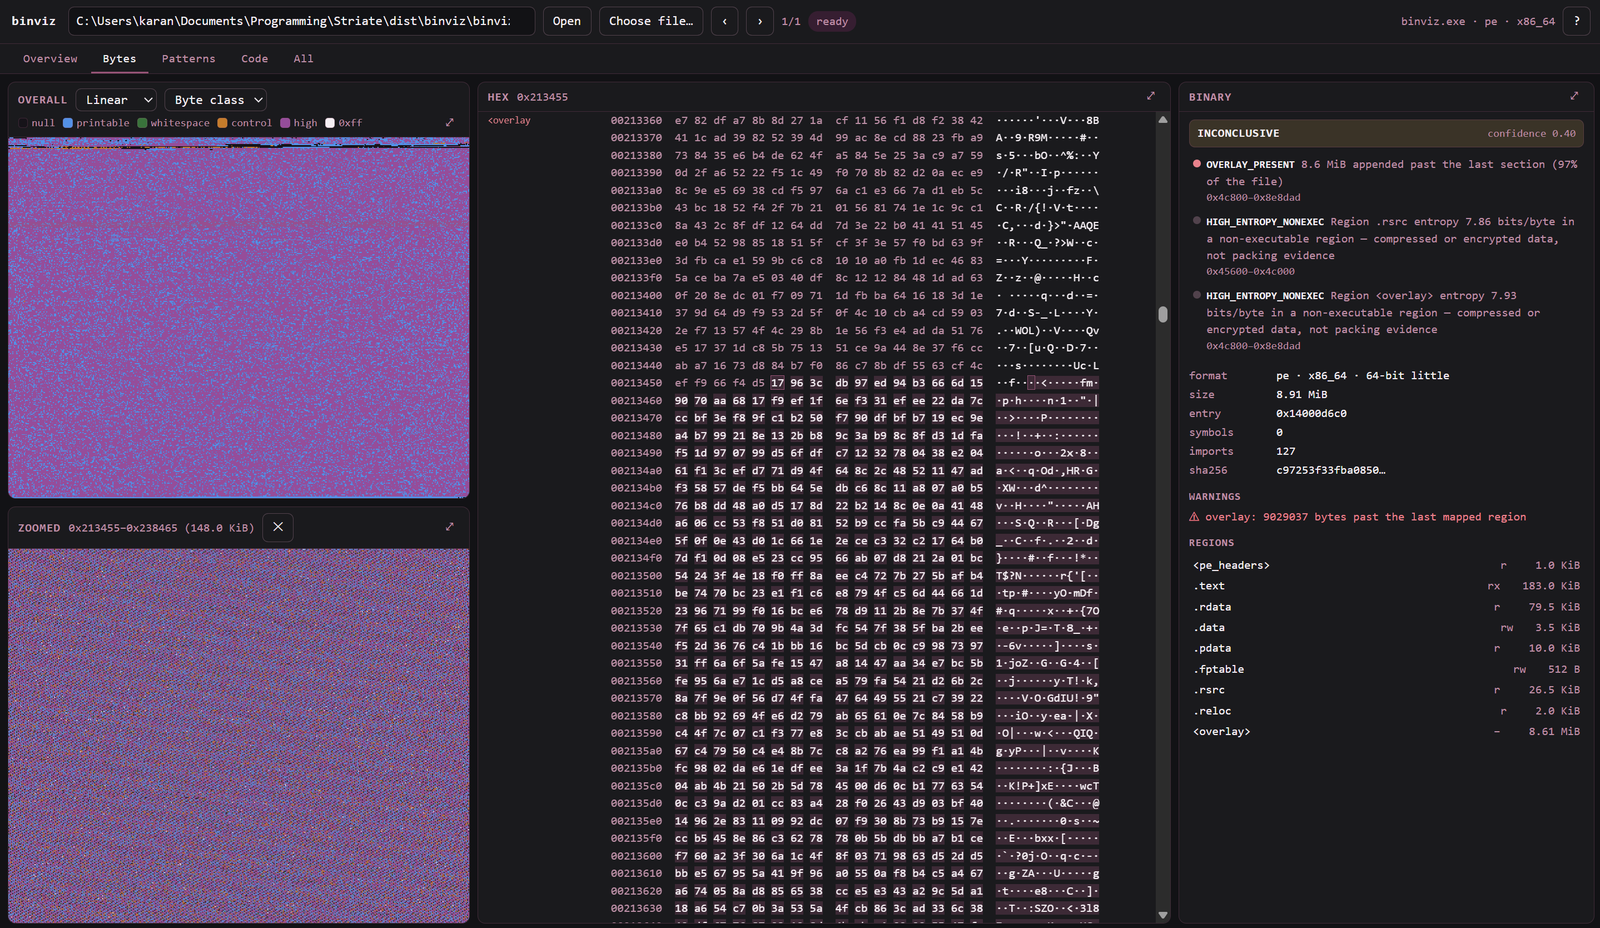 karankantaria/binviz
바이너리 시각화 및 트라이지 도구 — 단일 공유 주소 공간 모델 위에서 엔트로피, 바이트 클래스 및 힐베르트 곡선, 닷 플롯과 제어 흐름 그래프를 제공합니다.
 calligraf0/cve-2024-0311
CVE-2024-0311에 대한 개념 증명 익스플로잇으로, 프로세스 인젝션과 명명된 파이프 조작을 통해 Skyhigh Client Proxy 정책을 우회하며, AV/EDR 제한을 회피하기 위한 맞춤형 셸코드를 포함합니다.
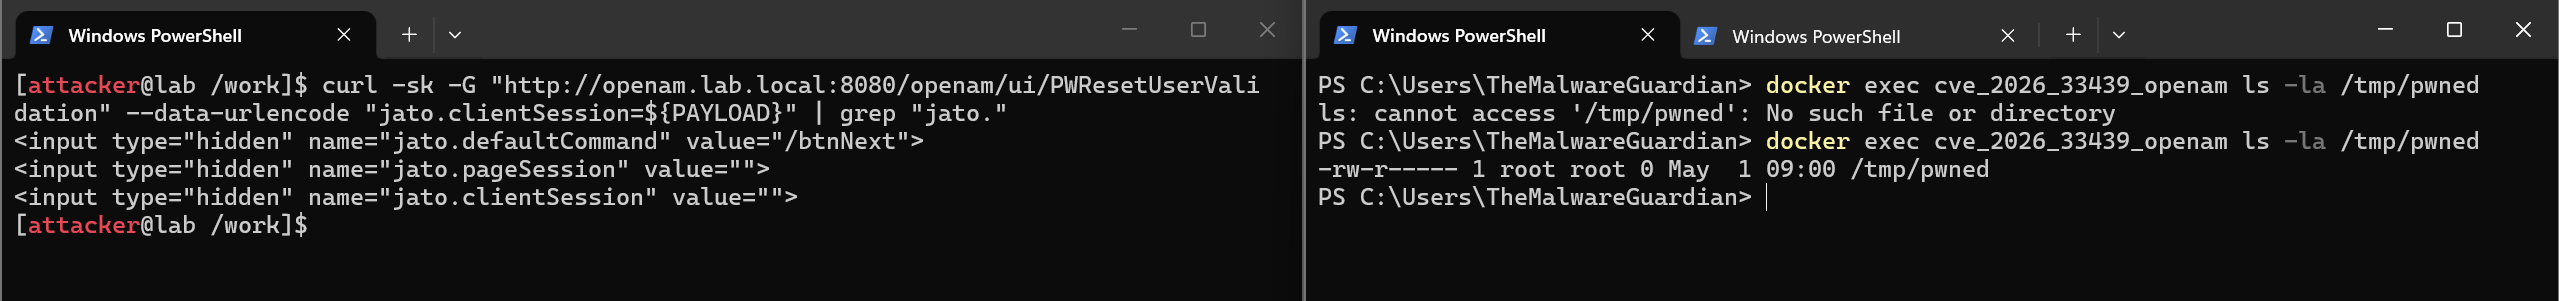 themalwareguardian/cve-2026-33439
CVE-2026-33439(OpenAM jato.clientSession 역직렬화를 통한 사전 인증 RCE)에 대한 최초의 공개 익스플로잇 구현.
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 툴킷: Go 단일 바이너리 툴체인 + realme RMX5010 (A16, SM8750) 타깃 포트
 p0dalirius/pdbdownload
PE(Portable Executable)와 연결된 PDB 파일을 다운로드하는 유틸리티입니다.
 vichhka-git/renef-skills
renef.io 운영을 위한 Agent Skill — Android ARM64 동적 계측: 네이티브/Java 후킹, 메모리 패치, 시스템 콜 추적, SSL 핀닝/루트 탐지 우회; Frida 및 GameGuardian 스크립트를 renef Lua로 포팅.
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Huawei Watch 4 Pro(커널 5.4.210)를 대상으로 한 Linux 커널 futex PI rt_mutex UAF ARM32 권한 상승 연구
 ggfuchsi-oss/lg-webos-kexec
kexec를 통해 루팅된 LG webOS TV에서 커스텀 Linux 커널을 부팅하며, 리버스 엔지니어링된 SoC 워치독 지원, 프레임버퍼 페이로드 및 initramfs 커널 빌드 흐름을 포함합니다.
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI 스택 UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find X8?OnePlus…
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap 이중 해제(double-free) → 원격 코드 실행(ASLR 활성화 상태)
 unsignedchad/bcm4360-wpa3
2014 맥북 프로의 와이파이 칩을 위한 wpa3 기능
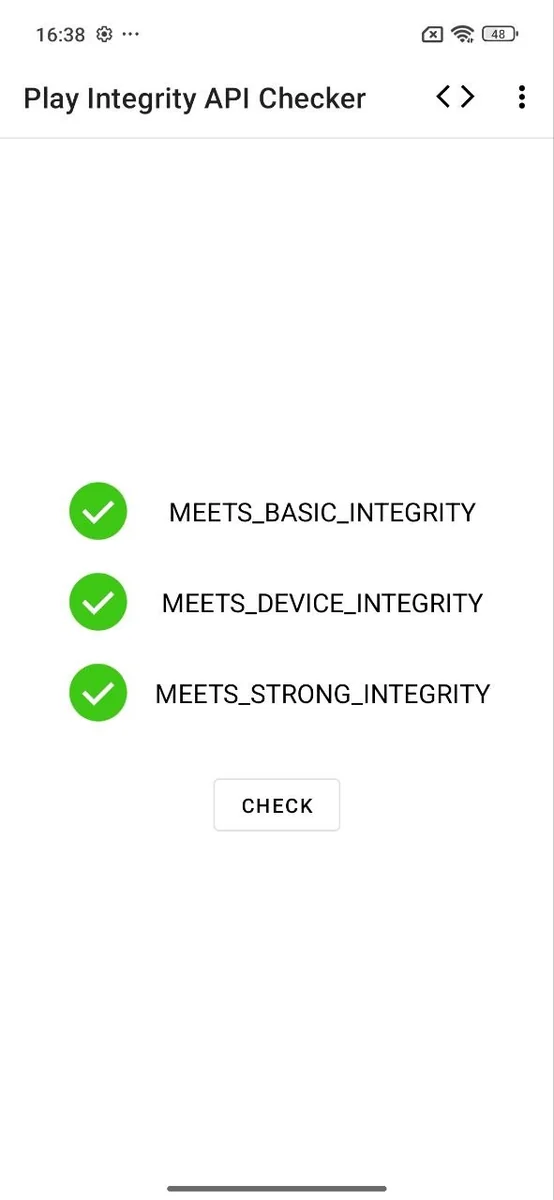 aniketlab/poco-m7-plus-jailbreak
Poco M7 Plus(SM6375)에서 Qualcomm GBL 익스플로잇(CVE-2026-24088)을 통한 임시 루트 연구 + GhostLock 커널 분석(CVE-2026-43499)
 florentineprinzessinzusachsen/badbox-h713-projector
Allwinner H713 Android 프로젝터의 BadBox 악성코드 분석 및 제거 가이드: ADB 접근, 감염 증거, 펌웨어 백업, 드로퍼 제거, 검증.
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) 언락 불필요 Caps-Root 도구** — CVE-2025-21479 (Adreno GPU SDS) 기반의 임의 물리 쓰기 권한 상승 기법








