#1
 sneakynachos/cve-2026-2796-escape-wasm-by-using-wasm
CVE-2026-2796용 PoC 익스플로잇 체인: SpiderMonkey WebAssembly 샌드박스 탈출 (시그니처 타입 혼동 -> 임의 읽기/쓰기 -> RCE)
 jinxhy/awesome-moai-security
모바일 온디바이스 AI 시스템을 위한 공격 및 방어 연구의 엄선된 읽기 목록 및 분류 체계로, 적대적 공격, 백도어 공격, 모델 도난 공격, 에너지-지연 공격을 비롯해 난독화, TEE, 워터마킹 방어를 다룹니다.
 jazho76/house_of_apple_2
glibc 2.43에서 House of Apple 2 FSOP 기법을 다루는 대화형 GDB 워크스루로, vtable 우회, 스택 피보팅, ROP를 아우르는 재현 가능한 샌드박스를 제공합니다.
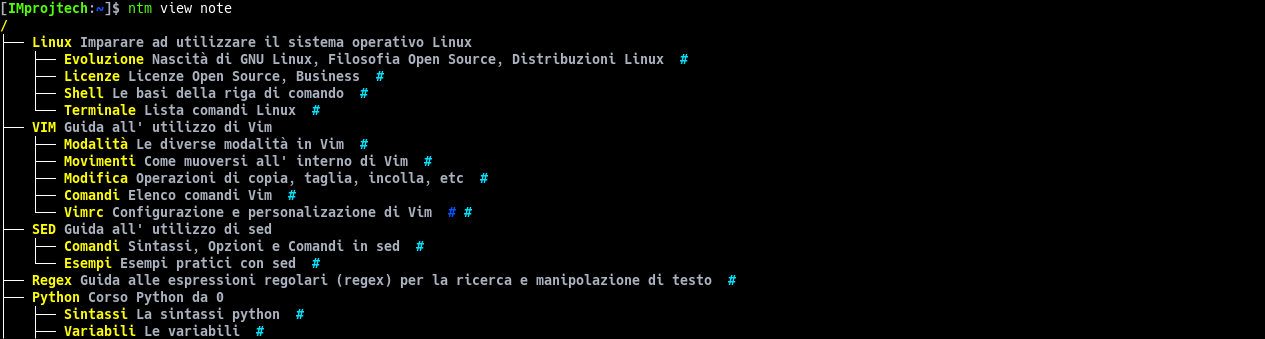 improjtech/notamy
계층적 태깅 및 파일 링크를 지원하는 터미널 기반 노트 관리자
 jimmyader/cheatsheethost
로컬에서 호스팅되는 치트 시트 페이지입니다. 현재 리버스 엔지니어링에 사용 중이며, 실험실에서 호스팅되어 인스턴스 외부로의 트래픽을 제한하거나 생략(방화벽 잠금)할 수 있습니다.
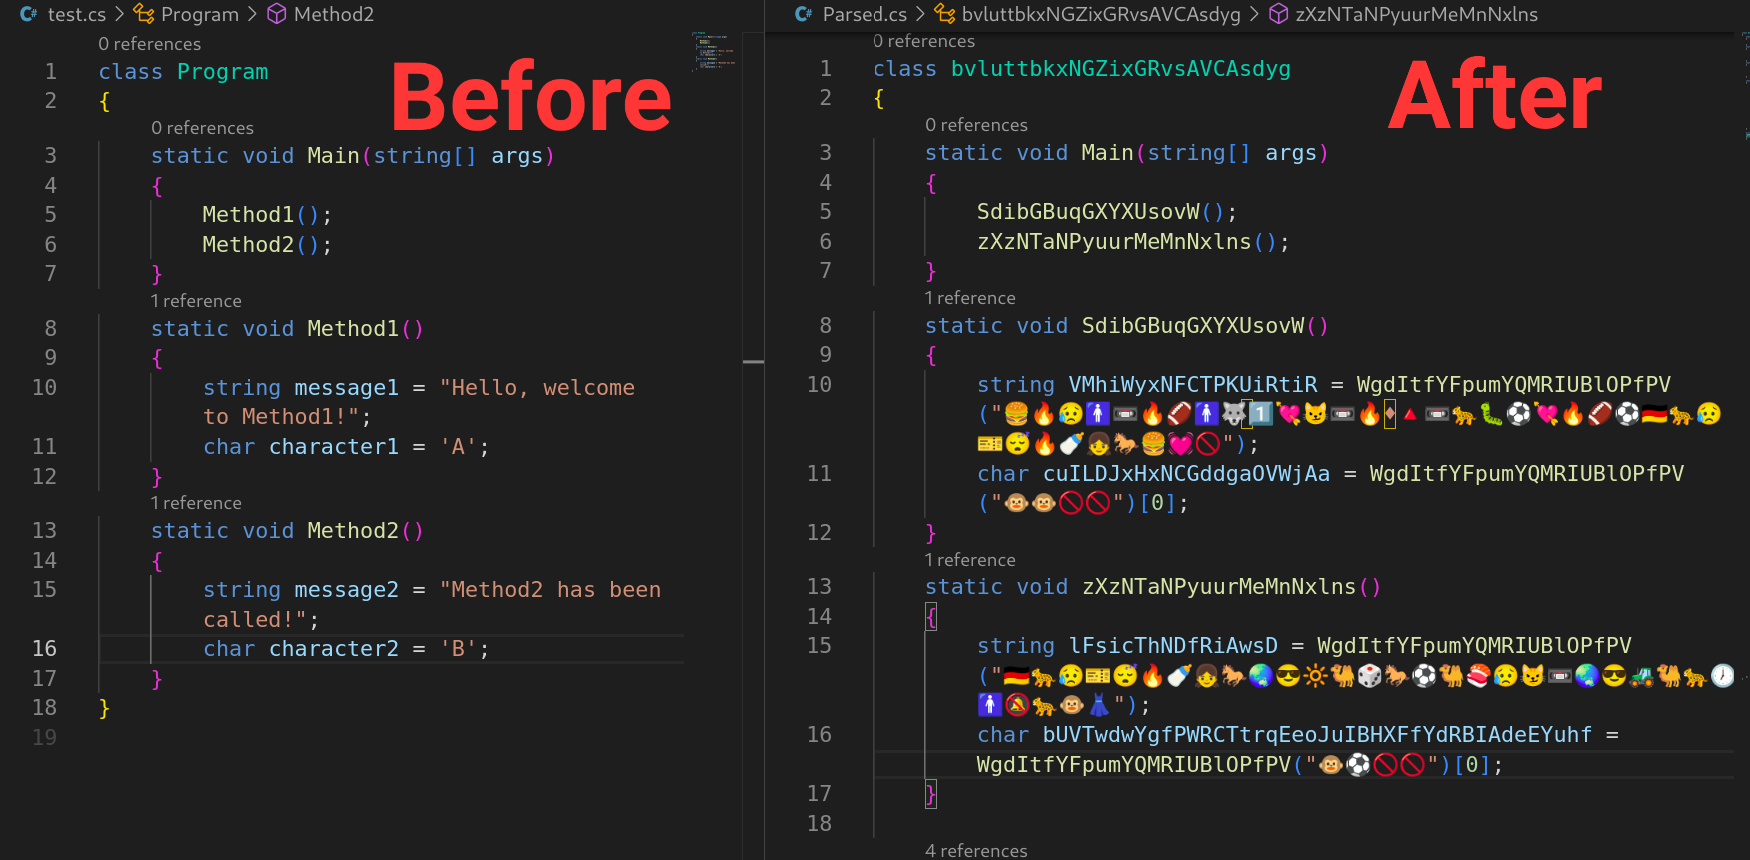 tomiwa-ot/emojify
C# 소스 코드 난독화 도구로, 문자 및 문자열 리터럴을 이모지로 대체하고 Roslyn을 사용하여 클래스, 인터페이스, 메서드 및 변수 이름을 무작위화합니다.
 e-r-butch/f9360-cve43499
SM-F9360 (Galaxy Z Fold4, q4q) 잠긴 부트로더 KernelSU root — CVE-2026-43499 임시 root → LD_PRELOAD DEFEX 우회 → LTO 미적용 clang-12 kernelsu.ko. 기기 검증 완료…
 nighthawkk/audioserver-voip-recorder
🔬 libaudioflinger.so를 동적으로 후킹(hooking)하여 실시간 VoIP 오디오 캡처(Uplink/Downlink)를 수행하는 고급 Android 연구 도구입니다. Android 14의 WhatsApp, Signal, Telegram에서 테스트 및…
 dangokyo/cve-2017-3000
CVE-2017-3000(Flash Player Constant Blinding PRNG)의 전체 익스플로잇
 bytev0rtex/cve-2026-65349
iOS 26.6의 XNU vfs_attr_pack_internal(getattrlist)에서 발생하는 경계를 벗어난 쓰기(Out-of-Bounds Write)에 대한 개념 증명(PoC)으로, 커널 힙 손상과 PAC 포인터 위조를 위한 익스플로잇 노트를 시연합니다.
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132(AirBourne)에 대한 PoC. 현재는 오버플로를 유발하여 크래시를 일으킬 뿐입니다.
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engine 기반의 심볼 인식 x86/x64 어셈블리 패치를 위한 IDA Pro 플러그인. 자동 IDA 심볼 해석, RIP 상대 인코딩, _↔. 이름 보정 기능을 갖춘 Keypatch의 포크.
 ffri/xprtestsuite
향후 XProtect Remediator(XPR) 연구를 돕기 위한 스크립트 및 문서 모음
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 theatha/yara_for_config_extraction
맞춤형 YARA 모듈을 C로 제작하여 악성코드 구성을 추출하는 튜토리얼과 소스 코드로, 실용적인 Danabot 예제와 재사용 가능한 빌드 스크립트를 포함합니다.
 nccgroup/binja_arch_ref
현재 아키텍처에 대한 정보를 담은 치트 시트를 표시하는 간단한 Binary Ninja 플러그인