
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 하드코딩된 FTP 사용자 이름 및 비밀번호 취약점
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609에 대한 개념 증명 및 계측 재현 하네스로, 빅엔디언 PCM 오디오 트랙이 포함된 조작된 WebM 파일을 통해 도달 가능한 Android의 MatroskaExtractor에서 발생하는 범위를 벗어난 쓰기 취약점입니다.
 vl4dr/cve-2024-42642
Crucial MX500 SSD 펌웨어 업데이트 메커니즘의 세 가지 취약점에 대한 개념 증명 악용 코드로, ATA 명령을 통한 버퍼 오버플로우 및 잠재적 코드 실행을 가능하게 합니다.
 synacktiv/toy-wasm-symbexp
블로그 게시물 ...을 지원하는 토이 심볼릭 실행 엔진
 xv4l3x/hermit
React Native 앱의 Hermes 바이트코드(HBC)를 검사, 디컴파일하고 구조적으로 패치하며, GDB 스타일 REPL, CFG, 디컴파일러 및 재직렬화 패처를 제공합니다.
 werew/qsynth-artifacts
QSynth를 위한 벤치마크 데이터셋 및 합성 아티팩트로, Tigress로 난독화된 C 함수, x86_64 바이너리, 실행 트레이스, 정답 데이터, 그리고 합성된 AST 결과를 포함합니다.
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, SKF fragmentation, Windows exploit, anti-debug, obfuscation, API hooking,…
 matthw/malware_analysis
악성코드 분석을 위한 Python 툴킷으로, 의심스러운 파일을 검사하고 보안 조사에 필요한 침해 지표를 추출하도록 설계되었습니다.
 calligraf0/cve-2024-0311
CVE-2024-0311에 대한 개념 증명 익스플로잇으로, 프로세스 인젝션과 명명된 파이프 조작을 통해 Skyhigh Client Proxy 정책을 우회하며, AV/EDR 제한을 회피하기 위한 맞춤형 셸코드를 포함합니다.
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Formbook에 대한 리버스 엔지니어링 분석으로, .NET 어셈블리 조작과 XOR 복호화를 사용하는 정보 탈취 프로그램입니다. XOR 복호화 루프, CLR 초기화, SQLExpress 미끼, 키로거/클립보드 API를 포함하여 x32dbg를 통해 전체 페이로드를…
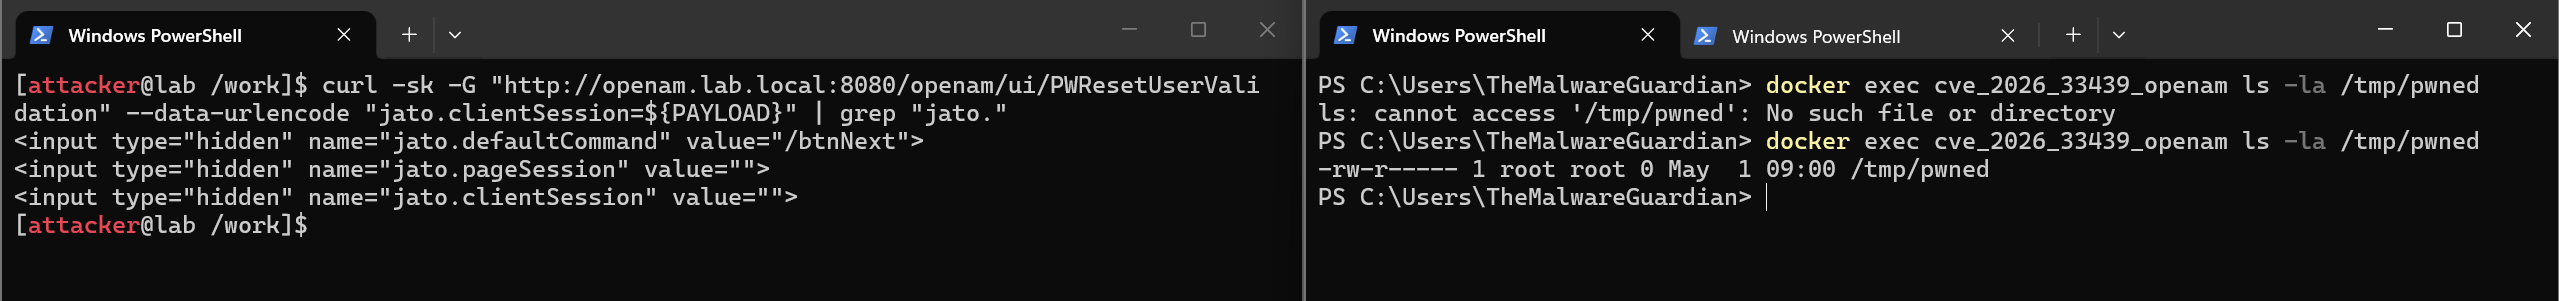 themalwareguardian/cve-2026-33439
CVE-2026-33439(OpenAM jato.clientSession 역직렬화를 통한 사전 인증 RCE)에 대한 최초의 공개 익스플로잇 구현.
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 툴킷: Go 단일 바이너리 툴체인 + realme RMX5010 (A16, SM8750) 타깃 포트
 p0dalirius/pdbdownload
PE(Portable Executable)와 연결된 PDB 파일을 다운로드하는 유틸리티입니다.
 vichhka-git/renef-skills
renef.io 운영을 위한 Agent Skill — Android ARM64 동적 계측: 네이티브/Java 후킹, 메모리 패치, 시스템 콜 추적, SSL 핀닝/루트 탐지 우회; Frida 및 GameGuardian 스크립트를 renef Lua로 포팅.
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Huawei Watch 4 Pro(커널 5.4.210)를 대상으로 한 Linux 커널 futex PI rt_mutex UAF ARM32 권한 상승 연구
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI 스택 UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find X8?OnePlus…








