
 #1
Tools for decompiling, disassembling, and understanding malware internals and complex binaries.
Kitploit 추천

 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
Razer Lycosa.sys의 두 가지 커널 취약점(CWE-125 메모리 노출 + CWE-121 스택 오버플로)을 연계한 로컬 권한 상승. Windows 11에서 검증된 조정된 공개 자료.
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer에 대한 심층 리버스 엔지니어링 분석으로, 프로세스 할로잉(process hollowing), 네이티브 API 호출, C2 통신을 사용하는 정보 탈취형 악성코드입니다. 페이로드 추출, 클립보드 하이재킹, 키로깅, C2 도메인 식별을 포함합니다.
 gmh5225/deobf-arxan-deob-c
간단한 C 프로그램으로, Arxan으로 보호된 Windows 실행 파일을 빠르게 난독 해제합니다.
 ea/xfg_analyzer
무차별 대입(Brute-force)으로 얻은 XFG 해시를 사용해 정확한 함수 프로토타입을 복구하는 Binary Ninja 플러그인
 duality084/cve-2023-33381-mitrastar-gpt-2741gnac
MitraStar GPT-2741GNAC 라우터의 OS 명령 주입(CVE-2023-33381)에 대한 개념 증명 익스플로잇입니다. 진단 ping/traceroute 기능을 통한 제한된 셸 우회를 시연하며, 취약한 CGI 바이너리에 대한 리버스 엔지니어링 분석을…
 losfuzzys/glacierctf2023_writeups
GlacierCTF 2023을 다루는 선별된 CTF 라이트업 컬렉션으로, pwn, rev, web, crypto 및 스마트 컨트랙트 챌린지에 대한 솔루션과 교육적 설명을 포함합니다.
 v-pun215/tourmaline
리버스 엔지니어링 노트, 난독화 해제된 소스, IOC, 그리고 Tourmaline ClickFix Python RAT의 YARA 규칙으로, DNS 터널과 블록체인 데드드롭 C2를 다룹니다.
 proteqtum/interactive-binary-structures
바이너리 형식과 시스템 메모리 레이아웃을 위한 대화형 문서 및 시각적 참조 자료.
 secforce/cve-2018-8941
D-Link DSL-3782 코드 실행 (개념 증명)
 egorrsp/cve-2020-15368-asrdrv103-research
ASRock AsrDrv103.sys(CVE-2020-15368)의 리버스 엔지니어링 연구로, 드라이버 인터페이스, 암호화된 요청 프로토콜, 그리고 권한 있는 하드웨어 접근 프리미티브를 다룹니다.
 e-gleba/world_conqueror_4_ru
World Conqueror 4 (RU)용 번역 문자열
 embee-research/icedid-file-decryptor
# IcedID 악성코드용 정적 복호화기
 robertmotr/zirconium
Plutonium BO2 좀비용 DLL 주입 가능한 내부 게임 치트
 patois/winmagic_sd
기술 문서 및 PoC 익스플로잇 - CVE-2020-11519 및 CVE-2020-11520
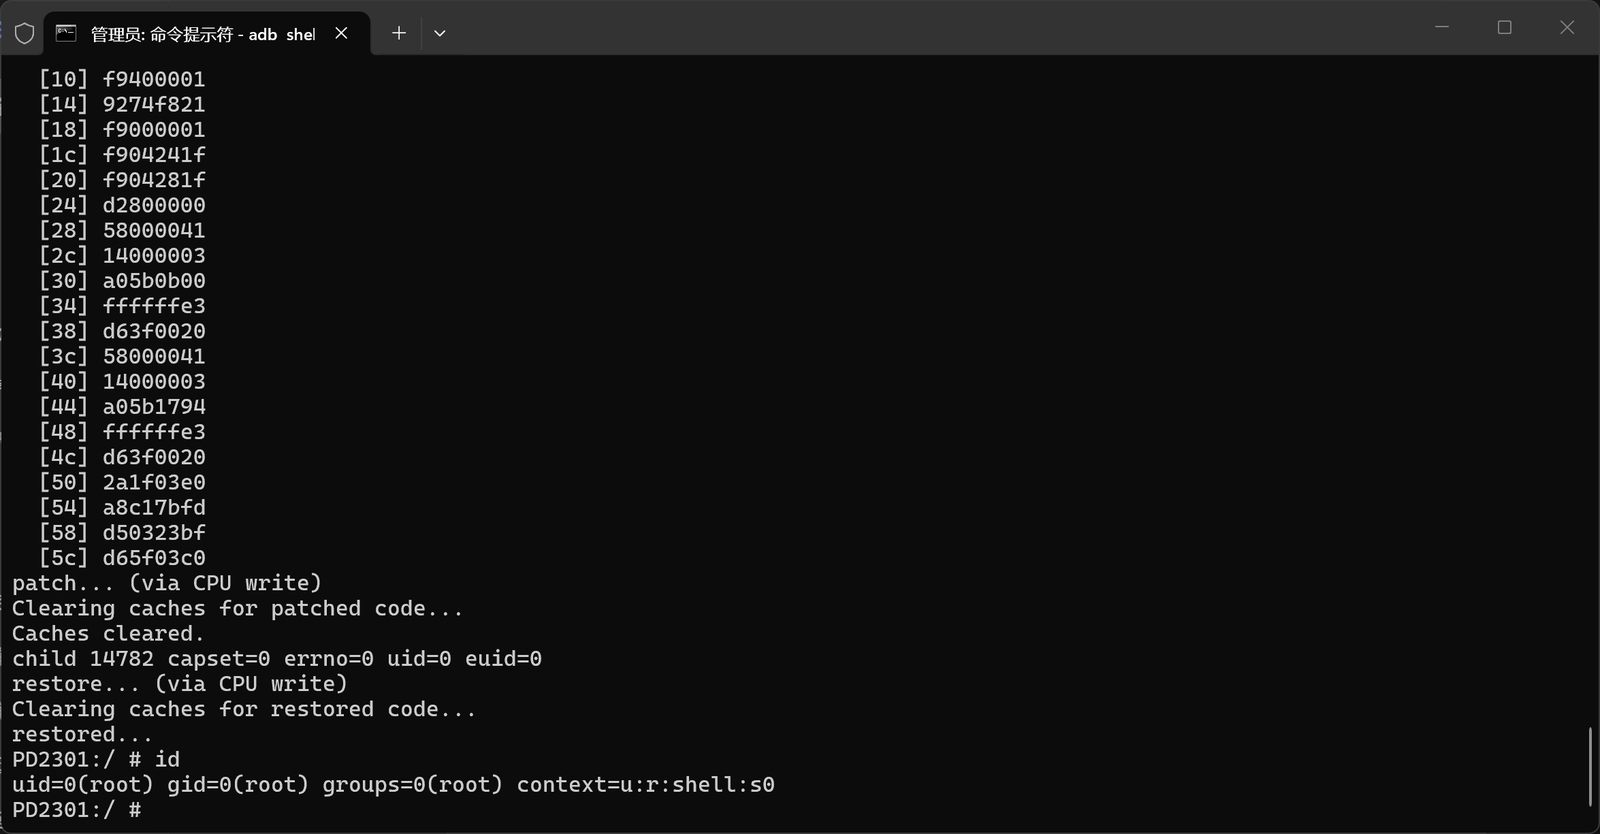 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479(Adreno KGSL)를 대상으로 한 iQOO Neo8(SM8475)용 로컬 루트 익스플로잇 - 물리 메모리 읽기/쓰기, SELinux 비활성화, 루트 셸 실행
 bytev0rtex/cve-2026-65330
iOS 26.6의 tmpfs setxattr 핸들러에서 수정된 PAC diversifier 우회에 대한 개념 증명으로, 사용자 공간에서 취약한 서명 경로에 도달 가능함을 보여줍니다.
 exifdev/prineo_re
아케이드 PriPara 게임을 구동하는 엔진의 리버스 엔지니어링








