
 #1
RAT development frameworks, detection tools, and post-exploitation remote access utilities.
Kitploit 추천
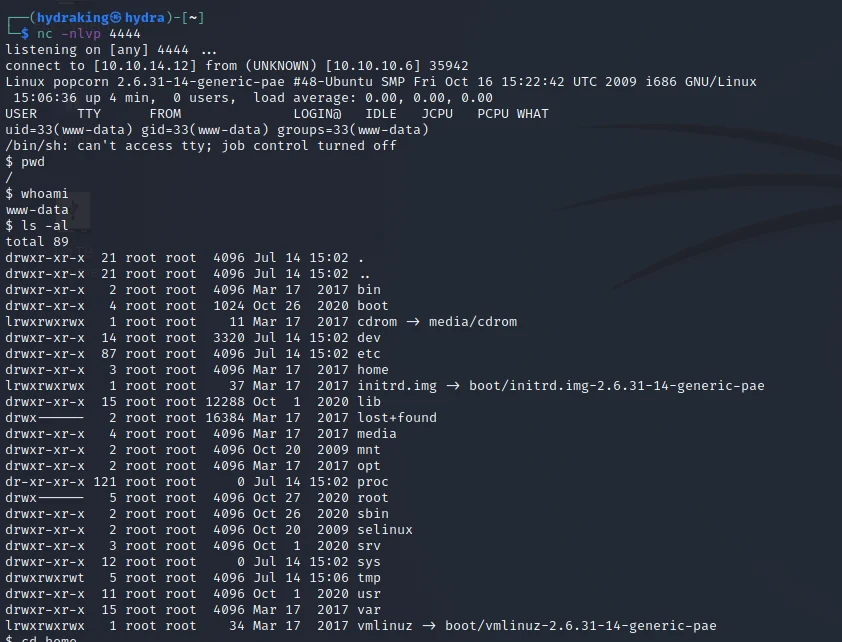
 h3x0v3rl0rd/php_reverse_shell
대상 시스템에서 원격 명령 실행을 설정하기 위한 간단한 PHP 리버스 셸 스크립트입니다. 침투 테스트 및 보안 평가에 이상적입니다.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 mishakorzik/allhackingtools
해커를 위한 올인원 해킹 도구! 그리고 더 많은 해킹 도구! Termux용.
 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 yasserbdj96/hiphp
HTTP/HTTPS를 통해 원격 웹사이트를 제어하는 PHP 기반 백도어 도구입니다. 파일 관리, 명령 실행, 비밀번호로 보호되는 접근 및 Tor 연결을 지원합니다.
 khush-613/cve-2026-44011-poc
CVE-2026-44011에 대한 Python 개념 증명 익스플로잇으로, Yii 동작 주입을 통한 Craft CMS의 인증된 RCE이며, 2단계 명령 출력 캡처를 지원합니다.
 omnigodz/cve-2022-1388
이 저장소는 CVE-2022-1388(F5 BIG-IP 인증 우회를 통한 원격 코드 실행(RCE))용 파이썬 익스플로잇으로 구성되어 있습니다.
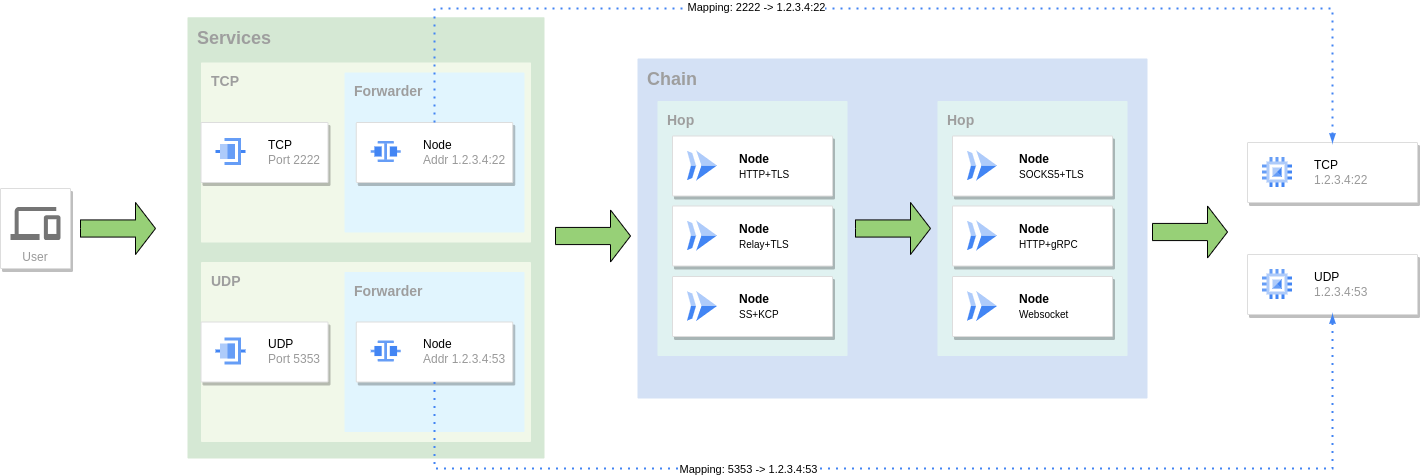 go-gost/gost
GO Simple Tunnel - golang으로 작성된 간단한 터널
 bastillion-io/bastillion
Bastillion은 모든 시스템에 대한 SSH 접근을 브라우저 기반으로 깔끔하게 관리할 수 있는 방법을 제공합니다—마치 친숙한 대시보드를 갖춘 배스천 호스트와 같습니다.
 wangyihang/platypus
:hammer: 현대적인 크로스 플랫폼 머신 관리자
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 softethervpn/softethervpn
SSL-VPN, WireGuard, OpenVPN, IPsec, L2TP, MS-SSTP, L2TPv3 및 EtherIP를 AES-256 암호화와 함께 지원하는 크로스 플랫폼 멀티 프로토콜 VPN 서버 및 클라이언트.
 its-a-feature/mythic
협업형 멀티플랫폼 레드 팀 프레임워크
 0asylum/cve-2026-31857
CraftCMS는 제어판의 관계형 조건문을 통해 RCE 취약점이 존재합니다
 yarrick/iodine
Tunnel IPv4 data through DNS servers to bypass firewall restrictions and provide covert network access for penetration testing.
 firerpa/lamda
Android 풀스택 기기 제어 플랫폼: WebRTC/H.264 원격 데스크톱, UI/OCR/이미지 매칭 자동화, 원클릭 MITM, 내장 Frida, 프록시/VPN/frp/P2P 네트워킹, MCP/Agent, 160개 이상의 API, 멀티 디바이스 클러스터 및…
 hironull/cve-2018-1207-better
펌웨어 2.52.52.52 이하의 iDRAC 7 & 8용 리버스 셸 CVE





