#1

 pasquini-dario/project_mantis
Project Mantis: AI 해커에게 역공격하기; LLM 기반 사이버 공격에 대한 방어 수단으로서의 프롬프트 인젝션
 1njected/cmloot
System Center Configuration Manager (SCCM/CM) SMB 공유에 저장된 흥미로운 파일 찾기
 jas502n/cve-2019-11580
Atlassian Crowd 및 Crowd Data Center의 원격 코드 실행 취약점인 CVE-2019-11580에 대한 Python 익스플로잇입니다. 악성 플러그인을 업로드하여 대상 서버에서 셸 액세스를 획득합니다.
 incursi0n/bluesam
BlueHammer 취약점을 악용하여 SAM 데이터베이스 복사본을 획득하는 Cobalt Strike Beacon Object File입니다.
 ripits-sec/couchpotato
Windows 권한 상승 도구로, ETW와 AMSI를 패치하고 간접 시스템 호출을 사용하여 SeImpersonatePrivilege를 악용해 서비스 계정이나 관리자를 NT SYSTEM으로 상승시킵니다.
 mpgn/rails-doubletap-rce
경로 탐색(CVE-2019-5418)과 Ruby 객체 역직렬화(CVE-2019-5420)를 사용한 Rails 5.2.2 RCE
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 인증 우회 --> JetBrains TeamCity Pre-2023.11.4에서 RCE
 xaitax/totalrecall
이 도구는 Windows 11의 Recall 기능에서 데이터를 추출하여 표시하며, PC 활동 스냅샷 정보에 쉽게 접근할 수 있는 방법을 제공합니다.
 paranoidninja/boomerang
에이전트-서버 HTTP+TCP 터널링 도구로, 여러 내부 서비스를 외부 네트워크에 노출시킵니다. 다중 레벨 피벗팅과 SOCKS 프록시 포워딩을 지원하여 레드팀 운영에 활용됩니다.
 withsecurelabs/doublepulsar-usermode-injector
DOUBLEPULSAR 페이로드의 usermode 셸코드를 사용하여 임의의 DLL을 다른 프로세스에 반사적으로 로드하는 유틸리티로, 탐지 기법 테스트 또는 기타 보안 연구에 사용됩니다.
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater는 Static Kitten 그룹 공격에서 주요 페이로드이자 전체 적대적 작전의 중추를 나타냅니다.
 jingmatrix/pixel-ksu-root
Pixel 기기에서 루트 권한을 얻는 데 도움이 되는 CVE 연구 및 익스플로잇
 ccob/gssapi-abuse
Active Directory 네트워크 내에서 GSSAPI 남용에 취약한 잠재적 호스트를 열거하는 도구
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
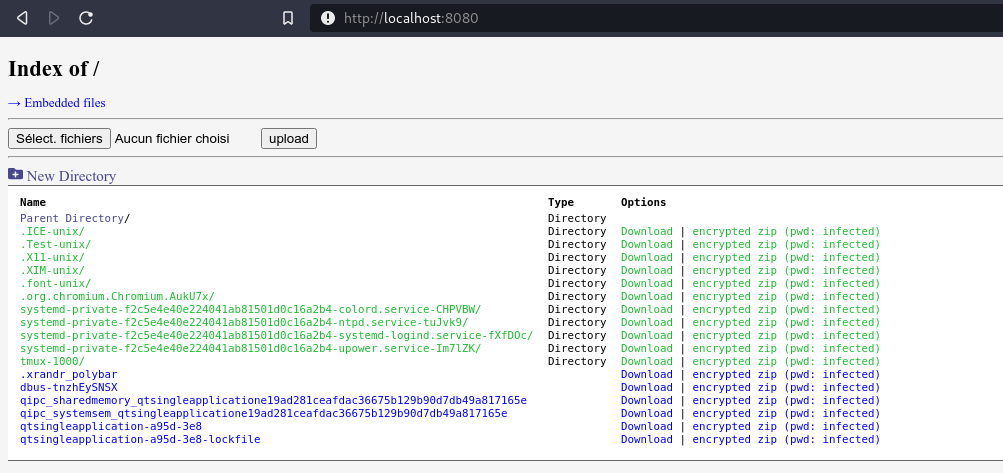 nodauf/swego
Golang으로 작성된 만능 웹서버. Python의 SimpleHTTPServer처럼 간단하게 유지되지만 다양한 기능을 제공합니다.
 its-a-feature/bifrost
macOS Kerberos의 Heimdal API와 상호작용하기 위한 Objective-C 라이브러리 및 콘솔
 iilegacyyii/shellcrypt
셸코드를 난독화하는 QoL 도구입니다. 향후 인코딩/암호화/압축 방식을 체이닝할 수 있게 될 예정입니다.