
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 trustedsec/cs-remote-ops-bof
Beacon Object Files을 사용하여 구현된 원격 작업 명령
 insecurityofthings/jackit
MouseJack 취약점을 위한 익스플로잇 도구로, nRF24L01 무선 동글을 통해 키 입력 주입 및 마우스 하이재킹을 가능하게 합니다. 여러 Microsoft 및 Logitech 장치를 지원하며 Duckyscript 페이로드 통합을 제공합니다.
 carmaa/inception
Inception은 PCI 기반 DMA를 악용하는 물리적 메모리 조작 및 해킹 도구입니다. 이 도구는 FireWire, Thunderbolt, ExpressCard, PC Card 및 기타 모든 PCI/PCIe 인터페이스를 통해 공격할 수 있습니다.
 luemmelsec/pentest-tools-collection
Active Directory 공격, C2, 권한 상승, 난독화 및 웹 침투 테스트를 위한 공격형 보안 도구와 명령어의 엄선된 모음입니다.
 garrettfoster13/sccmhunter
Active Directory 도메인 내 Microsoft SCCM 자산을 식별, 프로파일링 및 공격하여 자격 증명 검색 및 사이트 탈취를 간소화하는 사후 침투 도구입니다.
 mgeeky/protectmytooling
멀티-패커 래퍼로, 다양한 패커, 난독화 도구 및 기타 Red Team 지향 무기들을 데이지 체인 방식으로 연결할 수 있습니다. 아티팩트 워터마킹, IOCs 수집 및 PE 백도어링 기능이 특징입니다. 임플란트를 입력하면 많은 은밀한 작업을 수행하고 난독화된 실행…
 yuanyuanxiang/simpleremoter
Gh0st 기반 원격 제어 프로그램: 터미널 관리, 프로세스 관리, 창 관리, 원격 데스크톱, 파일 관리, 음성 관리, 비디오 관리, 서비스 관리, 레지스트리 관리 등의 기능을 구현하고, 전체 코드를 최적화하고 레이아웃을 정리했으며, 메모리 누수 결함을 수정하여…

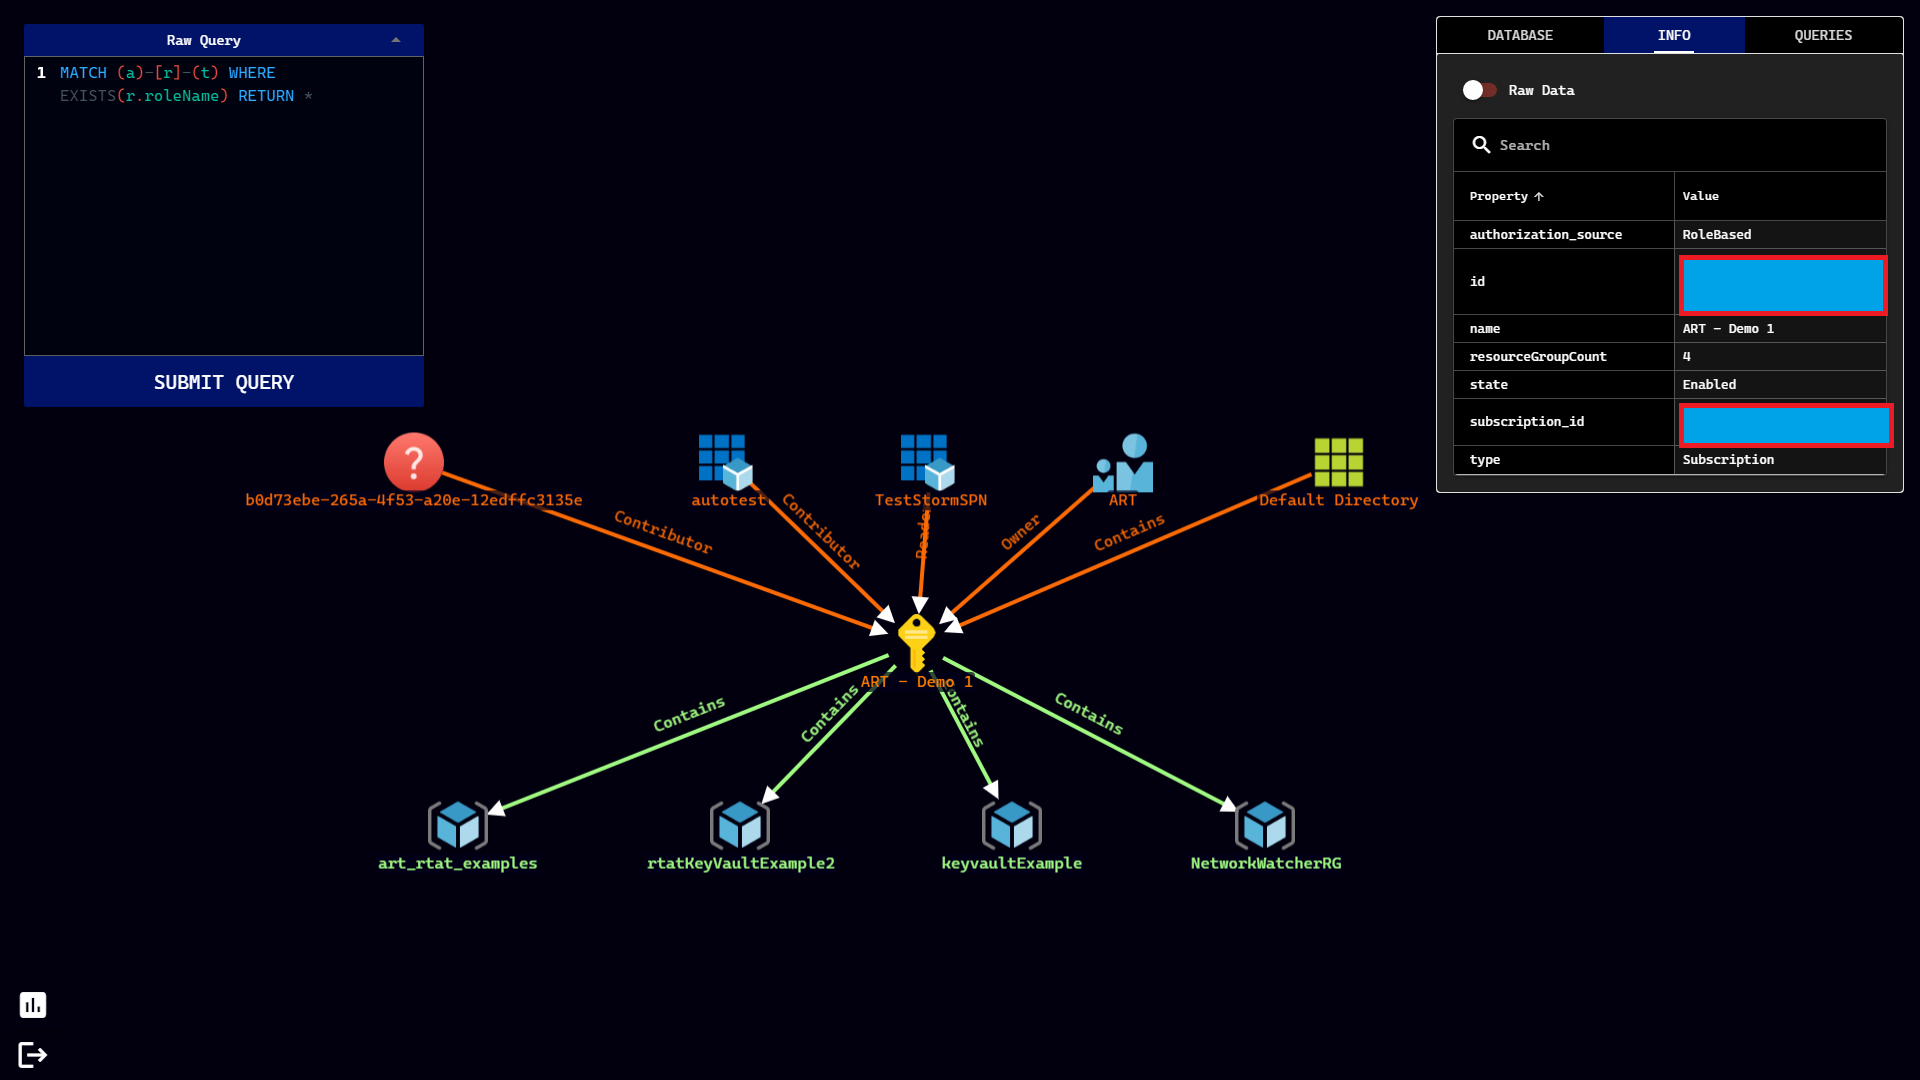 azure/stormspotter
Azure 및 Azure Active Directory 개체를 그래프로 나타내는 Azure Red Team 도구
 securityriskadvisors/vectr
레드팀과 블루팀 테스트 활동을 추적하여 공격 시나리오 전반의 탐지 및 방어 능력을 측정하며, 캠페인 관리, TTP 재현, 복원력 트렌드 분석 기능을 제공합니다.
 zishanadthandar/pentest
Jekyll 기반 모의해킹 지식 베이스로, 방법론 가이드, 치트시트, 도구 색인, 자격증 로드맵, 그리고 엄선된 실습 랩 및 CTF 리소스를 제공합니다.
 netero1010/edrsilencer
이 도구는 Windows Filtering Platform(WFP)을 사용하여 EDR(Endpoint Detection and Response) 에이전트가 보안 이벤트를 서버에 보고하지 못하도록 차단합니다.
 asamassekou10/ship-safe
AI가 작성한 소프트웨어를 위한 독립형 보안 에이전트. 문제를 찾아내고, 그것이 실제인지 조사하며, 증거를 보여줍니다. 결정론적 코어, API 키 불필요, JSON 및 SARIF 출력.
 cr4sh/s6_pcie_microblaze
Xilinx SP605용 PCI Express DIY 해킹 툴킷. 이 저장소는 Hyper-V Backdoor와 Boot Backdoor가 있는 곳이기도 합니다. 링크와 정보는 readme를 확인하세요.
 octoberfest7/teamsphisher
Microsoft Teams 사용자에게 피싱 메시지 및 첨부 파일 전송
 requie/ai-red-teaming-guide
AI 시스템의 적대적 테스트 및 보안 평가에 관한 종합 가이드로, 조직이 공격자가 악용하기 전에 취약점을 식별할 수 있도록 지원합니다.
 frostbits-security/mitm-cheatsheet
L2-L4 및 무선 계층 전반의 중간자 공격을 정리한 치트시트로, 펜테스터와 방어자를 위한 공격 도구, 탐지 방법, 완화 기법을 담고 있습니다.








