
 #1
 n0isegat3/regpwnbrc4bof
Brute Ratel C4 BOF로, Windows 접근성 ATConfig의 레지스트리 심볼릭 링크 경쟁 조건을 악용하여 임의의 HKLM 레지스트리 값을 작성함으로써 SYSTEM 권한으로 권한 상승을 수행합니다.
 luoluoqingge/cve-2025-55182
Pre-authentication remote code execution exploit for React Server Components and Next.js via deserialization vulnerability. Supports single-target…
 rana-ali93/cve-2021-3156-sudo-buffer-overflow-linux
Red Team exploitation of CVE-2021-3156 (Baron Samedit) – Heap Buffer Overflow in Sudo leading to Local Privilege Escalation on Ubuntu 20.04

 bullhead-repo/cve-2018-6606
CVE-2018-6606
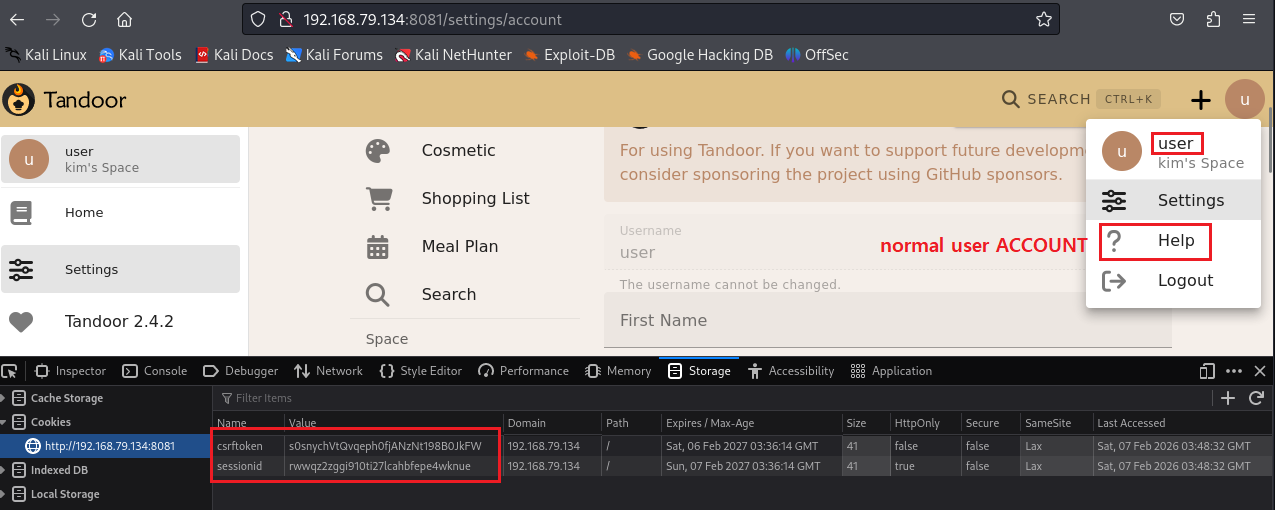 drkim-dev/cve-2026-25991
CVE-2026-25991에 대한 개념 증명 익스플로잇으로, Tandoor Recipes의 Cookmate 가져오기 기능에 존재하는 블라인드 SSRF 취약점으로, 인증된 사용자가 내부 리소스에 접근할 수 있게 합니다.
 p3nt3st3r-star/cve-2026-20131-poc
# CVE-2026-20131 PoC 익스플로잇 Cisco Catalyst SD-WAN Controller 및 Manager의 사전 인증 RCE(원격 코드 실행) 취약점에 대한 개념 증명 익스플로잇으로, 관리자 접근 권한 획득 및 네트워크 구성 조작을 가능하게…
 aircrack-ng/rtl8812au
RTL8812AU/21AU 및 RTL8814AU 칩셋을 위한 Linux/Android 커널 드라이버로, 무선 보안 테스트를 위한 모니터 모드와 프레임 인젝션을 지원합니다.


 macmod/flashingestor
TUI 기반 Active Directory 데이터 수집 도구로, LDAP 객체를 수집하고 원격 RPC/SMB/HTTP 수집을 수행하며, 공격 경로 분석을 위해 BloodHound CE 호환 덤프를 생성합니다.
 plur1bu5/cve-2025-2945-pgadmin-rce
pgAdmin 4 (8.10–9.1)에서 쿼리 도구의 eval() 삽입을 통한 인증된 RCE. pgAdmin 9.x 인증 변경 사항에 대한 호환성 수정이 포함된 업데이트된 PoC입니다.
 0xblackash/cve-2020-5902
CVE-2020-5902
 shellkraft/anvil
Anvil은 Windows thick client 애플리케이션을 위한 런타임 우선(runtime-first) 공격 표면 평가 도구로, 표적화된 애플리케이션 보안 평가를 수행하는 침투 테스터와 보안 연구자를 위해 설계되었습니다. 단일 표적 실행에서 여러 공격 클래스를…
 didi/kemon
macOS 커널 모니터링을 위한 오픈 소스 Pre 및 Post 콜백 기반 프레임워크

 dereeqw/web-mitm-lab
격리된 실험실 환경에서 사이버 보안 연구 및 방어 학습을 위한 웹 트래픽 가로채기 시뮬레이션 도구.









