 shellkraft/anvil
Anvil은 Windows thick client 애플리케이션을 위한 런타임 우선(runtime-first) 공격 표면 평가 도구로, 표적화된 애플리케이션 보안 평가를 수행하는 침투 테스터와 보안 연구자를 위해 설계되었습니다. 단일 표적 실행에서 여러 공격 클래스를 포괄합니다.


Windows thick 클라이언트를 위한 런타임 우선 권한 상승 및 공격 표면 평가.
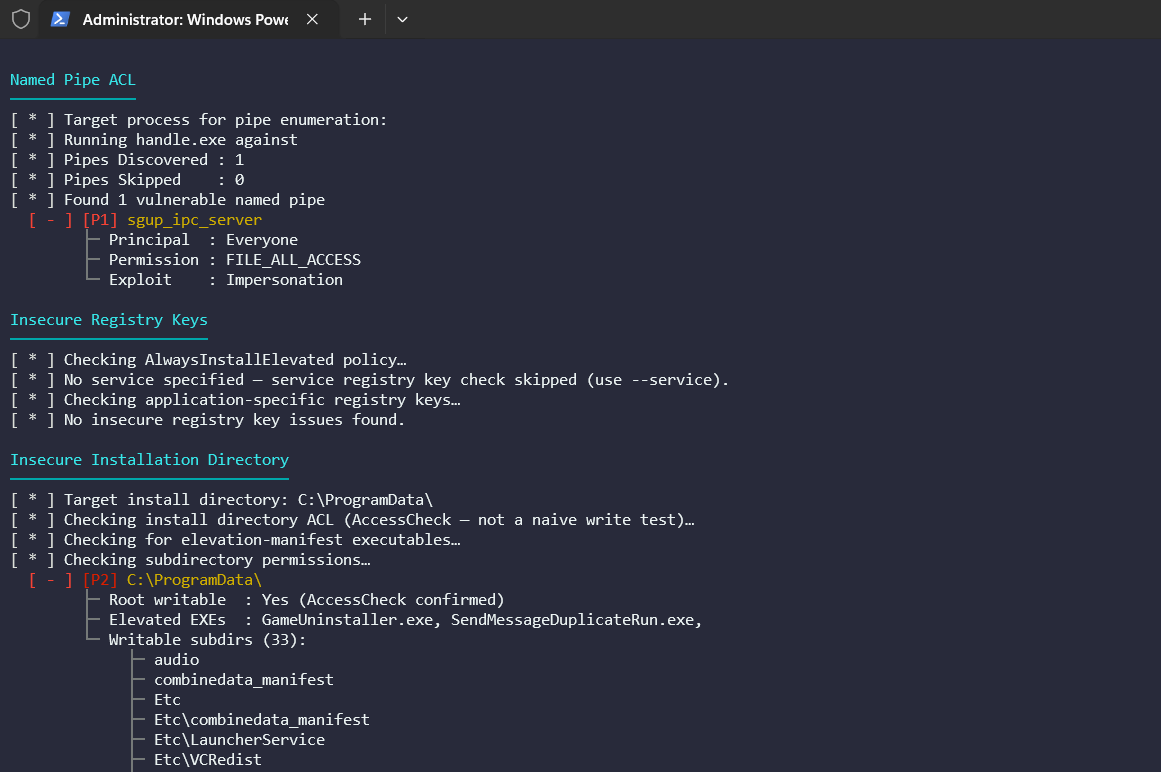
Anvil은 Windows thick 클라이언트 애플리케이션을 위한 런타임 우선 권한 상승 및 공격 표면 평가 도구입니다. 파일 시스템을 맹목적으로 스캔하는 대신, Procmon 캡처와 Windows AccessCheck를 결합하여 런타임에 관찰되고 표준 사용자에게 쓰기 가능한 경로만 보고함으로써, 일반적인 열거 도구에서 발생하는 거짓 긍정 소음을 제거합니다.
대부분의 thick 클라이언트 평가 도구는 하나 또는 두 가지 공격 클래스를 다룹니다. Anvil은 런타임 관찰, ACL로 확인된 이용 가능성 및 넓은 공격 표면이 모두 동일한 대상 실행에 포함되어야 하며, 게이트가 있는 파이프라인이 결과를 실행 가능하게 유지한다는 아이디어를 기반으로 구축되었습니다.
모든 후보는 보고되기 전에 순차적으로 4개의 게이트를 통과합니다.
하드 게이트
AccessCheck API를 통해 확인모듈 로직 게이트
Supersede, OverwriteIf 등) + 교차 사용자 쓰기 가능 가드.sys 경로 제외대상 확인
도구는 (--exe, --service 또는 --pid에서) 실행 대상 경로를 확인합니다. 서비스인 경우 현재 PID 및 상태와 함께 ServiceInfo를 가져옵니다.
Procmon 캡처
프로세스 무결성 수준은 시작 직후(프로세스가 살아 있는 동안) 읽혀 컨텍스트에 저장됩니다.
모듈별 필터링된 분석
각 모듈은 자체 .pmc 필터(filters/에 저장)를 사용하여 Procmon에서 필터링된 CSV 내보내기를 요청합니다. CSV를 구문 분석하고 일련의 게이트가 적용됩니다:
정적 상관 분석
com 모듈은 추가 정적 패스를 수행합니다 — 대상 바이너리에서 포함된 CLSID를 스캔하고 각각을 HKLM 및 HKCU와 비교하여 캡처 기간 동안 실행되지 않은 하이재킹 기회를 찾아냅니다. 이들은 [Static Correlation] 태그로 표시됩니다.
보고
결과는 터미널에 출력(색상 코딩)되며 선택적으로 JSON 또는 독립형 HTML 보고서로 기록됩니다.
flowchart TB
    %% Phase 1
    subgraph Phase1["Phase 1: Target & Runtime Discovery"]
        TR["Target Resolver<br/>--exe / --service / --pid"] -->
        IL["Integrity Gate<br/>Medium-IL launch / Service restart"] -->
        PM["Procmon Engine<br/>Runtime FS / Reg / Pipe events"]
    end

    %% Phase 2
    subgraph Phase2["Phase 2: Signal Reduction"]
        direction LR
        PF["Per-Module PMC Filters<br/>High-signal traces only"] -->
        CSV["Filtered CSV Export"]
    end

    %% Phase 3
    subgraph Phase3["Phase 3: Exploitability Gates"]
        HG["Hard Gates<br/>High-Integrity target<br/>Not protected path"] -->
        ACL["AccessChk Validation<br/>Writable by standard user"] -->
        LG["Logic Gates<br/>Module-specific rules"]
    end

    %% Phase 4
    subgraph Phase4["Phase 4: Correlation"]
        RT["Runtime Findings"]
        ST["Static Correlation<br/>COM: CLSID binary scan / registry"]
    end

    %% Phase 5
    subgraph Phase5["Phase 5: Reporting"]
        SV["Severity Engine<br/>P1–P5"] --> OUT["Console Output"]
        SV --> JSON["JSON Report"]
        SV --> HTML["HTML Report"]
    end

    %% Cross-phase flow
    PM --> PF
    CSV --> HG
    LG --> RT
    ST -.-> RT
    RT --> SV

    %% Styling
    classDef p1 fill:#0f2a44,stroke:#4cc9f0,color:#e6f1ff
    classDef p2 fill:#2b193d,stroke:#f72585,color:#fde8f3
    classDef p3 fill:#1f2d1c,stroke:#7ae582,color:#eaf7ea
    classDef p4 fill:#3a1f1f,stroke:#ffb703,color:#fff3d6
    classDef p5 fill:#0b2e2a,stroke:#00f5d4,color:#e6fffb

    class Phase1 p1
    class Phase2 p2
    class Phase3 p3
    class Phase4 p4
    class Phase5 p5
    linkStyle default stroke:#9aa4b2,stroke-width:2px
| 기능 | AnviL | Spartacus | Robber | winPEAS | Procmon |
|---|---|---|---|---|---|
| 자동 검색 | ✅ | ✅ | ✅ | ✅ | ❌ |
| 런타임 확인 검색 | ✅ | ❌ | ❌ | ❌ | ✅ |
| 유령 DLL 탐지 | ✅ | ✅ | ❌ | ❌ | ◐ |
| 검색 순서 인식 분석 | ✅ | ❌ | ❌ | ❌ | ❌ |
| ACL 기반 쓰기 가능성 검증 | ✅ (AccessChk) | ◐ | ◐ | 기본 | ❌ |
| 모듈별 신호 필터링 | ✅ (.pmc 필터) | ❌ | ❌ | ❌ | ❌ |
| 거짓 긍정 제거 (게이트 파이프라인) | ✅ | ❌ | ❌ | ❌ | ❌ |
| 서비스 재시작 및 PID 재캡처 | ✅ | ❌ | ❌ | ❌ | ❌ |
| Medium-IL 사용자 시뮬레이션 | ✅ | ❌ | ❌ | ❌ | ❌ |
| DLL 하이재킹 (thick 클라이언트 인식) | ✅ | ❌ | ❌ | ◐ | ❌ |
| COM 하이재킹 상관 분석 | ✅ | ❌ | ❌ | ❌ | ❌ |
| 네임드 파이프 ACL / 가장 분석 | ✅ | ❌ | ❌ | ❌ | ❌ |
| 심볼릭 링크 / 정션 남용 탐지 | ✅ | ❌ | ◐ | ◐ | ❌ |
| 메모리 비밀 (실행 중 프로세스 스캔) | ✅ | ❌ | ❌ | ◐ | ❌ |
| PE 보안 / 완화 분석 | ✅ | ❌ | ❌ | ◐ | ❌ |
| 권한 상승 평가 (비-악용) | ✅ | ✅ | ✅ | ❌ | ❌ |
| 자동 악용 | ❌ | ✅ | ✅ | ❌ | ❌ |
| 신뢰도 / 심각도 점수 매기기 | ✅ (P1–P5) | ❌ | ❌ | ❌ | ❌ |
| 대상별 분석 (exe / svc / pid) | ✅ | ❌ | ❌ | ❌ | ✅ |
| 구조화된 보고 (JSON / HTML) | ✅ | ❌ | ❌ | TXT | ❌ |
| 자체 포함 바이너리 배포 | ✅ | ✅ | ✅ | ✅ | ✅ |
