
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 mayyhem/sharpsccm
C# 사후 익스플로잇 도구로, Microsoft Configuration Manager(SCCM)를 악용하여 관리 콘솔 없이 측면 이동, 자격 증명 수집 및 NTLM 인증 강제를 수행합니다.
 tonydelouvre/cve-2026-87902
CVE-2026-87902용 Tkinter GUI 익스플로잇 콘솔: WordPress를 핑거프린팅하고, pagename 트래버설을 통한 비인증 LFI를 확인하며, PEAR 가젯 체인을 통해 RCE로 에스컬레이션하고, 파일 관리자를 배포합니다.
 tylous/sourcepoint
Cobalt Strike용 다형성 C2 프로필 생성기로, HTTP, DNS 및 프로세스 인젝션을 위한 무작위 옵션으로 탐지를 회피하는 비콘 구성을 자동으로 생성합니다.
 redwaysecurity/cves
Redway Security 팀이 다양한 CVE에 대해 작성한 개념 증명 익스플로잇 스크립트 모음입니다.
 java99999/cve-2026-86950-poc
CVE-2026-86950 범위 초과 쓰기(CWE-787) 힙 손상을 유발하는 악성 파일을 생성하며, 리버스 셸, 명령 실행 또는 사용자 지정 페이로드 옵션을 제공합니다.
 eqstlab/cve-2026-6951
CVE-2026-6951에 대한 개념 증명 익스플로잇으로, Git ext 프로토콜을 통한 RCE를 가능하게 하는 simple-git --config 필터 우회이며, Docker 랩과 리버스 셸 페이로드를 포함합니다.
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 inertfluid/cve-2026-61732-lab
CVE-2026-61732(Decepticon ChatML 역할 경계 위조)의 무해하고 자체 완결적인 재현
 arensballiu/flowise-rce-cve-2025-59528
Flowise AI <= 3.0.4에서 customMCP 엔드포인트와 Node.js child_process.execSync를 통해 인증된 RCE를 달성하는 CVE-2025-59528에 대한 Python PoC 익스플로잇입니다.
 zju-llm-safety/darwin
진화적 LLM 탈옥 및 가드레일 프레임워크로, 유전적 변이, 마르코프 선택, 온라인 적대적 훈련을 통해 재사용 가능한 전략 풀을 성장시켜 안전성 평가를 수행합니다.
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990에 대한 개념 증명 연구 및 기술 분석으로, IPP 요청 흐름과 인증 토큰 노출을 통한 CUPS 로컬 권한 상승 취약점입니다.
 harry178945/cve-2026-38526
Krayin CRM <= 2.2.x의 CVE-2026-38526을 악용하는 Python PoC: /admin/tinymce/upload를 통한 인증된 PHP 웹셸 업로드로 원격 코드 실행에 이르게 함.
 trustedsec/coffloader
Cobalt Strike 외부에서 64비트 COFF 개체 파일을 파싱하여 Beacon Object Files(BOF)를 실행하며, Beacon 호환 인자 생성 및 레드팀 테스트용 헬퍼 스크립트를 제공합니다.
 si13nttt/cve-2026-22777
ComfyUI-Manager의 config 엔드포인트에서 CRLF 인젝션과 임의 git 설치를 연계하여 인증 없이 원격 코드 실행을 달성하는 개념 증명 익스플로잇입니다.
 cyberalp0/smartermail-cve-2026-24423
SmarterTools SmarterMail(CVE-2026-24423, ConnectToHub)의 인증되지 않은 RCE PoC입니다. 승인된 보안 테스트, CTF 및 연구 목적으로만 사용하십시오.
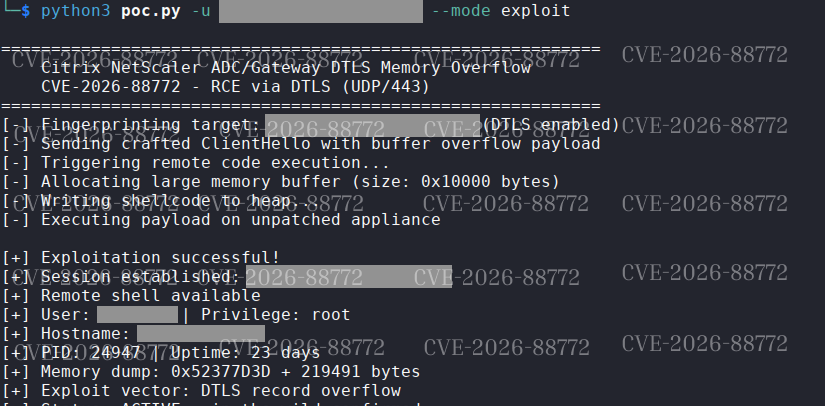 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway DTLS 메모리 오버플로 (RCE/DoS)
 murrez/cve-2026-100721
CVE-2026-100721에 대한 Python PoC: vm2 <3.12.2 NodeVM 외부 허용 목록 우회를 탐지하고 익스플로잇하여 로컬 랩 또는 대량 HTTP 대상를 통해 샌드박스 탈출 및 호스트 RCE를 달성합니다.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Citrix NetScaler CVE-2026-88771에 대한 탐지 아티팩트 생성기로, ADC 및 Gateway 배포를 대상으로 사전 인증 명령 주입을 악용하여 원격 코드 실행을 달성합니다.








