
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel 루트 SQL 실행 툴킷 (CVSS 9.4) | 패치되지 않은 cPanel & WHM 11.x를 위한 전체 레드/블루 팀 툴킷 제품군. 2가지 도구: Safe Checker(감사/보고), Weaponized(리버스 셸,…
 tc4dy/cve-2026-85706-poc-toolkit
CVE-2026-85706 GitLab 비인증 파일 읽기용 Python 툴킷: loot, shell, 대량 스캔을 포함한 무기화된 익스플로잇과 비침투적 SafeChecker 감사 및 보고 기능.
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue 팀 툴킷으로, cPanel 도메인 파킹 RCE인 CVE-2026-65643을 위한 도구입니다. 리버스 셸, 웹셸, 지속성, 대량 스캔 기능을 갖춘 익스플로잇과, 탐지 및 감사를 위한 비침습적 검증기를 포함합니다.
 tc4dy/cve-2026-82329-poc-exploit
CVE-2026-82329(JFrog Artifactory 인증 우회)에 대한 익스플로잇 및 탐지 툴킷. join JWT를 위조하여 관리자 토큰을 발급하며, 비침투적 버전 검사기를 포함한다.
 e-fin/pypspipejack
Python으로 구현된 OpenPsPipeJack
 grisuno/cve-2022-22077
BYOVD 익스플로잇 프레임워크로, RTCore64.sys를 대상으로 하는 CVE-2022-22077을 공격합니다. 커널 토큰 탈취, SYSTEM 권한 상승, C2 비콘 통합을 시연하여 레드 팀 운영 및 보안 연구에 활용됩니다.
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC 모음 - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 cyb3rmik3/prompt-injection-email-samples
이메일 보안 제어와 AI 메일함 비서가 공개, 유출, 도구 탐색 의도 전반에 걸쳐 간접 프롬프트 주입을 처리하는 방식을 평가하기 위한 .eml 테스트 세트를 공개합니다.
 scorpioneslabs/mssqlpwner
고급 MSSQL 침투 테스트 도구로, 연결된 서버와 다중 인증 방식을 통한 수평 이동, 명령 실행, NTLM 릴레이 및 무차별 대입 공격을 수행합니다.
 broskigx/oihk-pentesting
자율형 멀티 에이전트 AI 침투 테스트 엔진: 통제된 도구 샌드박스, 불변의 증거 및 검증 게이트, 재현 가능한 보안 에이전트 평가 환경.
 ye-ze-yu/epireal-bench
상용 이미지 생성기의 시각적 허위정보 위험을 평가하기 위한 레드팀 벤치마크 및 블랙박스 공격 프레임워크로, 10k개의 허위 주장 프롬프트와 채점 스크립트를 포함합니다.
 lyehe/porterminal
빠르고 간단하게 웹/MCP 터미널 터널링으로 폰과 PC를 연결하세요
 sensepost/hostapd-mana
SensePost의 WiFi 공격용 수정된 hostapd.
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.
 moontea0416/webmirage
비전-언어 웹 에이전트에 대한 적대적 이미지 공격: 시각적 그라운딩부터 브라우저 실행까지
 eternullsec/cve-2026-103648
CVE-2026-103648에 대한 권고 및 PoC로, image-downloader 4.3.0의 경로 순회(CWE-22) 취약점이 임의 파일 쓰기를 가능하게 하며, 근본 원인 분석, 패치 diff, Docker 랩을 포함합니다.
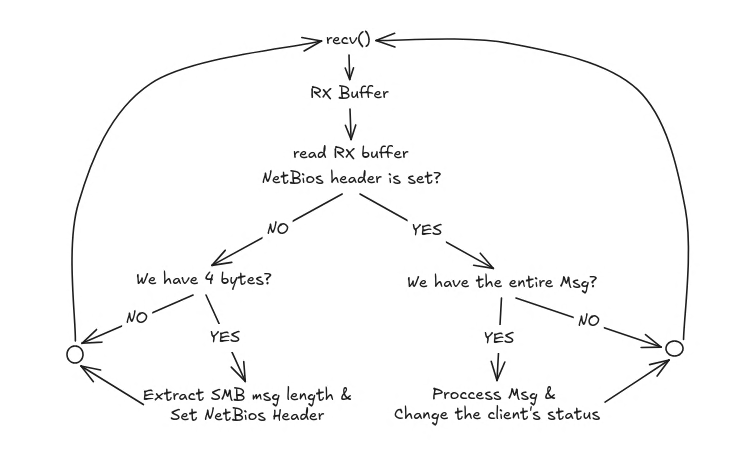 lcky00/impostor
SMB1 서버로, C 언어로 작성된 NTLMv2 해시 가로채기용 도구입니다.
 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations








