 lyehe/porterminal
빠르고 간단하게 웹/MCP 터미널 터널링으로 폰과 PC를 연결하세요


명령 하나. URL 하나. 에이전트를 위한 실제 터미널, 당신을 위한 실시간 화면.


Windows, macOS 또는 Linux 컴퓨터에서 Porterminal을 실행하고 생성된 링크를 AI 에이전트에게 주세요. 에이전트는 해당 머신의 파일, 도구, 프로젝트가 있는 실제 셸을 얻게 됩니다. 휴대폰이나 아무 브라우저에서 같은 링크를 열면 에이전트가 작업하는 모습을 지켜보고 그 터미널에 직접 입력할 수 있습니다.
에이전트에게 주고 싶은 컴퓨터에서:
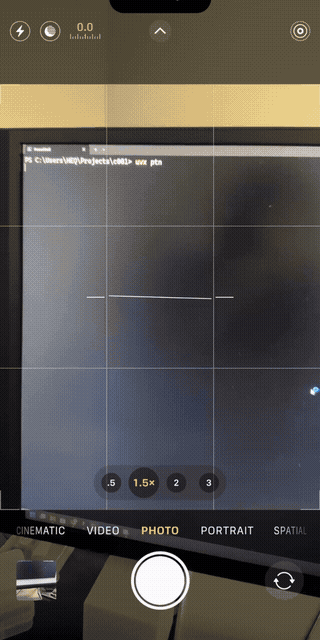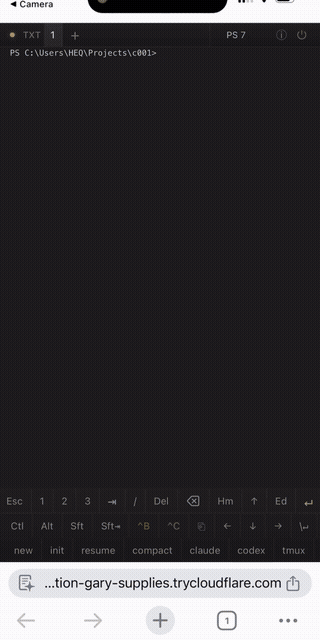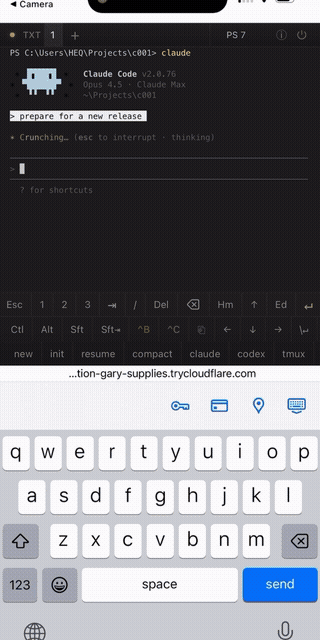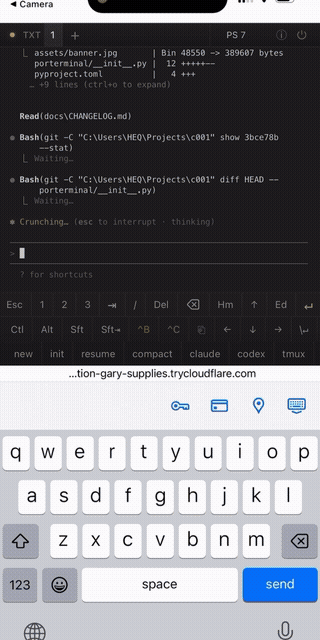
uvx ptn
c**를 눌러
URL과 연결 지침을 복사하세요. 작업과 함께 에이전트에 붙여넣으세요.
에이전트에는 원격 MCP 지원 또는 HTTP 요청을 보낼 수 있는 방법이 필요합니다.특정 프로젝트에서 시작하려면 uvx ptn /path/to/project를 사용하세요.
설치 옵션은 installation을 참조하거나 아래 설치 프로그램을 사용하세요.
링크가 곧 컴퓨터의 열쇠입니다. 전체 URL과 QR 코드는 셸 접근 권한을 부여합니다. 신뢰하는 사람과 에이전트에게만 공유하세요. 보안 모델 읽기.
| 당신의 에이전트 | 당신 |
|---|---|
| 컴퓨터의 실제 셸에서 명령을 실행합니다 | 브라우저에서 동일한 출력을 실시간으로 지켜봅니다 |
| 터미널 화면을 읽고 프롬프트에 응답합니다 | 필요할 때 동일한 터미널에 입력합니다 |
| 도구 호출 간에 셸 상태를 유지합니다 | 에이전트 탭과 개인 탭을 전환합니다 |
| MCP 또는 HTTP를 사용하여 연결합니다 | 휴대폰이나 데스크톱에서 QR 코드 또는 URL을 사용합니다 |
터미널 입력은 공유되므로 에이전트와 타이핑을 조율하세요. Porterminal은 대화형 터미널 앱, 여러 탭, 그리고 서버와 세션이 살아 있는 동안 실행 중인 세션에 다시 연결하는 것을 지원합니다.
휴대폰 UI에는 Ctrl/Alt/Shift 키, 터치 선택, 스크롤, 핀치 투 줌, 그리고 더 긴 입력을 편집하거나 받아쓰기할 수 있는 작성 필드가 포함되어 있습니다. terminal controls를 참조하세요.
에이전트에게 실패하는 검사가 있는 작은 인보이스 프로젝트를 주세요. 에이전트가 버그를 찾아 파일을 편집하고 검사를 통과시키는 것을 지켜보세요. 그런 다음 휴대폰에서 영수증의 라벨 프롬프트에 응답하고 에이전트가 결과를 읽게 하세요.
demo guide에는 바로 복사할 수 있는 프로젝트, 에이전트 작업, 그리고 60초 분량의 녹화 계획이 포함되어 있습니다. 하나의 공유 세션에서 명령, 파일 변경, 검증, 사람의 입력을 보여줍니다.
**c**를 누르면 사용 가능한 연결 방법에 대한 지침이 복사됩니다.
실행 중인 서버는 <url>/llms.txt에서도 이를 제공합니다.
여기서 <url>은 액세스 코드를 포함한 완전한 생성 URL입니다.
| 에이전트 기능 | 연결 |
|---|---|
| 원격 MCP | <url>/mcp — Streamable HTTP |
| HTTP 요청 | <url>/api/agent/run — REST |
| 브라우저 자동화 | <url>/ 열기; Terminal screen과 Terminal input 사용 |
MCP는 네 가지 도구를 노출합니다: run_command, read_screen, send_keys,
send_signal. REST는 에이전트가 후속 명령과 상호작용에 재사용하는
session_id를 반환합니다. 에이전트 셸은 브라우저에 🤖 탭으로 나타납니다.
클라이언트 설정, 요청 예시, 세션 수명, 장기 실행 명령은 agent access를 참조하세요.
**Python 3.12+**가 필요합니다. Porterminal은 cloudflared가 없으면
자동으로 설치를 시도합니다.
| 방법 | 실행 또는 설치 | 업데이트 |
|---|---|---|
| uvx | uvx ptn | uvx --isolated ptn@latest |
| uv tool | uv tool install ptn | uv tool upgrade ptn |
| pipx | pipx install ptn | pipx upgrade ptn |
| pip | pip install ptn | pip install -U ptn |
uv와 Porterminal을 함께 설치:
Windows (PowerShell):
powershell -ExecutionPolicy ByPass -c "irm https://raw.githubusercontent.com/porterminal/porterminal/master/install.ps1 | iex"
macOS / Linux:
curl -LsSf https://raw.githubusercontent.com/porterminal/porterminal/master/install.sh | sh
설치 후 ptn 또는 ptn /path/to/project를 실행하세요.
| 옵션 | 용도 |
|---|---|
--no-tunnel | Cloudflare 터널 없이 실행 |
--mcp-only | MCP만 노출하며, QR 코드, 브라우저 터미널, REST API를 비활성화 |
--compose | 모바일 작성 필드가 활성화된 상태로 시작 |
--init | 프로젝트 스크립트에서 발견된 버튼으로 .ptn/ptn.yaml 생성 |
--password | 브라우저 터미널 접근에 비밀번호 추가 |
--help | 모든 옵션 표시 |
--version | 설치된 버전 표시 |
실행 중: **c**는 에이전트 지침을 복사하고, **u**는 URL만
복사하며, **s는 공유 텍스트를 화면에 표시합니다(q**로 닫음).
Ctrl+C는 Porterminal을 중지합니다. MCP 전용 모드에서는 공유 키가 MCP URL을 사용합니다.
사용자 지정 셸, 툴바 버튼, 시작 설정은 ptn.yaml에 있습니다.
구성을 참조하세요.
Porterminal은 사용자의 권한으로 실제 셸에 대한 접근을 제공합니다. 시작 디렉터리는 편의를 위한 것이지 샌드박스나 파일 접근 제한이 아닙니다.
각 실행은 새로운 128비트 무작위 접근 경로를 생성합니다. 터널 호스트 이름만 입력하거나 잘못된 경로를 입력하면 404가 반환되지만, 전체 URL을 가진 사람은 누구나 셸을 사용할 수 있습니다. URL과 QR 코드를 비공개로 유지하고, 작업이 끝나면 Porterminal을 중지하며, 링크가 유출된 경우 재시작하여 접근 코드를 교체하세요.
선택적 비밀번호는 브라우저 연결을 보호합니다. MCP와 REST는 전체 URL을 자격 증명으로 사용하며 해당 비밀번호를 요구하지 않습니다.
전체 모델과 비밀번호 동작은 보안을 참조하세요. 취약점은 보안 정책을 통해 신고하세요.
버그 보고와 기능 요청은 이슈로 환영합니다. 외부 풀 리퀘스트와 코드 기여는 받지 않습니다. CONTRIBUTING.md를 참조하세요. 포크하여 직접 복사본을 실행할 수 있습니다.
