
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 jrice-ai/cage
학습된 사이버 방어 벤치마크를 감사하기 위한 재현 하네스, 패치 및 분석 도구: 에이전트 트레이스를 캡처하고, 레드 에이전트 제거 실험을 실행하며, 공개된 데이터로부터 모든 논문 그림을 재계산합니다.
 hackerest/pwneye
ONVIF 및 RTSP 카메라 동반 도구로, 실제 보안 카메라를 발견하고 해킹하기 위한 도구입니다 🎥
 netspi/ad-pathfinder
BloodHound CE + OpenGraph 데이터를 사용한 Active Directory, ADCS, SCCM 및 MSSQL 공격 경로 매핑
 trusted-ai/adversarial-robustness-toolbox
적대적 머신러닝 보안을 위한 Python 라이브러리로, 레드 팀과 블루 팀이 주요 ML 프레임워크 전반에서 회피, 중독, 추출, 추론 공격 및 방어를 실행할 수 있게 해줍니다.
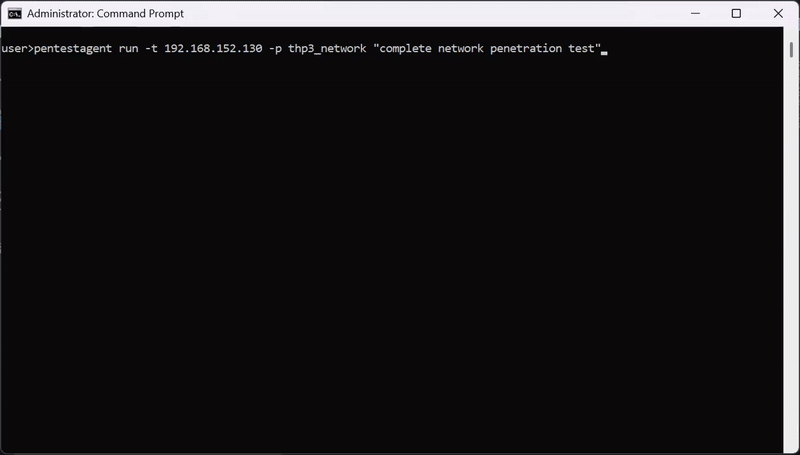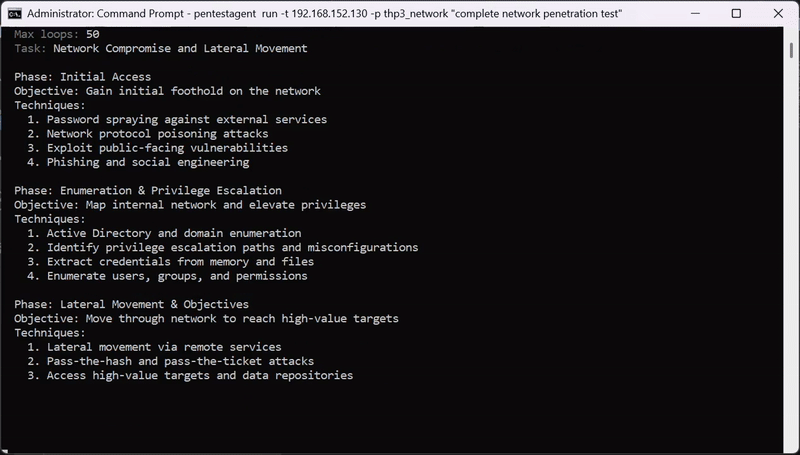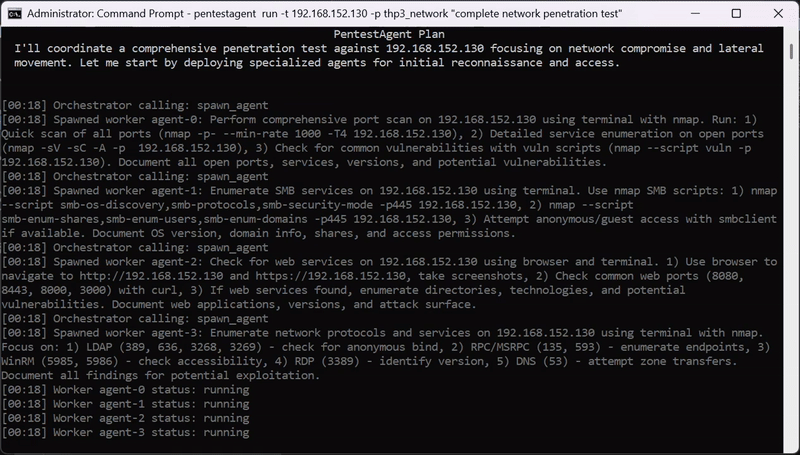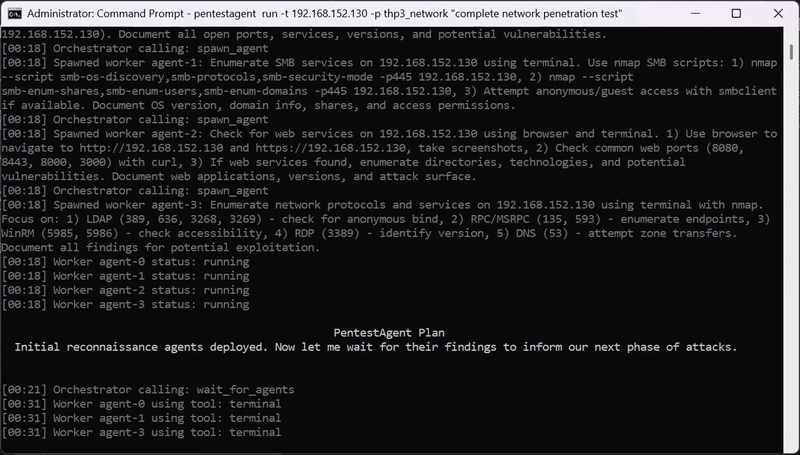 gh05tcrew/pentestagent
AI agent framework for black-box security testing with autonomous multi-agent orchestration, built-in pentesting tools, and MCP integration for bug…
 idov31/silverseal
UEFI 부트킷을 갖춘 Linux 포스트 익스플로잇 프레임워크로, 최신 Linux 시스템에서 Rust 기반 커널 모듈 루트킷을 지속적이고 은밀하게 로드합니다.
 tonixtoolkitofficial-afk/esp32-blue-ducky
Android 스마트폰과 자동으로 페어링하고 스크립트된 키 입력을 주입하기 위해 Bluetooth HID 키보드를 에뮬레이션하는 ESP32 펌웨어로, 승인된 보안 테스트용입니다.
 deathshotxd/comment2shell
제로클릭 사전 인증 WordPress CVE-2026-93485 익스플로잇 체인: wpautop()의 저장형 XSS가 관리자 세션 플러그인 업로드 및 자체 삭제 웹셸로 확대되며, 스캐너, 셸, Nuclei 템플릿 포함.

 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 khenryaegis/vulnbot
LLM 기반 멀티 에이전트 프레임워크로, 인간의 침투 테스트 워크플로를 자율적으로 재현하며, 보안 평가를 위해 Kali Linux 도구와 RAG 지식 검색을 오케스트레이션합니다.
 qeeqbox/social-analyzer
1000개의 소셜 미디어 \ 웹사이트에서 개인의 프로필을 분석하고 찾기 위한 API, CLI 및 웹 앱
 baptisterajaut/radmin-vpn-linux
Wine을 통해 Linux에서 Radmin VPN 실행 — 커스텀 드라이버, TAP 브리지, 패킷 손실 제로
 kingofthenops/cookie-monster
BOF 기반 도구로 Chrome, Edge, Firefox에서 브라우저 쿠키와 자격 증명을 추출하며, 핸들 복제 및 파일리스 다운로드 방식을 사용하고 오프라인 복호화를 지원합니다.
 ossipher/quick-shift
Crapy Lnk 파일을 변경하여 사용자 상호작용 시 NTLM 해시를 responder 리스너로 덤프합니다
 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000에서 SSRF(CVE-2026-15409)를 Erlang RCE 및 루트 권한 상승(CVE-2026-15410)으로 연계하는 다중 익스플로잇 프레임워크. 대화형 셸, 배치 스캐닝, 파일 작업, 그리고 승인된 침투 테스트를 위한 안전한…
 uphiago/recon-skills
현장 검증된 공격적 보안 스킬 팩으로, 정찰 및 침투 테스트를 위한 169가지 기법을 제공합니다. CORS, SSRF, 서브도메인 탈취, 클라우드 IAM 남용, SCADA 탐색, 그리고 45개 이상의 분야에 걸친 자동화된 CMS 탐지를 다룹니다.
 omar-tamerr/horuseye
도메인 관리자로 향하는 가장 많은 경로를 차단하는 수정 사항을 찾습니다. 증거와 함께 Active Directory 공격 경로를 매핑하고, 완화 옵션을 나란히 비교하며, 레드팀과 블루팀을 위한 오프라인 보고서를 생성합니다. BloodHound를 보완합니다.








