
 #1

 d419h/iconjector
아이콘을 사용하여 탐색기 프로세스에 DLL 주입
 ibnaleem/rules
벤치마크 데이터가 포함된 Hashcat 패스워드 크래킹 규칙 선별 모음으로, 레드 팀과 침투 테스터가 복잡한 패스워드를 효율적으로 크랙할 수 있도록 설계되었습니다.

 srlabs/certiception
내부 네트워크에서 공격자를 잡기 위한 ADCS 허니팟입니다.

 paranoidninja/brc4-bof-artillery
Windows 사후 침투(post-exploitation)를 위한 Brute Ratel C4 BOF 모음: 프로세스 메모리 접근, NetNTLMv2 해시 검색, 연락처 수집, 암호화/복호화.
 decoder-it/newmachineaccount
사용자 지정 암호로 Active Directory 머신 계정을 생성하며, 선택적 OU 배치, 명시적 자격 증명, UAC 플래그 구성을 지원합니다.
 0xsch1zo/nullgate
간접 syscall 사용을 용이하게 하는 라이브러리. PoC로서 상당히 흥미로운 AV/EDR 우회 기법.
 darkspacesecurity/runas-stealer
3가지 기술을 구현하는 RunAs 유틸리티 자격 증명 탈취기: CreateProcessWithLogonW 후킹, 스마트 키로깅, 원격 디버깅
 luemmelsec/apex
Azure 사후 침투 프레임워크
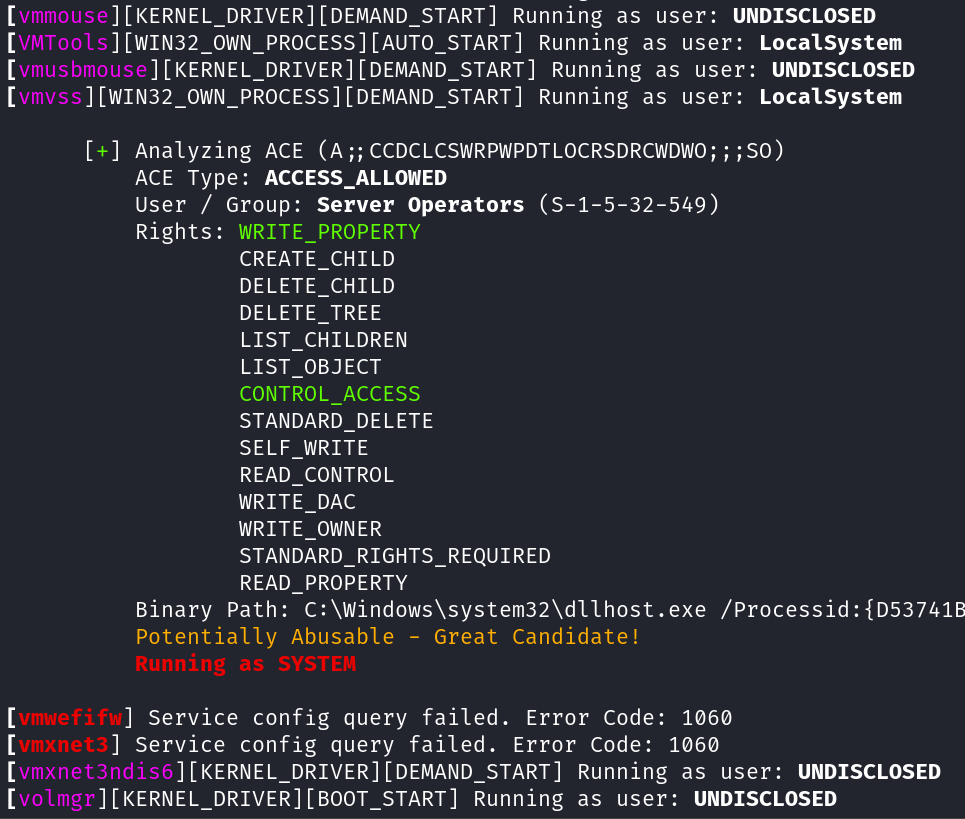 t3l3machus/aceshark
ACEshark는 accesschk.exe 또는 기타 비네이티브 바이너리와 같은 도구 없이도 Windows 서비스 구성 및 액세스 제어 항목(Access Control Entries)을 신속하게 추출하고 분석하도록 설계된 유틸리티입니다.

 xairy/lights-out
ThinkPad X230의 웹캠 LED 제어 도구
 octoberfest7/enumprotections_bof
시스템 프로세스, 보호 수준 및 기타 정보를 열거하는 BOF
 hardenedlinux/userland-exec
유저랜드 exec PoC — 공격 벡터 기법으로 사용하기 위한 것
 wietze/invoke-argfuscator
Invoke-ArgFuscator는 일반적인 시스템 네이티브 실행 파일을 위한 난독화된 명령줄을 생성하는 데 도움이 되는 오픈소스, 크로스플랫폼 PowerShell 모듈입니다.
 luemmelsec/pentest-tools-collection
Active Directory 공격, C2, 권한 상승, 난독화 및 웹 침투 테스트를 위한 공격형 보안 도구와 명령어의 엄선된 모음입니다.









