
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 static-flow/burpsuite-team-extension
이 Burpsuite 플러그인을 사용하면 여러 웹 애플리케이션 테스터가 프록시 기록을 실시간으로 서로 공유할 수 있습니다. 사용자의 Burpsuite 인스턴스를 통과하는 요청은 다른 테스터의 기록에도 복제되며, 그 반대의 경우도 마찬가지입니다!
 ascotbe/kernelhub
:palm_tree:Linux, macOS, Windows 커널 권한 상승 취약점 모음으로, 컴파일 환경, 데모 GIF 맵, 취약점 세부 정보, 실행 파일을 포함합니다 (권한 상승 취약점 모음)


 jimilinuxguy/lrs-pager-systems-bruteforce
장거리 호출기 시스템 — URH 및 YS1(Yardstick One / cc11xx) 호출기(pagers) 및 코스터(coasters) 정보 및 무차별 대입 도구
 icyguider/moreimpacketexamples
학습 목적으로 설계된 Impacket 라이브러리를 사용하는 추가 예제입니다.
 d3lb3/keefarcereborn
KeePass 프로세스에 주입되면 데이터베이스를 평문으로 내보내는 독립형 DLL입니다.
 virtualalllocex/payload-download-cradles
이것들은 다양한 유형의 download cradle로서, download cradle 탐지와 관련하여 AV/EPP/EDR을 우회하기 위해 응용하고 새로운 download cradle을 만드는 데 영감을 주기 위한 것입니다.
 jsecu/bof-pack-1
레드팀 공격 작업을 위한 유용한 bofs 모음 패키지
 c0axx/canaryhunter
Canary Hunter는 canarytokens.org에서 무료로 생성된 다양한 형식의 일반적인 Canary를 확인하기 위한 빠른 PowerShell 스크립트를 목표로 합니다.
 ccob/volumiser
레드팀 데이터 유출을 위해 VM 디스크 이미지(VHDX, VMDK, EBS 스냅샷, raw 디스크)에서 파일을 나열, 탐색, 추출하는 CLI 및 대화형 콘솔입니다.

 netbiosx/checklists
Red Teaming 및 Pentesting 체크리스트: 다양한 엔게이지먼트용
 reveng007/sharpgmailc2
우리의 친근한 Gmail이 서버 역할을 하고, 임플란트는 smtp를 통해 데이터를 외부로 유출하며 imap 프로토콜을 통해 C2(Gmail)로부터 명령을 읽습니다.
 aaaddress1/pr0cess
바로 사용할 수 있는 Windows 프로세스 관련 가젯들 :)
 es0j/execaslr-ekoparty
인텔 CPU에서 분기 대상 버퍼(BTB)와 추측 실행을 악용하여 사이드 채널을 통해 무작위화된 주소를 유출함으로써 ASLR을 우회하는 개념 증명 익스플로잇입니다.
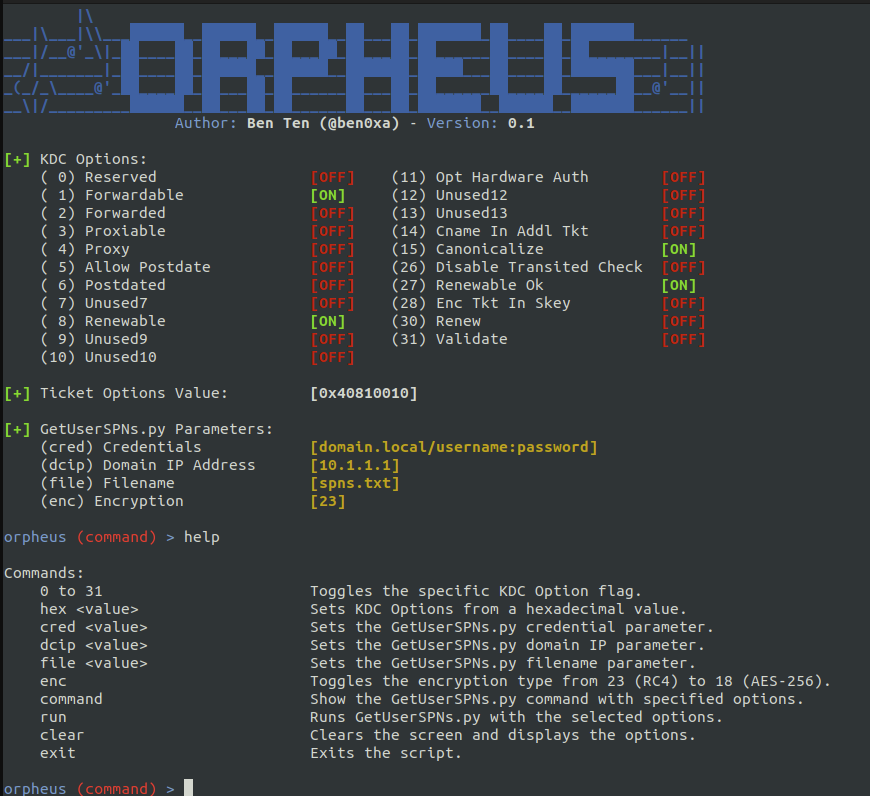 trustedsec/orpheus
수정된 KDC 옵션 및 암호화 유형을 사용한 Kerberoast 탐지 우회









