
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 epsilonpoint88-glitch/epsilonpoint-
모듈형 익스플로잇 프레임워크로, WordPress의 CVE-2026-23550을 대상으로 하며 대량 익스플로잇, 난독화, 사후 익스플로잇, Docker 기반 C2 인프라를 제공합니다.
 fevar54/cve-2026-3055---citrix-netscaler-memory-overread-poc
PoC de CVE-2026-3055: Citrix NetScaler ADC/Gateway에서 세션 ID를 필터링하기 위한 메모리 오버리드.
 aavamin/cve-2026-24423
CVE-2026-24423 재현 스크립트 — SmarterMail ConnectToHub의 신뢰 경계 위반으로 인한 SSRF 및 잠재적 원격 코드 실행 취약점입니다. 시뮬레이션된 Hub 서버와 취약한 API를 트리거하기 위한 지침이 포함되어 있습니다.
 bfdfhdsfdd-crypto/cve-2026-22444
Apache Solr CVE-2026-22444용 익스플로잇으로, UNC 경로 주입과 SMB 서버를 활용하여 악성 configset 및 JavaScript 페이로드를 통해 원격 코드 실행을 달성합니다.
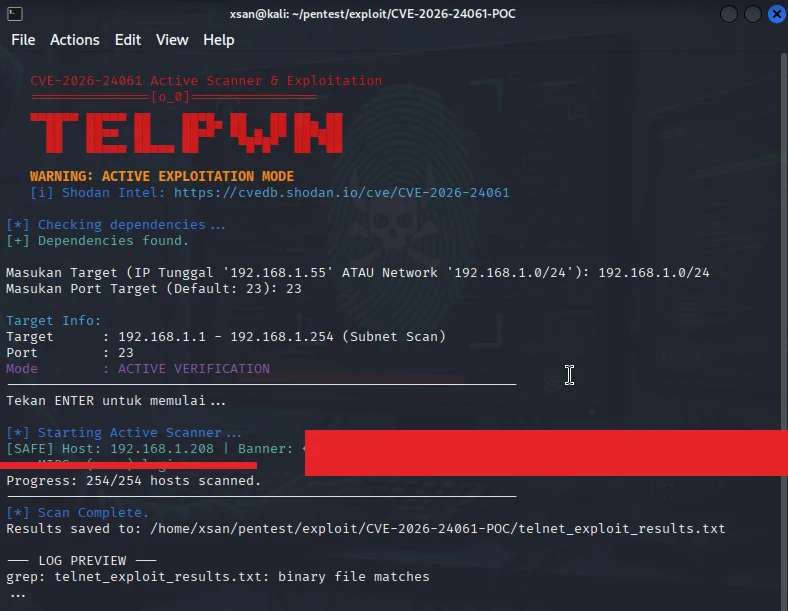 xsanflip/cve-2026-24061-scanner
Bash 기반 CVE-2026-24061 스캐너로, 서브넷 정찰, 배너 수집, GNU Inetutils telnetd에 대한 능동적 익스플로잇 검사를 수행하여 인증 우회 취약점을 검증합니다.
 feng-huang-0520/dataease_postgresql_jdbc_bypass-cve-2025-49002
# CVE-2025-49002 개념 증명 익스플로잇 DataEase의 PostgreSQL JDBC 우회를 통한 원격 코드 실행 취약점에 대한 개념 증명 익스플로잇으로, 제작된 HTTP 요청을 포함합니다.
 devsecurityspro/cve-2026-34197
# CVE-2026-34197 개념 증명 익스플로잇 Jolokia API를 통한 Apache ActiveMQ의 RCE 취약점인 CVE-2026-34197에 대한 개념 증명 익스플로잇입니다. Python 익스플로잇, 페이로드 템플릿, 테스트 및 연구용 Docker…
 samres27/cve-2026-25769---cve-2026-25770
Wazuh 클러스터 취약점 CVE-2026-25769 및 CVE-2026-25770에 대한 개념 증명 익스플로잇으로, 안전하지 않은 역직렬화와 파일 덮어쓰기를 통한 원격 코드 실행 및 권한 상승을 시연합니다.
 rosnlr5/mitigationtoolkit-rosn-lr5-full
# 커널 LPE PoC 및 완화 툴킷 - ROSN-LR5-Full (CVE-2026-31431)
 epsilonpointori/epsilonpointlnk
CVE-2026-21510을 악용하는 난독화된 .lnk 파일을 생성하며, LNK 스톰핑, 암호화된 페이로드, 그리고 승인된 침투 테스트 및 레드 팀 운영을 위한 안티-포렌식 기능을 제공합니다.
 mehdiledeaut/cve-2026-1281-ivanti-epmm-rce
# CVE-2026-1281 및 CVE-2026-1340 개념 증명 - Bash 산술 확장을 통한 Ivanti EPMM 사전 인증 RCE
 miclelsoncn/cve-2025-49844_poc
# CVE-2025-49844 개념 증명 익스플로잇 CVE-2025-49844에 대한 개념 증명 익스플로잇으로, Redis Lua 스크립트 원격 코드 실행 취약점을 악용하며, 공격 방법을 시연하고 승인된 보안 테스트를 위한 기술적 세부 정보를 제공합니다.
 momika233/cve-2021-22205-gitlab-13.10.2---remote-code-execution-rce-unauthenticated-
# GitLab 13.10.2 무인증 원격 코드 실행 익스플로잇 CVE-2021-22205를 대상으로 하는 GitLab 13.10.2용 무인증 원격 코드 실행 익스플로잇으로, 취약한 인스턴스에서 임의 명령 실행을 가능하게 합니다.
 kagantua/cpanelwhm-authbypass
Go 기반 스캐너 및 익스플로잇 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 대상으로 합니다. 배치 스캔, 토큰 유출, 그리고 RCE, 비밀번호 변경, API 호출과 같은 사후 익스플로잇 작업을 지원합니다.
 airskye/cve-2026-34486-poc
CVE-2026-34486 Apache Tomcat EncryptInterceptor 우회 취약점 재현 (GLM5.1로 재현 완료)
 m4rm0k/talkingben
UEFI 루트킷 개발 중으로, 권한 상승, C2 통합, 실제 악성코드 배포를 위한 안티-EDR/AV 회피에 중점을 둡니다.
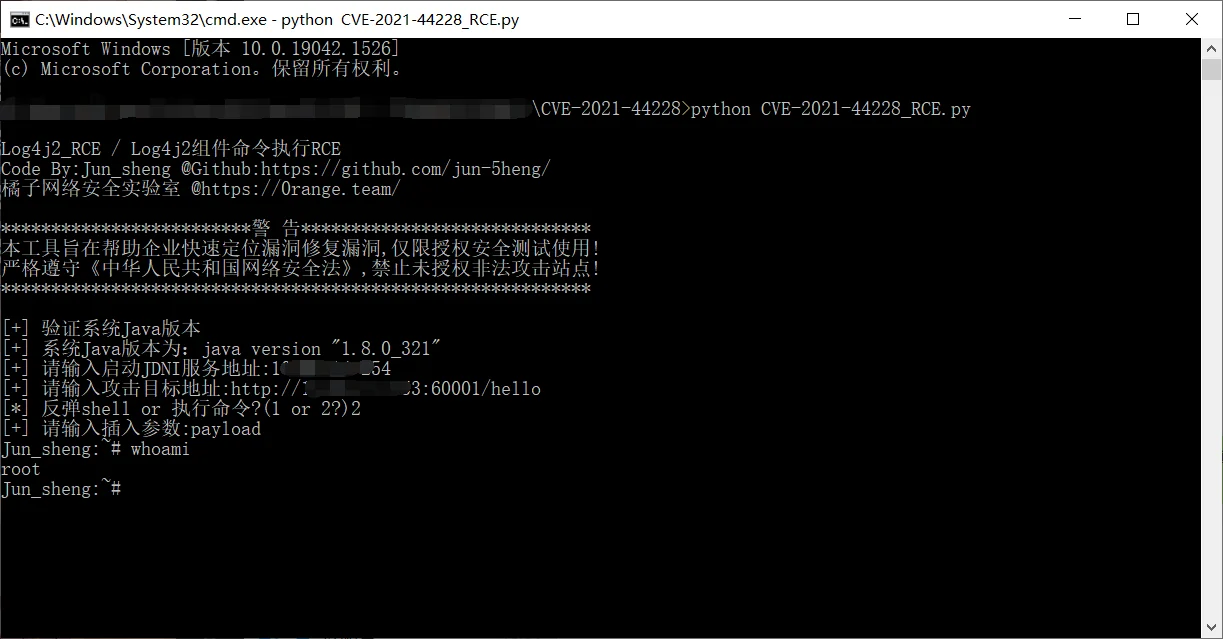 jun-5heng/cve-2021-44228
Log4j2의 JNDI 주입을 통해 Log4Shell 취약점(CVE-2021-44228)을 악용하여 취약한 웹 애플리케이션에서 원격 코드 실행을 달성합니다.
 jorrit-vm/cve-2026-33017
교육용 랩으로, CVE-2026-33017을 통한 Langflow의 인증 없는 RCE를 시연하며, 자동화된 VM 설정과 리버스 셸용 PoC 익스플로잇을 포함합니다.








