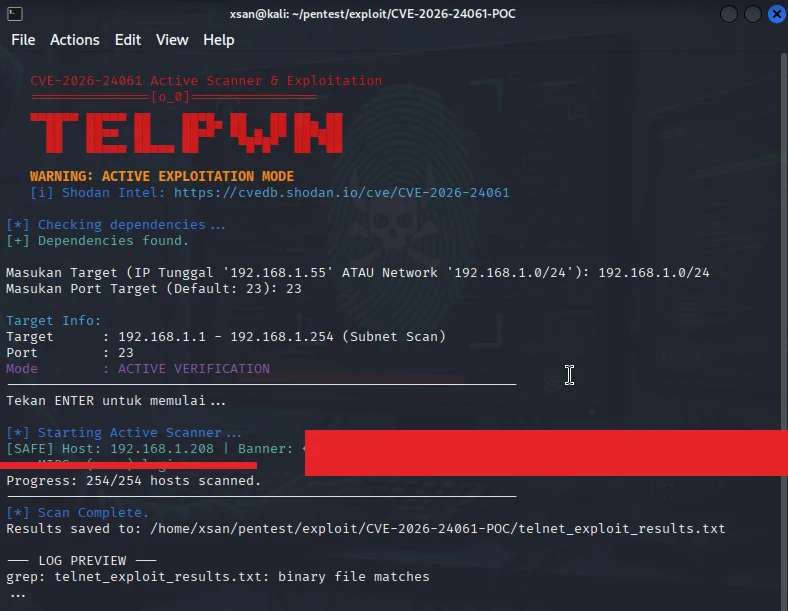
Bash 기반 CVE-2026-24061 스캐너로, 서브넷 정찰, 배너 수집, GNU Inetutils telnetd에 대한 능동적 익스플로잇 검사를 수행하여 인증 우회 취약점을 검증합니다.

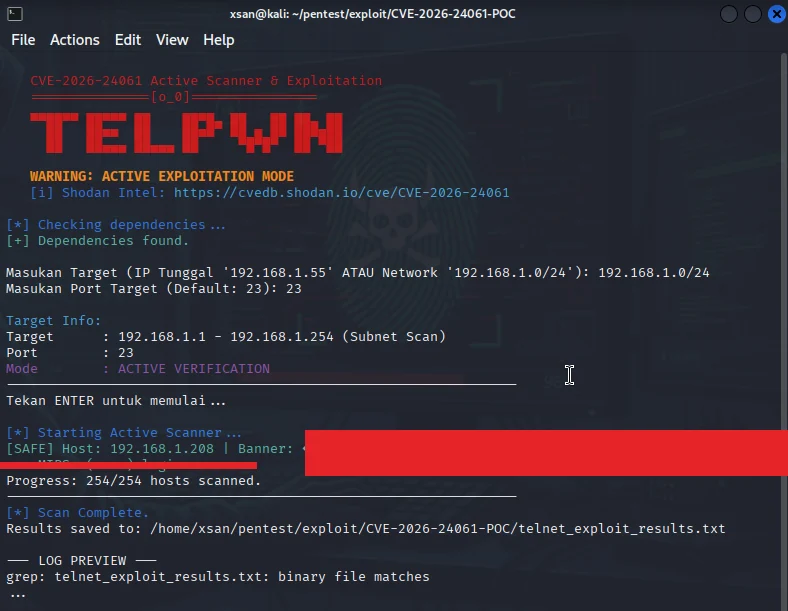
CVE-2026-24061 스캐너는 GNU Inetutils 패키지의 telnetd 서비스에서 발생하는 인증 우회(Authentication Bypass) 취약점을 탐지(reconnaissance)하고 능동적으로 검증(active exploitation check)하기 위한 Bash 스크립트 기반 도구입니다.
이 취약점은 공격자가 USER 환경 변수를 통한 _Argument Injection_을 수행하여 비밀번호 없이 root로 로그인하도록 강제할 수 있게 합니다.
⚠️ 경고: 이 도구는 교육, 내부 보안 감사, 공식 Red Teaming 목적으로 설계되었습니다. 소유하지 않은 시스템에서 허가 없이 사용하는 것은 불법 행위입니다.
서브넷 스캐닝: 시간 효율을 위해 전체 서브넷(/24)을 병렬로 스캔합니다.
배너 수집: Telnet 서비스를 탐지하고 배너를 기준으로 대상 필터링("GNU" 또는 "inetutils" 표시 검색).
능동 검증 모드: 시스템이 실제로 취약한지 확인하기 위해 USER="-f root" 페이로드를 자동으로 주입합니다(단순 버전 매칭이 아님).
전체 로깅: 모든 스캔 결과(안전, 취약, 또는 포트 개방)를 telnet_exploit_results.txt 로그 파일에 기록합니다.
스마트 정규화: IP/CIDR 형식 입력을 자동으로 처리합니다.
Shodan 인텔: Shodan CVE 데이터베이스에 대한 교차 참조를 포함합니다.
이 스크립트는 표준 Linux 네트워크 도구가 필요합니다. 시스템에 다음이 설치되어 있는지 확인하세요:
bash (표준 셸)
nc (Netcat - OpenBSD 변형 권장)
telnet (Telnet 클라이언트 - 필수, 익스플로잇 모드용)
Debian/Ubuntu/Kali Linux에 설치하려면:
sudo apt update
sudo apt install netcat-openbsd telnet
저장소 복제 (또는 스크립트 다운로드):
git clone [https://github.com/username-anda/CVE-2026-24061-Scanner.git](https://github.com/username-anda/CVE-2026-24061-Scanner.git)
cd CVE-2026-24061-Scanner
실행 권한 부여:
chmod +x telnet_scanner.sh
스크립트 실행:
./telnet_scanner.sh
화면의 지시 따르기:
대상 서브넷 입력 (예: 192.168.1.1 또는 10.10.10.0/24).
포트 입력 (기본값: 23).
스크립트는 터미널과 로그 파일에 색상이 있는 출력을 생성합니다:
[PWNED] (빨간색): 대상 취약. 스크립트가 비밀번호 없이 루트 액세스 권한을 획득했습니다. 즉시 패치하세요!
[VULN-LIKELY] (마젠타): 배너가 GNU Inetutils로 표시되지만 자동 익스플로잇이 실패했습니다(방화벽, 특수 구성 또는 부분 패치 때문일 수 있음). 수동 조사가 필요합니다.
[SAFE] (초록색): 포트가 열려 있지만 배너가 이 CVE의 영향을 받지 않는 다른 소프트웨어(Cisco, Microsoft, BusyBox)를 나타냅니다.
[OPEN] (초록색): 명확한 배너 없이 포트가 열려 있습니다.
스캔 결과는 telnet_exploit_results.txt에 저장됩니다:
Scan Report - Started at Mon Jan 26 14:00:00 WIB 2026
-----------------------------------------------------
[SAFE] Host: 192.168.1.1 | Banner: Cisco IOS Software (Not GNU)
[PWNED] Host: 192.168.1.50 | AUTH BYPASSED | Root Shell Confirmed!
[OPEN] Host: 192.168.1.102 | Port Open but No Banner
취약한 호스트를 발견한 경우:
Telnet 비활성화: Telnet 사용을 완전히 SSH로 대체하세요. Telnet은 데이터(비밀번호 포함)를 _평문(cleartext)_으로 전송합니다.
패키지 업데이트: inetutils-telnetd를 배포판 유지 관리자가 패치한 최신 버전으로 업데이트하세요.
방화벽: 포트 23에 대한 액세스를 신뢰할 수 있는 관리 IP로만 제한하거나 공개 인터넷에서 완전히 차단하세요.
저자는 이 도구의 오용에 대해 책임을 지지 않습니다. 이 스크립트는 어떠한 보증 없이 "있는 그대로"(as is) 제공됩니다. 사용자는 이 도구를 사용하여 수행하는 모든 행동에 대해 전적인 책임을 집니다. 해당 국가에서 시행 중인 사이버 보안 법률과 규정을 준수하세요.
저자: ittampan
참고 자료: CVE-2026-24061 세부 정보 | Shodan Dorks