
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 dgl/cve-2025-61984-poc
Proof-of-concept demonstrating a newline injection vulnerability in OpenSSH ProxyCommand (CVE-2025-61984), allowing command injection via crafted SSH…
 deoxykev/cve-2021-4034-rust
# CVE-2021-4034 polkit pkexec 로컬 권한 상승 익스플로잇의 Rust 구현, 빌드 지침 및 탐지 고려 사항 포함.
 d3vn0mi/cve-2026-23744-poc
Python PoC for CVE-2026-23744, unauthenticated RCE in MCP servers via the /api/mcp/connect serverConfig command field (default port 6274)
 cybertechajju/cve-2025-32463
sudo chroot를 이용한 루트 권한 상승, gcc 설치 불필요.
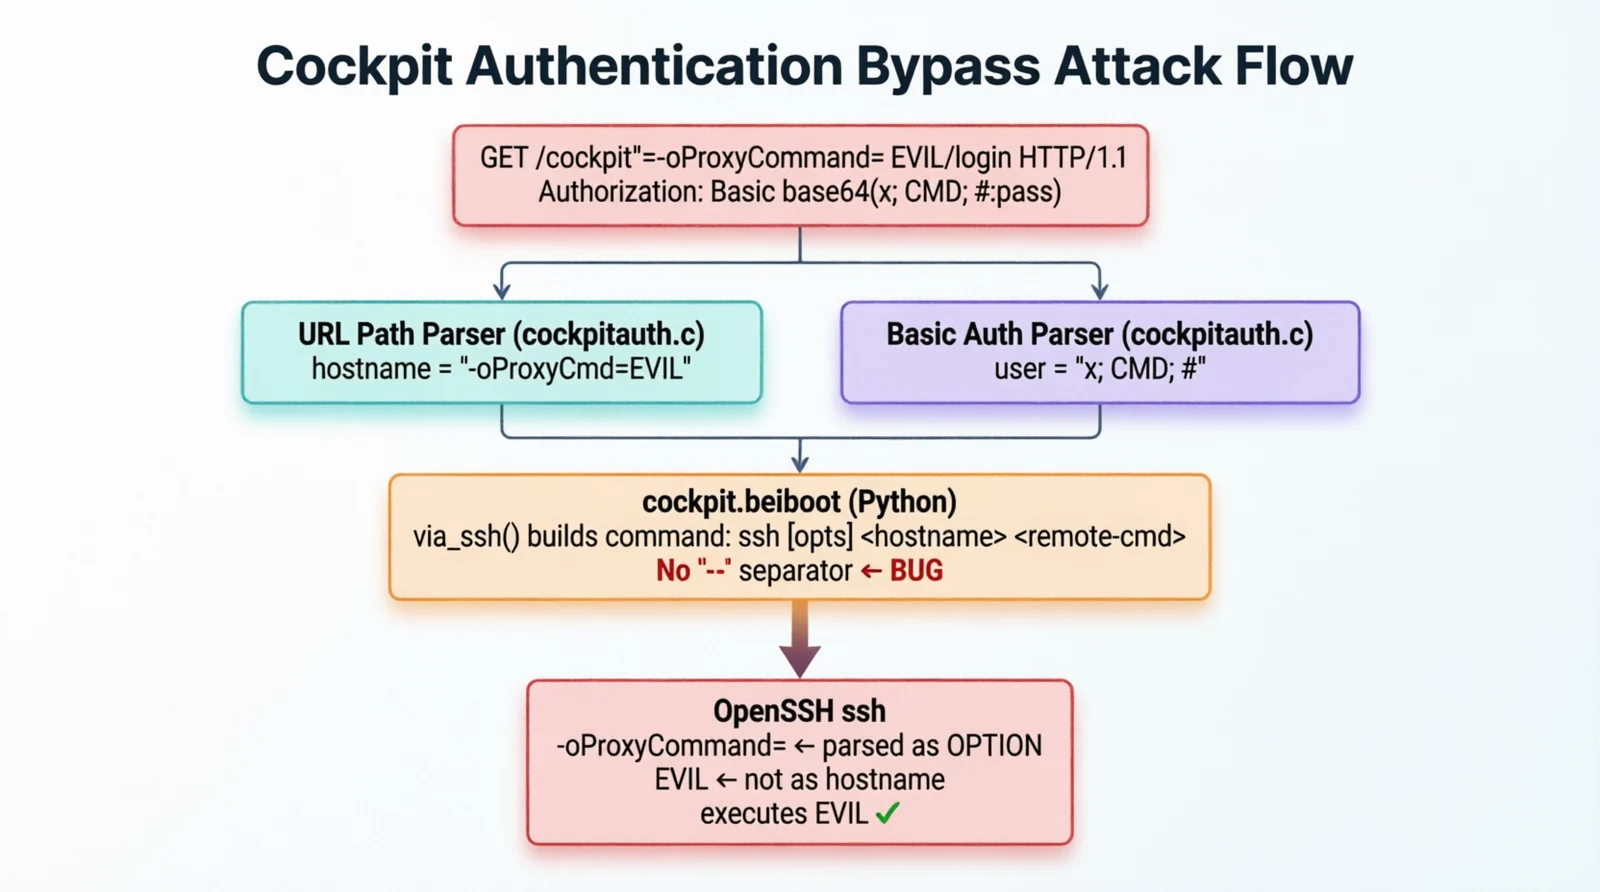 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: SSH 명령줄 인자 주입을 통한 인증되지 않은 원격 코드 실행
 ctzisme/cve-2026-23744
CVE-2026-23744에 대한 개념 증명 익스플로잇으로, 제작된 HTTP 요청을 통해 MCPJam Inspector 버전 1.4.2 이하에서 인증 없이 원격 코드 실행이 가능함을 입증합니다.
 c3l3si4n/pwnkit
# CVE-2021-4034 취약점 PoC, polkit < 0.120에 영향
 bughunt4me/cpanelcve-2026-41940
CVE-2026-41940에 대한 개념 증명 익스플로잇으로, 세션 파일 CRLF 주입을 통한 cPanel 및 WHM 인증 우회 취약점으로, WHM 인터페이스에 자동으로 루트 로그인할 수 있게 해줍니다.
 boroeurnprach/ashwesker-cve-2026-21962
# CVE-2026-21962에 대한 Exploit PoC 및 Nuclei 템플릿 Oracle HTTP Server 및 WebLogic Proxy Plug-in의 치명적인 인증되지 않은 원격 코드 실행 취약점으로, 명령 실행 및 리버스 셸을 가능하게 합니다.
 beleknarcisse169-cmd/cve-2025-26263
GeoVision ASManager에서 메모리 덤프를 통한 자격 증명 노출을 입증하는 개념 증명으로, 무단 액세스 및 시스템 손상을 가능하게 합니다.
 bgarz929/ashwesker-cve-2026-21858
CVE-2026-21858에 대한 익스플로잇으로, n8n의 인증되지 않은 콘텐츠 유형 파싱 결함으로 임의 파일 읽기, 자격 증명 탈취, 원격 코드 실행을 허용하는 치명적인 취약점입니다.
 baph00met/cve-2026-41651
# CVE-2026-41651 개념 증명 익스플로잇 CVE-2026-41651에 대한 개념 증명 익스플로잇으로, PackageKit의 TOCTOU 로컬 권한 상승 취약점이며, 기술 분석, 탐지 로직, 그리고 수정 지침을 포함합니다.
 babyshen/freebsd-cve-2026-7270
CVE-2026-7270 FreeBSD exec_args_adjust_args OOB memmove를 통한 로컬 권한 상승
 atlassion/log4j-exploit-builder
log4j(CVE-2021-44228) 취약점을 악용하는 스크립트로, 다양한 방법으로 리버스 셸을 획득할 수 있도록 지원합니다.
 atiilla/cve-2026-20841
# CVE-2026-20841 개념 증명 익스플로잇 Windows 메모장에서 마크다운 링크를 통한 RCE(원격 코드 실행) 취약점에 대한 개념 증명 익스플로잇입니다. 원격 페이로드 트리거, 앱 사이드로딩 또는 로컬 바이너리 실행을 위해 조작된 .md 파일을…
 angelusrivera/cve-2025-49844
# CVE-2025-49844(RediShell) 스캐너 및 교육 가이드 Redis Lua 스크립팅 use-after-free 취약점인 CVE-2025-49844(RediShell)에 대한 스캐너 및 교육 가이드입니다. Redis 서버의 노출 여부를 확인하고, 수정…
 alexb616/weblate-cve-2026-24126
CVE-2026-24126에 대한 개념 증명 익스플로잇으로, SSH 호스트 인수 주입을 통해 Weblate에서 임의 파일 읽기를 가능하게 하며, 인증된 관리자가 서버 파일을 읽을 수 있게 합니다.
 al4n4n/cve-2026-25253-research
CVE-2026-25253에 대한 개념 증명 익스플로잇으로, 교차 사이트 WebSocket 하이재킹(Cross-Site WebSocket Hijacking)을 통해 OpenClaw에서 원클릭 RCE를 시연합니다. 토큰을 탈취하고 명령을 실행하기 위한 공격자 서버와…








