
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 ahseven/cve-2026-33017-poc-reverse-shell
CVE-2026-33017에 대한 익스플로잇으로, Langflow의 인증되지 않은 RCE를 통해 악성 CustomComponent 페이로드로 리버스 셸을 활성화합니다.
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python 프레임워크로, MCP 브리지를 통해 9Router에서 인증 없는 RCE를 유발하는 CVE-2026-46339를 악용하며, 탐지 회피를 위해 시간적 샤딩과 분산 기법을 사용합니다.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579에 대한 Exploit PoC로, Appwrite 백엔드의 CORS 잘못된 구성으로 인해 악성 피싱 페이지를 통해 인증된 계정 데이터 탈취를 시연합니다.
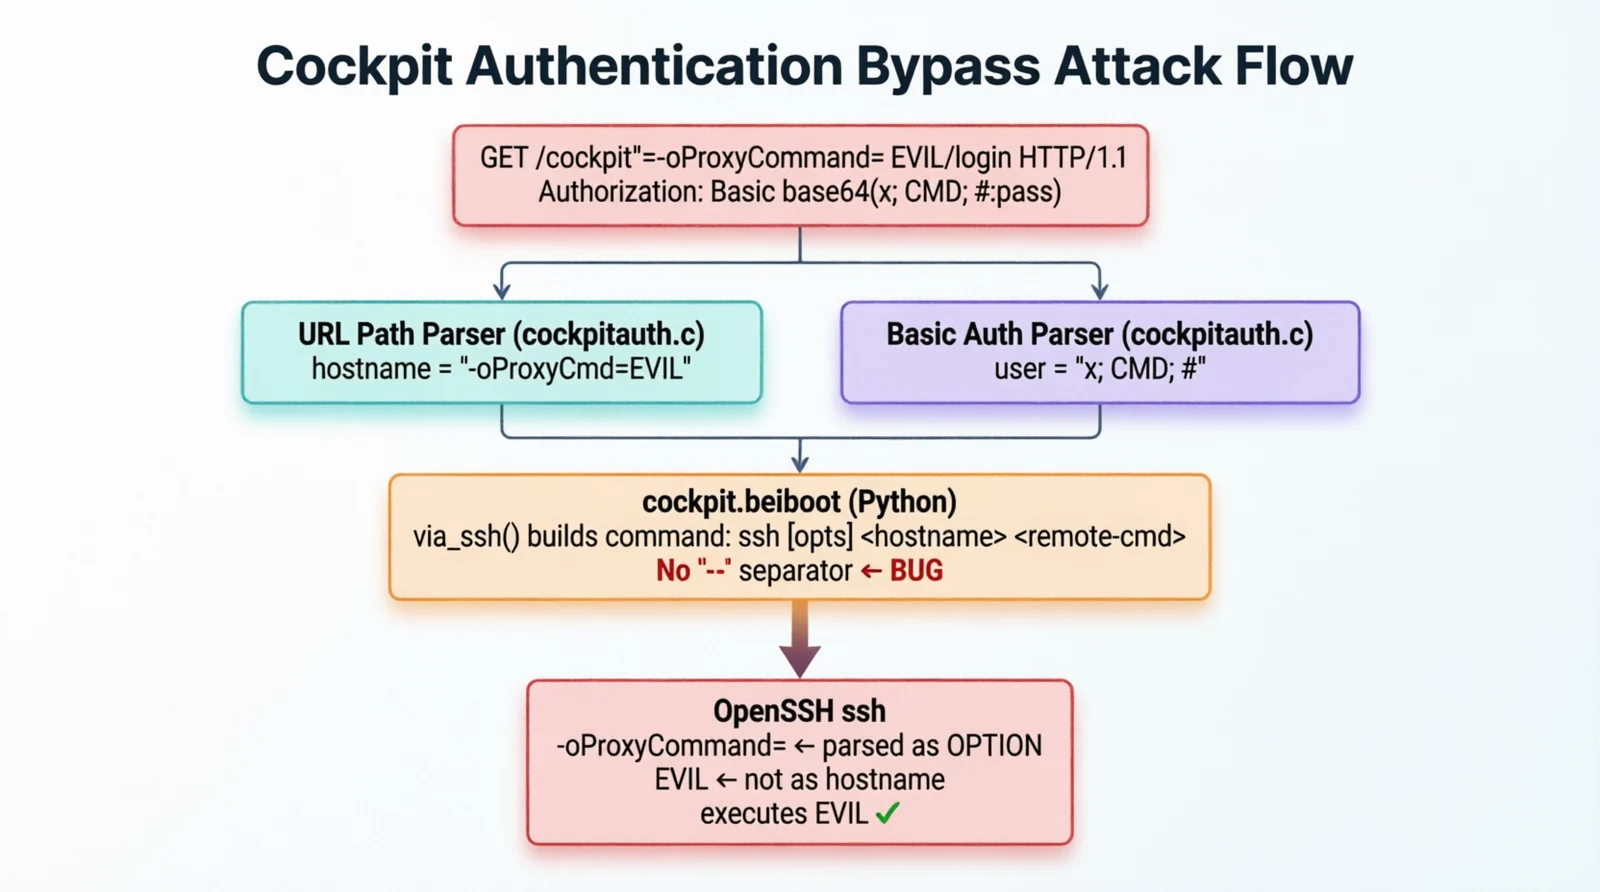 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: SSH 명령줄 인자 주입을 통한 인증되지 않은 원격 코드 실행
 angelusrivera/cve-2025-49844
# CVE-2025-49844(RediShell) 스캐너 및 교육 가이드 Redis Lua 스크립팅 use-after-free 취약점인 CVE-2025-49844(RediShell)에 대한 스캐너 및 교육 가이드입니다. Redis 서버의 노출 여부를 확인하고, 수정…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Zyxel 캡티브 포털 소셜 로그인에 영향을 미치는 CVE-2026-8508에 대한 공개 라이트업, PoC 및 에뮬레이션 자료입니다.
 lukechilds/reverse-shell
침투 테스트 중에 대상 환경을 자동으로 감지하고 원격 액세스를 위한 적절한 페이로드를 실행하는 주문형 역방향 셸 서비스입니다.
 androidmalware/android_hid
Android를 다른 Android 기기에 대해 Rubber Ducky로 사용

 yuanyuanxiang/simpleremoter
Gh0st 기반 원격 제어 프로그램: 터미널 관리, 프로세스 관리, 창 관리, 원격 데스크톱, 파일 관리, 음성 관리, 비디오 관리, 서비스 관리, 레지스트리 관리 등의 기능을 구현하고, 전체 코드를 최적화하고 레이아웃을 정리했으며, 메모리 누수 결함을 수정하여…
 eddieivan01/iox
포트 포워딩 및 인트라넷 프록시를 위한 도구
 danmcinerney/icebreaker
내부 네트워크에 있지만 AD 환경 외부에 있을 때 Active Directory의 평문 자격 증명을 획득합니다
 mgeeky/protectmytooling
멀티-패커 래퍼로, 다양한 패커, 난독화 도구 및 기타 Red Team 지향 무기들을 데이지 체인 방식으로 연결할 수 있습니다. 아티팩트 워터마킹, IOCs 수집 및 PE 백도어링 기능이 특징입니다. 임플란트를 입력하면 많은 은밀한 작업을 수행하고 난독화된 실행…
 rvn0xsy/cooolis-ms
Cooolis-ms는 Metasploit Payload Loader, Cobalt Strike External C2 Loader, Reflective DLL injection을 포함한 코드 실행 도구입니다. 정적 탐지에서 우리가 실행하려는 특징적인 코드를 우회할 수…
 ring0lab/catphish
CATPHISH 프로젝트 - 피싱 및 기업 스파이 활동을 위한. RED TEAM에 완벽합니다.
 zux0x3a/0xsp-mongoose
사이버 보안 시뮬레이션 및 레드 팀 운영을 위한 독특한 프레임워크로, 최신 취약점, 잘못된 구성 및 권한 상승 공격에 대한 Windows 감사를 수행하며, 네트워크 내 고급 공격자의 전술과 기술을 모방합니다.
 kyleavery/inject-assembly
기존 프로세스에 .NET 어셈블리 주입
 tarlogicsecurity/chankro
disable_functions 및 open_basedir을 우회하는 도구








