
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 b4rtik/redpeanut
RedPeanut은 .Net Core 2로 개발된 소형 RAT이며, 에이전트는 .Net 3.5/4.0으로 개발되었습니다.
 s3cur3th1ssh1t/sharpnamedpipepth
토큰 가장을 위해 명명된 파이프로 해시 전달
 0xmr007/lab4purplesec
Lab4PurpleSec는 모듈식 Purple Team 홈랩으로, 취약한 Active Directory 환경(GOAD), Docker 기반 웹 DMZ, pfSense + Suricata, Wazuh SIEM을 결합합니다. 웹 익스플로잇, 피봇팅, Active…
 neomaster831/kurasagi
Windows 11 24H2-25H2 런타임 PatchGuard 우회
 oldkingcone/slopshell
당신이 필요로 하는 유일한 PHP 웹쉘.
 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) 공유에 저장된 흥미로운 파일을 HTTP(s)를 통해 찾기
 abhishekkr/n00brat
웹 서비스로 작동하는 POSiX (Linux/Unix) 시스템용 원격 관리 툴킷(또는 트로이 목마)
 longwayhomie/polyengine
PolyEngine은 CTF 챌린지와 저수준 Windows 보안 교육을 위해 설계된 회피형 PE 패커입니다. 메모리 내 실행과 난독화 기법을 계층적으로 조합하여 EDR 및 AV 휴리스틱을 우회하는 데 중점을 둡니다.
 trufflesecurity/of-cors
타이포스쿼팅 도메인과 브라우저 서비스 워커를 사용하여 버그 바운티 대상의 내부 네트워크를 탐색하는 자동화된 CORS 설정 오류 발견 도구
 henkru/cs-token-vault
인메모리 토큰 금고 BOF for Cobalt Strike
 primait/nuvola
그래프 기반 AWS 보안 분석 도구로, 클라우드 구성을 덤프하고, 잘못된 구성을 탐지하며, 확장 가능한 YAML 규칙을 사용하는 Neo4j 디지털 트윈을 통해 공격 경로를 매핑합니다.
 kyxiaxiang/360wfp_exploit
BYOVD: 360 WFP 드라이버를 사용하여 EDR/XDR 네트워크 연결을 차단합니다.
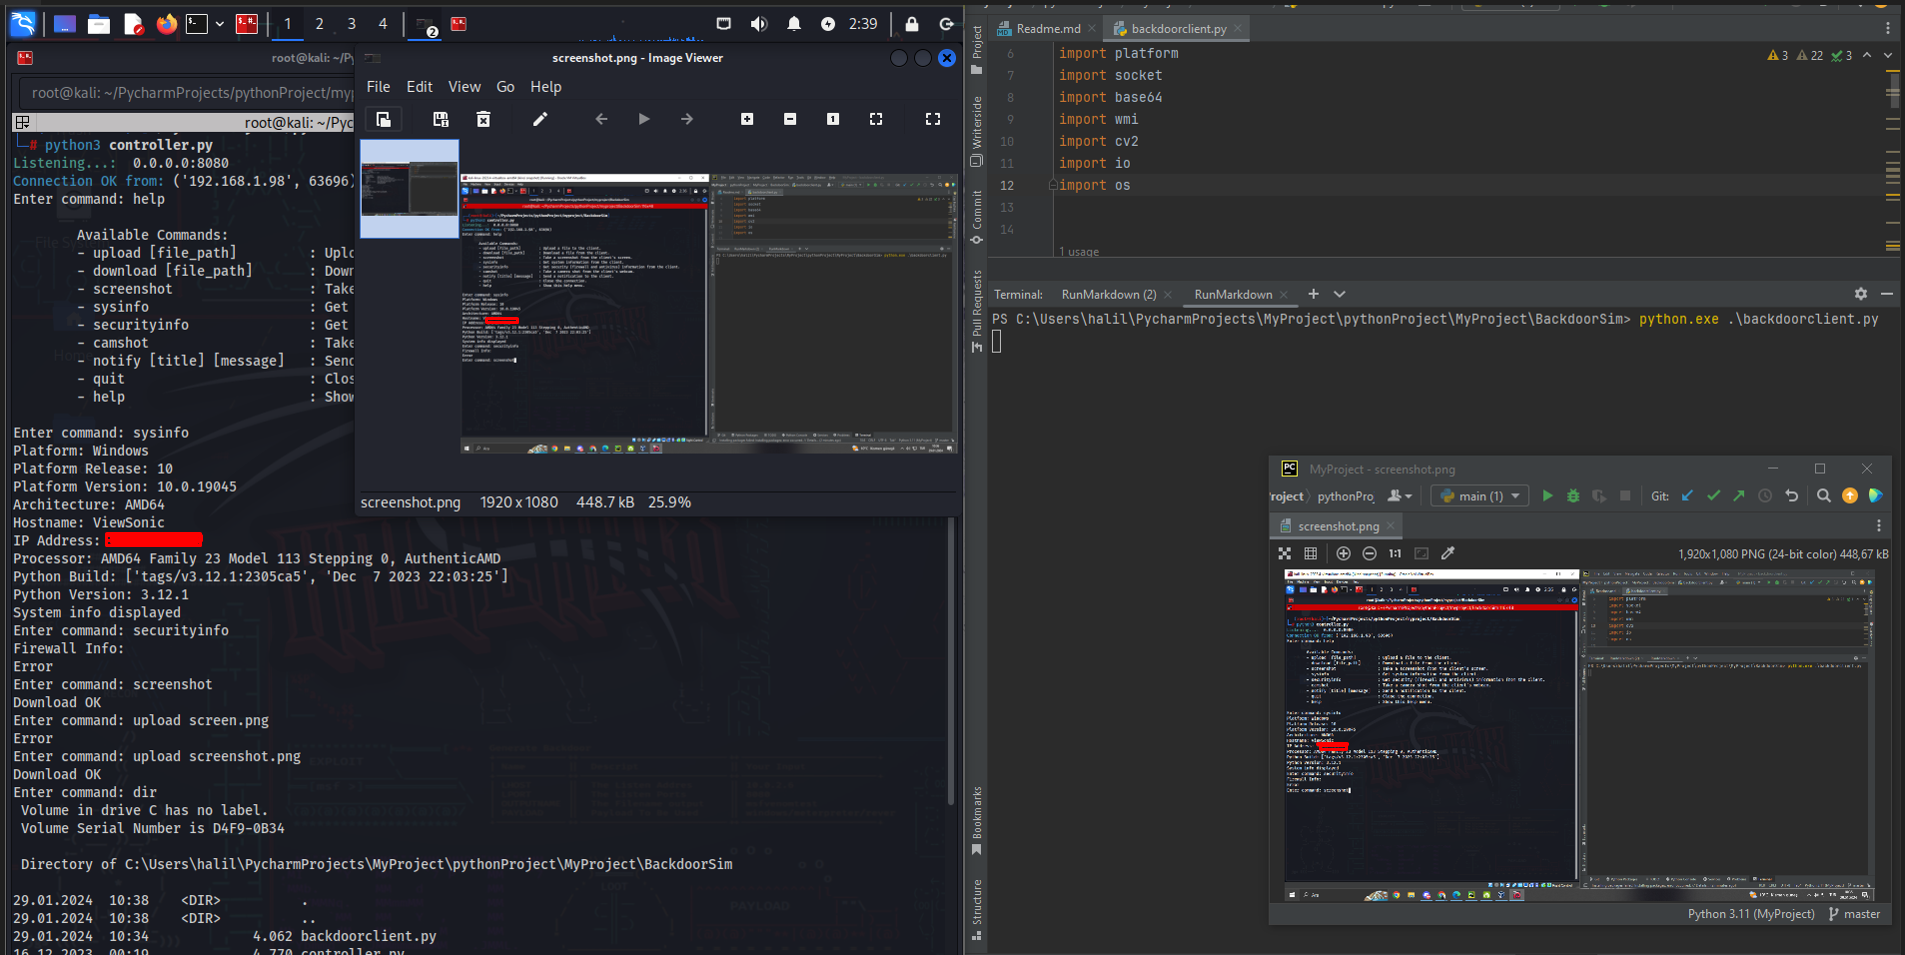 halildeniz/backdoorsim
Educational remote administration tool for learning RAT concepts, featuring file transfer, screenshot capture, system monitoring, and webcam access…
 plackyhacker/cmdlinespoofer
C#에서 새 프로세스를 생성할 때 명령줄을 스푸핑하는 방법
 404tk/cloudtoolkit
권한이 부여된 클라우드 적대자 시뮬레이션 및 검증 툴킷
 carmaa/nacker
Nacker는 유선 LAN에서 802.1x 네트워크 접근 제어(NAC)를 우회하기 위한 도구입니다. Nacker는 서브넷에서 802.1x 설정이 불가능한 호스트를 찾아내고 해당 호스트의 MAC 주소를 스푸핑하여 스위치에 인증된 것처럼 보이게 해 줍니다.
 nmht3t/rawhive
선택된 Windows 레지스트리 하이브를 원시 NTFS 볼륨에서 직접 추출하는 Cobalt Strike BOF로, NTFS 메타데이터를 파싱하고 디스크에서 직접 파일 데이터를 읽습니다.
 codextf2/pyhmmm
Python으로 작성된 간단한 PoC 에이전트로, Havoc C2의 커스텀 에이전트 인터페이스를 시연합니다. 운영상 안전하거나 안정적이지 않습니다. 튜토리얼 샘플로 관련 블로그 게시물과 함께 공개되었습니다.








